Menu

Contattaci
Logo
Stampa

IDEMIA Sphere HSM: Secure Element invece del processore centrale

IDEMIA Secure Transactions è entrata nel settembre 2025 nel mercato dei moduli di sicurezza hardware con lo Sphere HSM e punta su una matrice di Secure Element. Inquadriamo le dichiarazioni del produttore, verifichiamo l'idoneità per le vostre applicazioni e vi affianchiamo nell'installazione e nell'esercizio.

Provate il prodotto
  • Matrice di Secure Element
  • Da 32SE a 128SE
  • Circa 50 watt
  • FIPS 140-3 Level 3 come dichiarazione del produttore
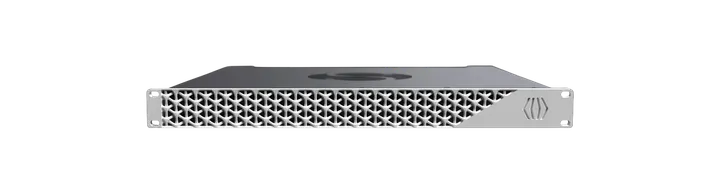
IDEMIA Sphere HSM
Immagine del prodotto: IDEMIA

IDEMIA in sintesi

Lo Sphere HSM ripartisce la crittografia su molti Secure Element, cioè microcontrollori protetti dalle manomissioni, e non richiede un processore centrale. Chi ha bisogno di più prestazioni aggiunge altri Secure Element, mentre il dispositivo assorbe circa 50 watt e funziona senza ventole. IDEMIA sviluppa e configura i dispositivi in Francia e li orienta agli algoritmi post-quantistici.

La crittografia e i moduli di sicurezza hardware sono la nostra competenza principale. Per un prodotto giovane separiamo i dati documentati dalle dichiarazioni del produttore, verifichiamo l'idoneità sulle vostre applicazioni e accompagniamo il vostro progetto dalla scelta all'esercizio.

Matrice di Secure Element senza processore centrale
Desktop e rack, da 32SE a 128SE
Circa 50 watt, senza ventole, senza sostituzione della batteria
FIPS 140-3 Level 3 come dichiarazione del produttore, nessuna voce CMVP

Le serie nel dettaglio

IDEMIA Sphere HSM

Lo Sphere HSM è sul mercato dal settembre 2025 e ripartisce chiavi e calcoli su una matrice di Secure Element. Senza processore centrale, le prestazioni crescono con ogni elemento aggiuntivo, e più tenant lavorano in domini di sicurezza separati.

Guardate l'immagine del dispositivo

Modelli

IDEMIA Sphere HSM: Modelli
Matrice di Secure ElementMolti microcontrollori protetti invece di un processore centrale
Espansione con altri Secure ElementPiù prestazioni grazie a elementi aggiuntivi nel dispositivo
Domini di sicurezzaTenant separati su un unico dispositivo
Cluster con failoverI dispositivi attivi subentrano l'uno all'altro
Fattori di forma
Dispositivo desktop, Dispositivo rack
Modalità di esercizio
Data center proprio, Cloud

Certificazioni

  • FIPS 140-3 Level 3 come dichiarazione del produttore dal comunicato stampa
  • Nessuna voce trovata nell'elenco di validazione CMVP
  • Nessuna indicazione trovata su PCI PTS, Common Criteria o ANSSI

Caratteristiche

  • Circa 50 watt di assorbimento in esercizio
  • Senza ventole e senza sostituzione della batteria
  • Progettato per algoritmi post-quantistici
  • Sviluppato in Francia e lì preconfigurato
  • I domini di sicurezza separano più tenant

Dati del produttore

Fattori di forma dello Sphere HSM da 32SE a 128SE

La gamma va dal dispositivo desktop al dispositivo rack e da 32 a 128 Secure Element. Pagate il livello di cui avete bisogno e in seguito aggiungete altri elementi senza cambiare dispositivo.

Guardate l'immagine del dispositivo

Modelli

Fattori di forma dello Sphere HSM da 32SE a 128SE: Modelli
32SEConfigurazione più piccola indicata, con 32 Secure Element

128SEConfigurazione più grande indicata, con 128 Secure Element

Fattori di forma
Dispositivo desktop, Dispositivo rack
Modalità di esercizio
Data center proprio, Cloud

Certificazioni

  • FIPS 140-3 Level 3 come dichiarazione del produttore, nessuna voce CMVP

Caratteristiche

  • Dispositivo desktop per piccoli ambienti
  • Dispositivo rack per l'armadio server
  • Espansione a livelli da 32SE a 128SE
  • Cold storage delle chiavi come opzione
  • Cluster attivo con failover

Dati del produttore

IDEMIA Sphere Cryptographic Library

La Sphere Cryptographic Library raccoglie algoritmi classici e post-quantistici in un'unica libreria ed è stata pubblicata nel luglio 2025. Gli algoritmi sono validati nel programma CAVP, e IDEMIA offre inoltre una consulenza per il passaggio agli algoritmi post-quantistici.

Guardate l'immagine del dispositivo

Modelli

IDEMIA Sphere Cryptographic Library: Modelli
Algoritmi classiciCoperti dalla validazione CAVP
Algoritmi post-quantisticiCoperti dalla validazione CAVP
Fattori di forma
Libreria software
Modalità di esercizio
Data center proprio, Cloud

Certificazioni

  • Algoritmi validati nel programma CAVP, pubblicati nel luglio 2025

Caratteristiche

  • Algoritmi classici e post-quantistici in un'unica libreria
  • Algoritmi validati nel programma CAVP
  • Pubblicata nel luglio 2025
  • Consulenza del produttore per il passaggio agli algoritmi post-quantistici

Dati del produttore

Come trovare la configurazione adatta

Quattro domande determinano la scelta: il livello di espansione, l'evidenza di certificazione richiesta, le applicazioni con le loro interfacce e il modello operativo. Le chiariamo in un workshop e per ogni dato annotiamo se è documentato o se è una dichiarazione del produttore.

Livello di espansione

La configurazione va da 32 a 128 Secure Element, e potete aumentarla in seguito con altri elementi. Convertiamo il vostro carico di firme, generazione di chiavi e cifratura in un livello e pianifichiamo anche l'espansione.

Evidenza di certificazione

IDEMIA indica FIPS 140-3 Level 3 nel comunicato stampa, ma nell'elenco di validazione CMVP non si trova alcuna voce corrispondente. Non esistono indicazioni su PCI PTS, Common Criteria o ANSSI, per questo verifichiamo in anticipo che cosa la vostra autorità di vigilanza accetta come evidenza.

Applicazioni e interfacce

Come applicazioni IDEMIA indica PKI e autorità di certificazione, code signing, gestione delle identità e degli accessi, pagamenti, cifratura dei dati, gestione delle chiavi nel cloud e identità digitali. L'elenco delle interfacce di programmazione non è stato finora pubblicato, per questo lo chiariamo con il produttore prima di ogni collegamento.

Modello operativo

Gestite il dispositivo nel vostro data center o nel cloud, con cold storage per le chiavi usate raramente e un cluster attivo con failover. L'intera soluzione funziona in data center tedeschi.

Cosa offriamo per i prodotti IDEMIA

Ci occupiamo di tutto il lavoro legato al dispositivo: verifica delle indicazioni, dimensionamento del livello, collegamento delle applicazioni, cerimonia delle chiavi e monitoraggio. Un unico team vi accompagna dalla consulenza all'esercizio.

  • Consulenza e integrazione HSM

    Dimensioniamo il numero di Secure Element in base al vostro carico, adattiamo i domini di sicurezza ai vostri tenant, chiariamo le interfacce con il produttore e documentiamo la cerimonia delle chiavi a prova di audit.

    HSM e gestione delle chiavi

  • PQC Readiness

    Rileviamo quali chiavi e protocolli si basano su RSA ed ECC, perché in futuro i computer quantistici potranno violare questi algoritmi. Poi verifichiamo quali algoritmi post-quantistici la Sphere Cryptographic Library copre per il vostro caso d'uso.

    Crittografia post-quantistica

  • Cybersecurity

    Monitoriamo i dispositivi durante l'esercizio, separiamo amministrazione e applicazione, verifichiamo regolarmente ruoli e log e inoltriamo gli eventi al vostro SIEM, che raccoglie e valuta le segnalazioni di sicurezza.

    Cybersecurity

Norme ed evidenze

Cinque requisiti determinano con IDEMIA la scelta e la documentazione. Vi diciamo quale indicazione fornisce il produttore e quale evidenza esiste oggi al riguardo.

Requisito / Cosa richiede / Cosa fornisce OTOKO®
RequisitoCosa richiedeCosa fornisce OTOKO®
FIPS 140-3Moduli crittografici certificati con livello di protezione fisica definitoLevel 3 come dichiarazione del produttore dal comunicato stampa, nessuna voce CMVP trovata
eIDAS 2.0Dispositivo certificato per la creazione di firme presso il prestatore di servizi fiduciariIDEMIA orienta lo Sphere HSM a questo requisito, una conferma come QSCD non è disponibile
NIS2Gestione del rischio ed evidenze per soggetti importanti ed essenzialiSphere HSM come archivio delle chiavi, le evidenze le produciamo nel progetto
DORAIT resiliente nel settore finanziario con evidenze sui fornitori di serviziCluster con failover, documentiamo anche gestione operativa e log
Cyber Resilience ActProdotti con elementi digitali sicuri lungo l'intero ciclo di vitaIDEMIA indica l'allineamento al regolamento, le evidenze le verifichiamo per ogni versione

Domande frequenti su IDEMIA

Temi correlati

Volete saperne di più su

IDEMIA

IDEMIA Secure Transactions è entrata nel settembre 2025 nel mercato dei moduli di sicurezza hardware con lo Sphere HSM e punta su una matrice di Secure Element. Inquadriamo le dichiarazioni del produttore, verifichiamo l'idoneità per le vostre applicazioni e vi affianchiamo nell'installazione e nell'esercizio.

I nostri clienti

I nostri partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilità

Adatta la visualizzazione alle tue esigenze.

Per questa pagina non è ancora disponibile una versione in linguaggio semplice.

Le impostazioni valgono attualmente per questa visita. Puoi consentirne il salvataggio permanente nelle impostazioni cookie.














































