Menu

Contattaci
Logo
Stampa

Entrust nShield: Security World per tutti i dispositivi

Entrust costruisce la famiglia nShield attorno a una gestione delle chiavi comune, chiamata Security World, così appliance, scheda PCIe e servizio condividono le stesse chiavi. Scegliamo con voi i dispositivi, sostituiamo i vecchi modelli XC e colleghiamo le interfacce alle vostre applicazioni.

Provate il prodotto
  • FIPS 140-3 Level 3
  • Common Criteria EAL4+
  • eIDAS QSCD
  • BSI AIS 20/31
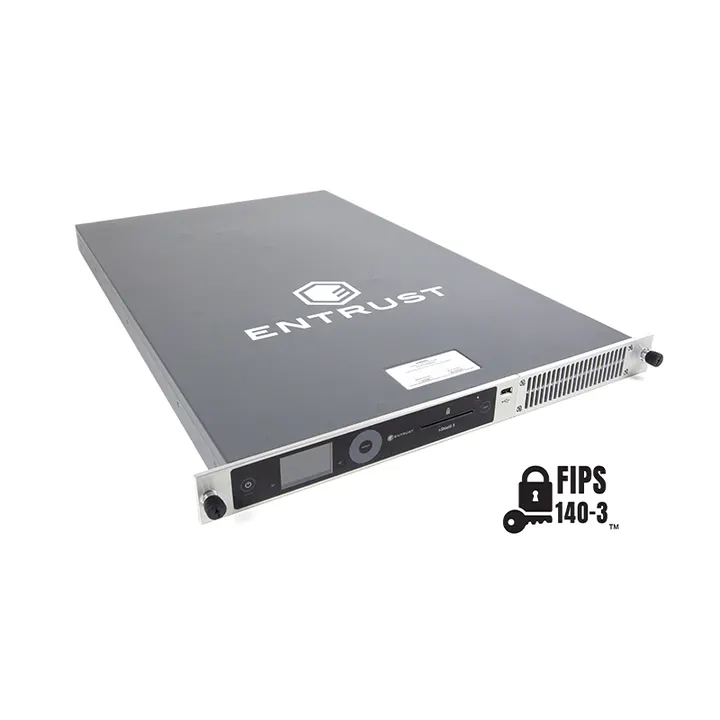
Entrust nShield 5c come appliance di rete
Immagine del prodotto: Entrust

nShield in sintesi

Un modulo di sicurezza hardware genera e conserva chiavi in hardware certificato e non le rilascia mai in chiaro. Nella gamma Entrust tutti i dispositivi nShield attuali condividono l'architettura Security World e le stesse interfacce PKCS#11, OpenSSL, JCE, CAPI e CNG, nCore e Web Services, così potete combinare modelli diversi nello stesso parco.

La crittografia e i moduli di sicurezza hardware sono la nostra competenza principale. Conosciamo la struttura di una Security World, la sostituzione dei modelli XC e CodeSafe per il codice proprio nel dispositivo, e accompagniamo il vostro progetto dalla scelta alla cerimonia delle chiavi fino all'esercizio.

nShield 5c, 5s, as a Service, Edge, Issuance
FIPS 140-3 Level 3, CMVP 4745
ML-DSA, ML-KEM, SLH-DSA, LMS
Appliance, scheda PCIe, dispositivo USB, as a Service

Le serie nel dettaglio

nShield 5c

L'nShield 5c è l'appliance di rete della generazione attuale e sostituisce l'nShield Connect XC. È certificato FIPS 140-3 Level 3 e Common Criteria EAL4+ secondo EN 419 221-5 e serve PKI, code signing, database e reti mobili.

Guardate l'immagine del dispositivo

Modelli

nShield 5c: Modelli
BaseTre licenze client incluse, fino a 10 possibili
MidFino a 20 licenze client
HighFino a 1.000 licenze client, 11.680 operazioni RSA-2048 al secondo
nShield 5c 10GQuattro porte SFP+
Fattori di forma
Appliance di rete 1U
Modalità di esercizio
Data center proprio, Hosting presso un fornitore di servizi

Certificazioni

  • FIPS 140-3 Level 3, certificato 4745
  • Il CMVP registra il certificato 4745 alla voce nShield 5s
  • Common Criteria EAL4+ con AVA_VAN.5 e ALC_FLR.2 secondo EN 419 221-5
  • Base per QSCD secondo EN 419 241-2
  • Numeri casuali secondo BSI AIS 20/31

Caratteristiche

  • Firmware 13.8.3 nel modello High con 23.890 operazioni ECDSA P-256 al secondo
  • ML-DSA-44 con 3.130 firme al secondo
  • Due alimentatori sostituibili a caldo
  • Ruoli separati per gestore e tenant
  • Gestione remota tramite nShield Remote Administration e KeySafe 5
  • CodeSafe 5 esegue codice proprio in container all'interno del dispositivo
Dati del produttore

nShield 5s

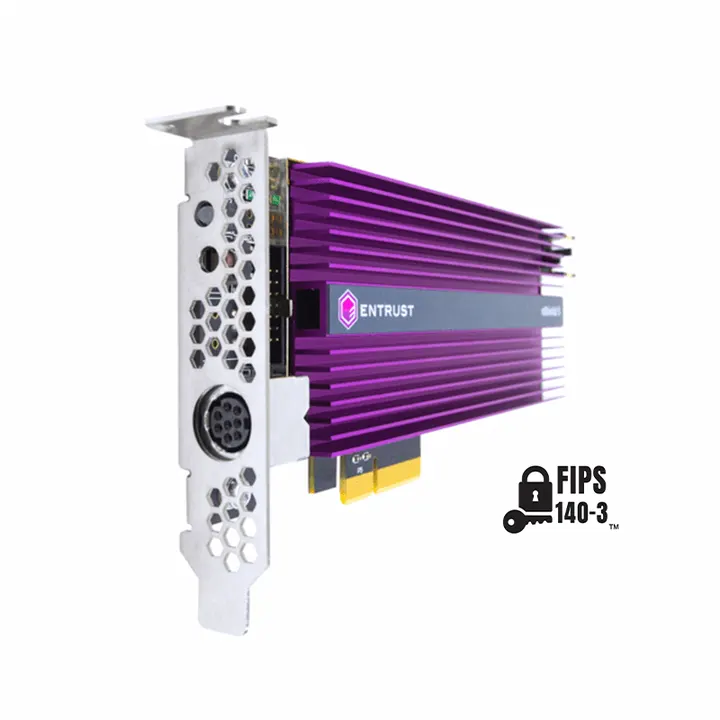
L'nShield 5s è la scheda PCIe della stessa generazione, sostituisce l'nShield Solo XC e nel modello High raggiunge 13.614 operazioni RSA-2048 al secondo. L'opzione Multi-Tenancy colloca Security World separate su un'unica scheda.

Entrust nShield 5s come scheda PCIe
Immagine del prodotto: Entrust

Modelli

nShield 5s: Modelli
BaseIl più piccolo dei tre livelli di prestazioni
MidLivello di prestazioni intermedio
High13.614 operazioni RSA-2048 e 21.826 ECDSA P-256 al secondo
Multi-Tenancy per nShield 5sSecurity World separate su un'unica scheda
Fattori di forma
Scheda PCIe 2.0 x4 a basso profilo
Modalità di esercizio
Server applicativo, Data center proprio

Certificazioni

  • FIPS 140-3 Level 3, certificato CMVP 4745
  • Certificato il 31 luglio 2024, valido fino al 30 luglio 2029
  • Common Criteria EAL4+ secondo EN 419 221-5
  • eIDAS QSCD

Caratteristiche

  • Scheda con 25 watt di assorbimento
  • Lettore di smart card esterno incluso nella fornitura
  • ML-DSA-44 con 2.780 firme al secondo
  • Stessi algoritmi post-quantistici dell'nShield 5c
  • Successore dell'nShield Solo XC

Dati del produttore

nShield as a Service

Con nShield as a Service Entrust gestisce i dispositivi in data center propri, anche in Germania, e voi mantenete chiavi e Security World. Potete scegliere tra quattro livelli di prestazioni e tra gestione autonoma e gestione completamente affidata.

Data center per Entrust nShield as a Service
Immagine del prodotto: Entrust

Modelli

nShield as a Service: Modelli
Basic400 firme RSA-2048 al secondo
Standard800 firme RSA-2048 al secondo
Premium6.000 firme RSA-2048 al secondo
Enterprise16.000 firme RSA-2048 al secondo
Fattori di forma
Servizio in hosting
Modalità di esercizio
Data center gestiti da Entrust, Disaster recovery nel cloud

Certificazioni

  • La regione USA è certificata PCI DSS

Caratteristiche

  • Data center in Germania, Regno Unito, Stati Uniti e Australia
  • Gestione a scelta autonoma o completamente affidata
  • CodeSafe è supportato
  • Opzione di disaster recovery nel cloud
  • Chiavi e Security World restano al cliente

Dati del produttore

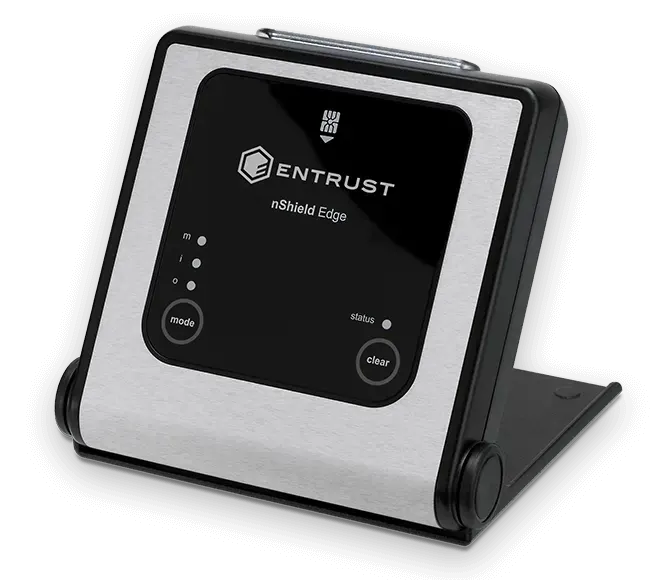
nShield Edge

L'nShield Edge è un dispositivo USB portatile con lettore di smart card per la root offline di una PKI, per lo sviluppo e per le chiavi proprie nel cloud. La scheda tecnica risale al 2020 e non menziona né FIPS 140-3 né algoritmi post-quantistici.

Entrust nShield Edge come dispositivo USB
Immagine del prodotto: Entrust

Modelli

nShield Edge: Modelli
nShield Edge FIPS 140-2 Level 2Variante con livello di certificazione 2
nShield Edge FIPS 140-2 Level 3Variante con livello di certificazione 3
Developer EditionEdizione per sviluppo e test
Fattori di forma
Dispositivo USB
Modalità di esercizio
Postazione di lavoro, Ambiente di sviluppo

Certificazioni

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • Nessuna indicazione su FIPS 140-3

Caratteristiche

  • Circa 2 operazioni RSA-2048 al secondo
  • Lettore di smart card per l'amministrazione
  • Per autorità di certificazione root offline, sviluppo e chiavi proprie nel cloud
  • Tutti i dati provengono dalla scheda tecnica del 2020

Dati del produttore

nShield Issuance HSM

L'nShield Issuance HSM prepara i dati EMV e genera le chiavi per l'emissione delle carte, dove EMV è lo standard per le carte a chip. Funziona solo con Entrust Adaptive Issuance e con il Key Manager dalla versione 6.6 e non è un HSM di pagamento generico secondo PCI PTS.

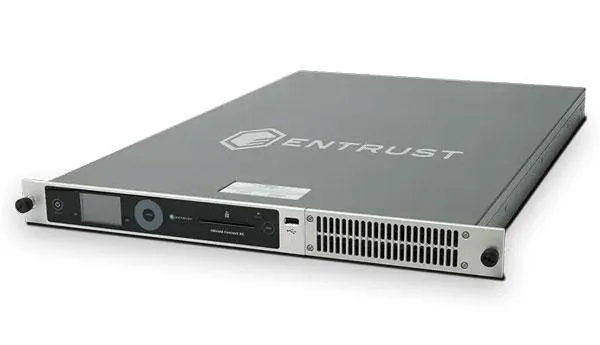
Entrust nShield Issuance HSM
Immagine del prodotto: Entrust

Modelli

nShield Issuance HSM: Modelli
nShield HSMiAppliance 1U per l'emissione di carte
Variante FIPS 140-2 Level 2Edizione con livello di certificazione 2
Variante FIPS 140-2 Level 3Edizione con livello di certificazione 3
Fattori di forma
Appliance 1U
Modalità di esercizio
Data center proprio

Certificazioni

  • FIPS 140-2 Level 2
  • FIPS 140-2 Level 3
  • Nessuna omologazione come HSM di pagamento secondo PCI PTS

Caratteristiche

  • Preparazione dei dati EMV per l'emissione delle carte
  • Generazione delle chiavi per le carte
  • Utilizzabile solo con Entrust Adaptive Issuance
  • Richiesto il Key Manager dalla versione 6.6

Dati del produttore

nShield XC

La linea XC con nShield Connect XC e Solo XC non è più in vendita, ma resta in manutenzione ordinaria fino alla fine del 2027. Il Connect XC è certificato FIPS 140-2 Level 2 e 3 e Common Criteria EAL4+ e nei livelli Mid e High raggiunge 3.500 o 8.600 operazioni RSA-2048 al secondo.

Modelli

nShield XC: Modelli
nShield Connect XC Mid3.500 operazioni RSA-2048 al secondo
nShield Connect XC High8.600 operazioni RSA-2048 al secondo
nShield Solo XCScheda PCIe, il successore è l'nShield 5s
Fattori di forma
Appliance di rete 1U, Scheda PCIe
Modalità di esercizio
Data center proprio, Server applicativo
Ciclo di vita
End of Sale il 31 ottobre 2025, manutenzione ordinaria fino al 31 dicembre 2027, i successori sono nShield 5c e nShield 5s

Certificazioni

  • FIPS 140-2 Level 2 e Level 3
  • Common Criteria EAL4+

Caratteristiche

  • Sono escluse dall'End of Sale le varianti -CC, -NTS, TSOP e Issuance
  • L'immagine per Connect CLX non viene più aggiornata dopo Security World 13.3
  • I successori sono nShield 5c e nShield 5s

Dati del produttore

Come scegliere il modello adatto

Con Entrust quattro punti determinano la scelta: il livello di certificazione richiesto, il carico con il numero di tenant, l'esigenza di codice proprio e il modello operativo. Esaminiamo questi punti con il vostro team e documentiamo la decisione.

Livello di certificazione e omologazioni

nShield 5c e 5s sono certificati FIPS 140-3 Level 3 e Common Criteria EAL4+ secondo EN 419 221-5 e fungono da base per QSCD. L'nShield Edge e l'Issuance HSM restano a FIPS 140-2, che raramente basta per gare che richiedono certificazioni.

Carico e tenant

L'nShield 5c raggiunge nel modello High 11.680 operazioni RSA-2048 al secondo, la scheda nShield 5s arriva a 13.614. Come servizio, i livelli vanno da 400 a 16.000 firme al secondo, e l'opzione Multi-Tenancy fornisce Security World separate.

Codice proprio e interfacce

Tutti i dispositivi attuali supportano PKCS#11, OpenSSL, JCE, CAPI e CNG, nCore e Web Services. Chi ha bisogno di logica propria nel dispositivo usa CodeSafe 5 ed esegue il codice in un container all'interno del perimetro di sicurezza.

Modello operativo

Gestite i dispositivi voi stessi, ci affidate la gestione oppure sottoscrivete nShield as a Service con data center in Germania. L'intera soluzione funziona in data center tedeschi.

Il nostro lavoro su nShield

La Security World va pianificata, documentata e mantenuta; a questo si aggiungono integrazione, monitoraggio e il passaggio da XC alla serie 5. Un unico team vi accompagna dalla consulenza all'esercizio.

  • Consulenza e integrazione HSM

    Pianifichiamo la Security World, configuriamo schede e appliance e colleghiamo le vostre applicazioni tramite PKCS#11, JCE e CNG. Pianifichiamo la sostituzione dei dispositivi XC in base alle vostre scadenze di manutenzione.

    HSM e gestione delle chiavi

  • PQC Readiness

    Rileviamo quali applicazioni si basano su RSA ed ECC, perché i computer quantistici possono violare entrambi gli algoritmi, e pianifichiamo il passaggio a ML-DSA e ML-KEM. Il firmware 13.8.0 del 22 agosto 2025 introduce questi algoritmi, la rivalidazione da parte del CMVP è ancora in corso.

    Crittografia post-quantistica

  • Cybersecurity

    Monitoriamo i dispositivi, separiamo i ruoli di gestore e tenant, verifichiamo le smart card della Security World e inoltriamo gli eventi al vostro SIEM. Il SIEM raccoglie e valuta le segnalazioni di sicurezza.

    Cybersecurity

Norme ed evidenze

Cinque requisiti determinano con Entrust la scelta e la documentazione. Per ogni requisito indichiamo il dispositivo che lo soddisfa e segnaliamo le certificazioni ancora aperte.

Requisito / Cosa richiede / Cosa fornisce OTOKO®
RequisitoCosa richiedeCosa fornisce OTOKO®
FIPS 140-3Moduli crittografici certificati con livello di protezione fisica definitonShield 5s con Level 3 e certificato 4745, valido fino al 30 luglio 2029, l'nShield 5c cita lo stesso certificato
Common Criteria EN 419 221-5Modulo di firma certificato per servizi fiduciarinShield 5c e 5s con EAL4+, AVA_VAN.5 e ALC_FLR.2, certificati tramite NSCIB
eIDAS EN 419 241-2Dispositivo qualificato per la creazione di firme remotenShield 5c e 5s come base per QSCD secondo EN 419 241-2

BSI AIS 20/31Generatore di numeri casuali certificatoGeneratore di numeri casuali dell'nShield 5c secondo AIS 20/31
PCI DSSAmbiente operativo certificato per i dati delle cartenShield as a Service è certificato PCI DSS nella regione USA

Domande frequenti su Entrust

Temi correlati

Volete saperne di più su

Entrust

Entrust costruisce la famiglia nShield attorno a una gestione delle chiavi comune, chiamata Security World, così appliance, scheda PCIe e servizio condividono le stesse chiavi. Scegliamo con voi i dispositivi, sostituiamo i vecchi modelli XC e colleghiamo le interfacce alle vostre applicazioni.

I nostri clienti

I nostri partner

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilità

Adatta la visualizzazione alle tue esigenze.

Per questa pagina non è ancora disponibile una versione in linguaggio semplice.

Le impostazioni valgono attualmente per questa visita. Puoi consentirne il salvataggio permanente nelle impostazioni cookie.