Menu

Skontaktuj się
Logo
Prasa

IDEMIA Sphere HSM: Secure Elements zamiast procesora głównego

IDEMIA Secure Transactions weszła we wrześniu 2025 roku na rynek sprzętowych modułów bezpieczeństwa z modułem Sphere HSM i stawia na matrycę Secure Elements. Oceniamy dla Państwa informacje producenta, sprawdzamy przydatność dla Państwa aplikacji i towarzyszymy przy montażu i eksploatacji.

Przetestuj produkt
  • Matryca Secure Elements
  • 32SE do 128SE
  • Około 50 watów
  • FIPS 140-3 Level 3 jako deklaracja producenta
IDEMIA Sphere HSM
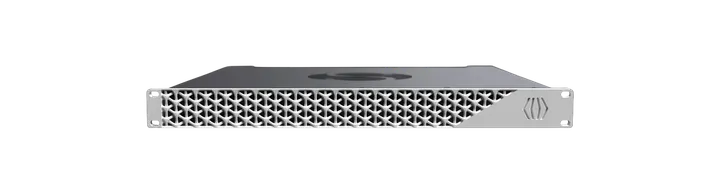
Zdjęcie produktu: IDEMIA

IDEMIA w skrócie

Sphere HSM rozkłada kryptografię na wiele Secure Elements, czyli mikrokontrolerów chronionych przed manipulacją, i obywa się bez centralnego procesora głównego. Kto potrzebuje więcej wydajności, dokłada kolejne Secure Elements, a urządzenie pobiera przy tym około 50 watów i działa bez wentylatora. IDEMIA projektuje i konfiguruje urządzenia we Francji i przygotowuje je na algorytmy postkwantowe.

Kryptografia i sprzętowe moduły bezpieczeństwa są naszą kluczową kompetencją. Przy młodym produkcie rozdzielamy udokumentowane informacje od deklaracji producenta, sprawdzamy przydatność dla Państwa aplikacji i prowadzimy Państwa projekt od wyboru do eksploatacji.

Matryca Secure Elements bez centralnego procesora głównego
Desktop i rack, 32SE do 128SE
Około 50 watów, bez wentylatora, bez wymiany baterii
FIPS 140-3 Level 3 jako deklaracja producenta, brak wpisu w CMVP

Serie w szczegółach

IDEMIA Sphere HSM

Sphere HSM jest obecny na rynku od września 2025 roku i rozkłada klucze oraz pracę obliczeniową na matrycę Secure Elements. Bez centralnego procesora głównego wydajność rośnie z każdym dodatkowym komponentem, a kilku dzierżawców pracuje w rozdzielonych domenach bezpieczeństwa.

Zobacz ilustrację urządzenia

Modele

IDEMIA Sphere HSM: Modele
Matryca Secure ElementsWiele chronionych mikrokontrolerów zamiast procesora głównego
Rozbudowa o kolejne Secure ElementsWięcej wydajności dzięki dodatkowym komponentom w urządzeniu
Domeny bezpieczeństwaRozdzieleni dzierżawcy na jednym urządzeniu
Klaster z przełączaniem awaryjnymAktywne urządzenia wzajemnie przejmują swoją pracę
Formy konstrukcyjne
Urządzenie biurkowe, Urządzenie typu rack
Eksploatacja
Własne centrum danych, Cloud

Certyfikaty

  • FIPS 140-3 Level 3 jako deklaracja producenta z komunikatu prasowego
  • Nie znaleziono wpisu w rejestrze walidacji CMVP
  • Nie znaleziono informacji o PCI PTS, Common Criteria ani ANSSI

Cechy

  • Około 50 watów poboru mocy podczas eksploatacji
  • Bez wentylatora i bez wymiany baterii
  • Przygotowane na algorytmy postkwantowe
  • Zaprojektowane we Francji i tam wstępnie skonfigurowane
  • Domeny bezpieczeństwa rozdzielają kilku dzierżawców

Informacje producenta

Formy konstrukcyjne Sphere HSM od 32SE do 128SE

Seria obejmuje zakres od urządzenia biurkowego po urządzenie typu rack oraz od 32 do 128 Secure Elements. Płacą Państwo za poziom, którego potrzebują, i dokładają później kolejne komponenty bez wymiany urządzenia.

Zobacz ilustrację urządzenia

Modele

Formy konstrukcyjne Sphere HSM od 32SE do 128SE: Modele
32SENajmniejsza podana konfiguracja z 32 Secure Elements
128SENajwiększa podana konfiguracja z 128 Secure Elements
Formy konstrukcyjne
Urządzenie biurkowe, Urządzenie typu rack
Eksploatacja
Własne centrum danych, Cloud

Certyfikaty

  • FIPS 140-3 Level 3 jako deklaracja producenta, brak wpisu w CMVP

Cechy

  • Urządzenie biurkowe dla małych środowisk
  • Urządzenie typu rack do szafy serwerowej
  • Rozbudowa etapami od 32SE do 128SE
  • Przechowywanie kluczy w trybie zimnym jako opcja
  • Aktywny klaster z przełączaniem awaryjnym

Informacje producenta

IDEMIA Sphere Cryptographic Library

Sphere Cryptographic Library łączy algorytmy klasyczne i postkwantowe w jednej bibliotece i została opublikowana w lipcu 2025 roku. Algorytmy są zwalidowane w programie CAVP, a IDEMIA oferuje do tego doradztwo przy przejściu na algorytmy postkwantowe.

Zobacz ilustrację urządzenia

Modele

IDEMIA Sphere Cryptographic Library: Modele
Algorytmy klasyczneObjęte walidacją CAVP
Algorytmy postkwantoweObjęte walidacją CAVP
Formy konstrukcyjne
Biblioteka programistyczna
Eksploatacja
Własne centrum danych, Cloud

Certyfikaty

  • Algorytmy zwalidowane w programie CAVP, opublikowane w lipcu 2025 roku

Cechy

  • Algorytmy klasyczne i postkwantowe w jednej bibliotece
  • Algorytmy zwalidowane w programie CAVP
  • Opublikowana w lipcu 2025 roku
  • Doradztwo producenta przy przejściu na algorytmy postkwantowe

Informacje producenta

Jak znaleźć odpowiedni poziom

O wyborze decydują cztery pytania: poziom rozbudowy, wymagany dowód certyfikacji, aplikacje wraz z ich interfejsami i model eksploatacji. Wyjaśniamy je na warsztacie i zapisujemy przy każdej informacji, czy jest udokumentowana, czy jest deklaracją producenta.

Poziom rozbudowy

Konfiguracja obejmuje od 32 do 128 Secure Elements, a Państwo zwiększają ją później o kolejne komponenty. Na podstawie Państwa obciążenia z podpisów, generowania kluczy i szyfrowania dobieramy odpowiedni poziom i uwzględniamy przy tym późniejszą rozbudowę.

Dowód certyfikacji

IDEMIA podaje FIPS 140-3 Level 3 w komunikacie prasowym, jednak nie udało się znaleźć odpowiedniego wpisu w rejestrze walidacji CMVP. Informacje o PCI PTS, Common Criteria czy ANSSI nie są dostępne, dlatego sprawdzamy wcześniej, co Państwa nadzór akceptuje jako dowód.

Aplikacje i interfejsy

IDEMIA wymienia jako zastosowania PKI i urzędy certyfikacji, podpisywanie kodu, zarządzanie tożsamością i dostępem, płatności, szyfrowanie danych, zarządzanie kluczami w chmurze i tożsamości cyfrowe. Lista interfejsów programistycznych nie jest dotąd opublikowana, dlatego wyjaśniamy ją z producentem przed każdym podłączeniem.

Model eksploatacji

Eksploatują Państwo urządzenie we własnym centrum danych lub w chmurze, uzupełnione o przechowywanie w trybie zimnym dla rzadko używanych kluczy oraz aktywny klaster z przełączaniem awaryjnym. Całe rozwiązanie działa w niemieckich centrach danych.

Co oferujemy w zakresie IDEMIA

Dostarczamy pracę wokół urządzenia: sprawdzenie informacji, dobór poziomu, podłączenie aplikacji, ceremonię generowania kluczy i monitorowanie. Zespół towarzyszy Państwu od doradztwa aż po eksploatację.

  • Doradztwo i integracja HSM

    Dobieramy liczbę Secure Elements do Państwa obciążenia, dopasowujemy domeny bezpieczeństwa do Państwa dzierżawców, wyjaśniamy interfejsy z producentem i dokumentujemy ceremonię generowania kluczy tak, aby wytrzymała audyt.

    HSM i zarządzanie kluczami

  • Gotowość na PQC

    Ustalamy, które klucze i protokoły opierają się na RSA i ECC, ponieważ komputery kwantowe mogą później złamać te algorytmy. Następnie sprawdzamy, które algorytmy postkwantowe obejmuje Sphere Cryptographic Library dla Państwa przypadku zastosowania.

    Kryptografia postkwantowa

  • Cybersecurity

    Monitorujemy urządzenia podczas eksploatacji, rozdzielamy administrację od aplikacji, regularnie sprawdzamy role i dzienniki zdarzeń oraz przekazujemy zdarzenia do Państwa systemu SIEM, który gromadzi i ocenia komunikaty bezpieczeństwa.

    Cybersecurity

Normy i dowody

Pięć wymogów decyduje u IDEMIA o wyborze i dokumentacji. Mówimy Państwu, jaką informację podaje producent i jaki dowód dla niej dziś istnieje.

Wymóg / Wymaga / OTOKO® dostarcza
WymógWymagaOTOKO® dostarcza
FIPS 140-3Certyfikowane moduły kryptograficzne o określonym poziomie ochrony fizycznejLevel 3 jako deklaracja producenta z komunikatu prasowego, nie znaleziono wpisu w CMVP
eIDAS 2.0Certyfikowane urządzenie do składania podpisu u dostawcy usług zaufaniaIDEMIA przygotowuje Sphere HSM pod te wymagania, potwierdzenia statusu QSCD brak
NIS2Zarządzanie ryzykiem i dowody dla podmiotów ważnych i kluczowychSphere HSM jako magazyn kluczy, dowody przygotowujemy w projekcie
DORAOdporne systemy IT w sektorze finansowym z dowodami dotyczącymi dostawców usługKlaster z przełączaniem awaryjnym, eksploatację i dzienniki zdarzeń dokumentujemy dodatkowo

Cyber Resilience ActBezpieczne produkty z elementami cyfrowymi przez cały cykl życiaIDEMIA deklaruje dostosowanie do rozporządzenia, dowody sprawdzamy dla każdej wersji

Najczęstsze pytania o IDEMIA

Powiązane tematy

Chcą się Państwo dowiedzieć więcej o

IDEMIA

IDEMIA Secure Transactions weszła we wrześniu 2025 roku na rynek sprzętowych modułów bezpieczeństwa z modułem Sphere HSM i stawia na matrycę Secure Elements. Oceniamy dla Państwa informacje producenta, sprawdzamy przydatność dla Państwa aplikacji i towarzyszymy przy montażu i eksploatacji.

Nasi klienci

Nasi partnerzy

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS

  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Dostępność

Dostosuj wygląd strony do swoich potrzeb.

Dla tej strony nie ma jeszcze wersji w prostym języku.

Ustawienia obowiązują obecnie tylko podczas tej wizyty. Trwałe zapisywanie możesz włączyć w ustawieniach plików cookie.













































