Szyfrowanie
Szyfrowanie plików i folderów
Szyfrowanie plików dla małych firm, średnich przedsiębiorstw i korporacji: planowanie, wdrożenie i eksploatacja LAN Crypt. Zastosowanie standardowe i VS-NfD omówione odrębnie.
Poznaj usługę ®
Cybersecurity z OTOKO®
Szyfrujemy pliki i nośniki danych, zabezpieczamy kanały przyjmowania plików za pomocą OPSWAT MetaDefender oraz sprawdzamy Państwa oprogramowanie, infrastrukturę chmurową i aplikacje AI pod kątem możliwych do wykorzystania podatności. Od pierwszego zabezpieczenia w małej firmie po projekty z wymaganiami VS-NfD i NATO RESTRICTED.
Znajdź odpowiednią ochronęAnaliza · integracja · weryfikowalne wyniki
OTOKO® × OPSWAT / Kolonia 2026

Jako partner OPSWAT w Niemczech łączymy wybór produktów i wdrożenie techniczne z bezpośrednią wymianą doświadczeń. W 2026 roku zorganizowaliśmy OPSWAT Bootcamp w Kolonii. Film pokazuje wspólną pracę, rozmowy i szkolenie na miejscu.
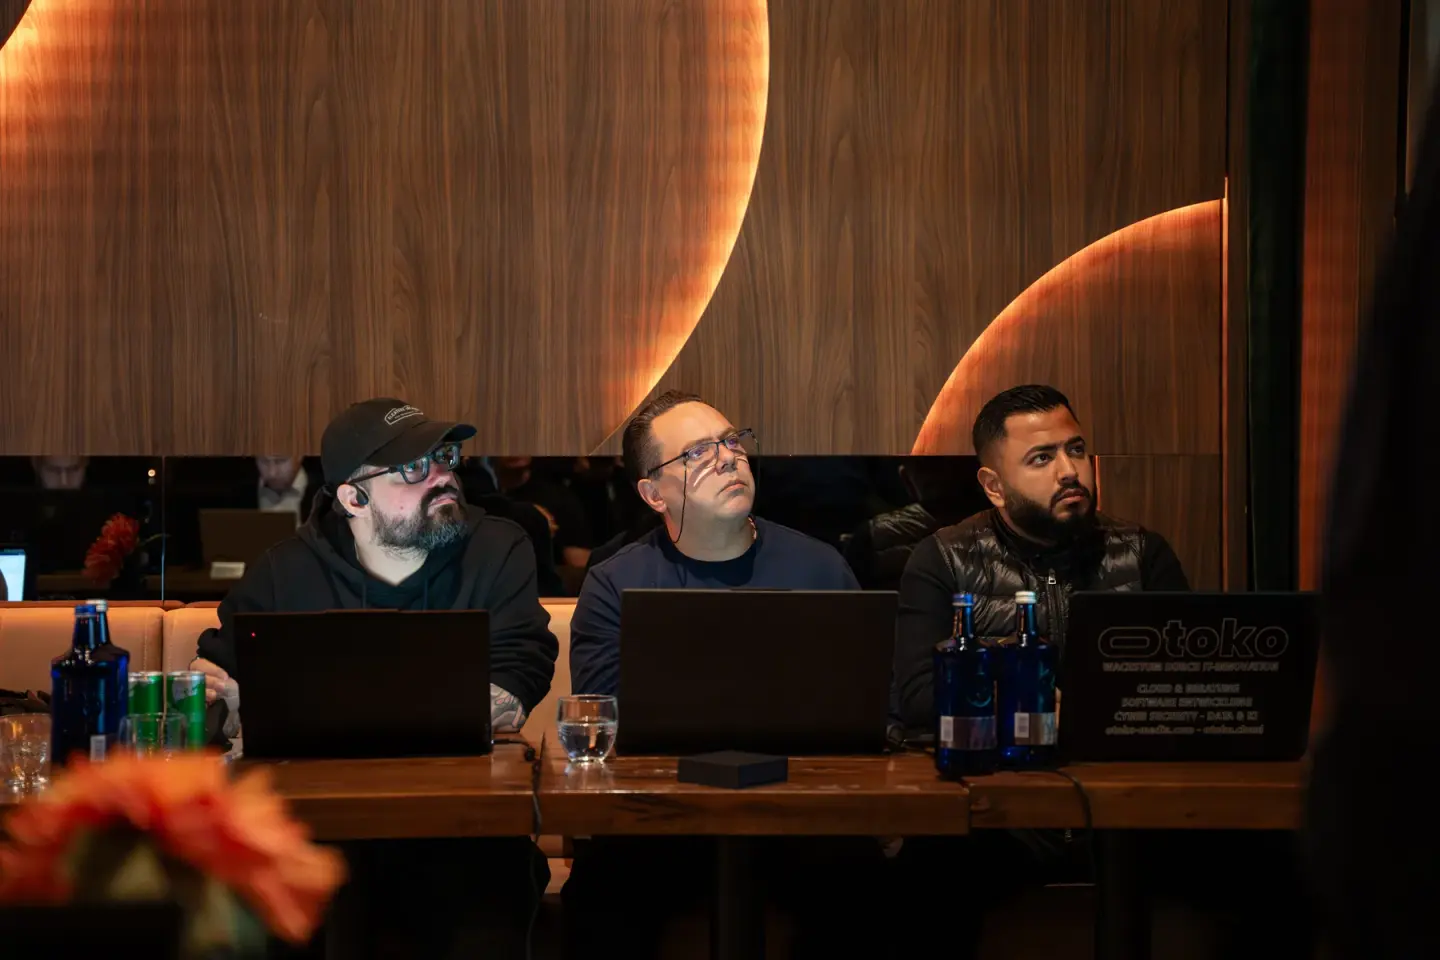
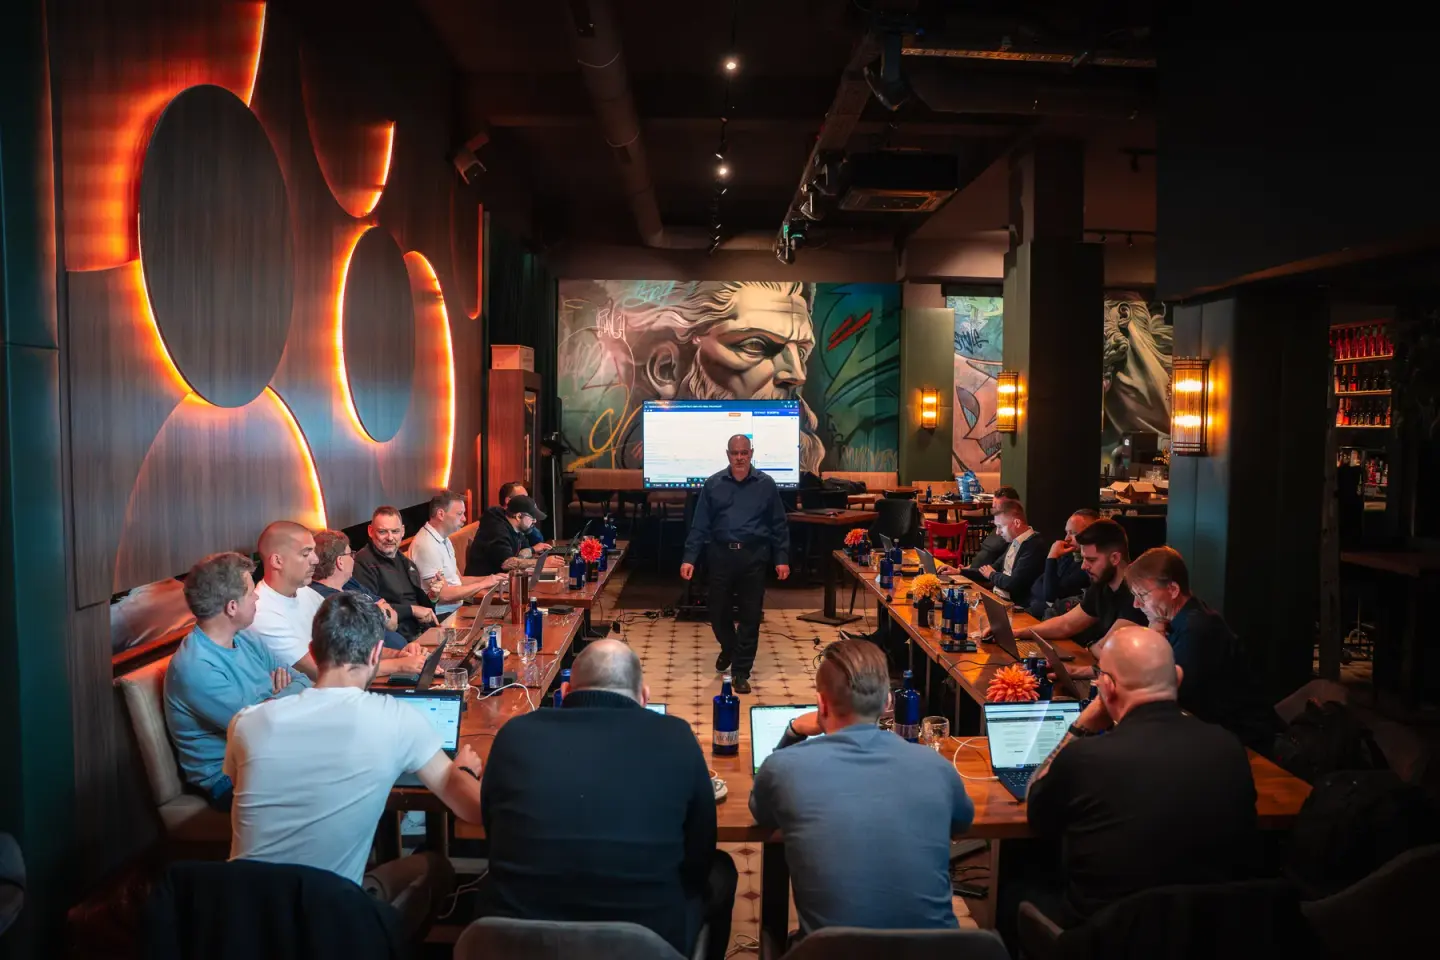
W filmie: wrażenia z sali szkoleniowej, rozmowy z osobami zaangażowanymi oraz przekazanie materiałów dla uczestników. Zdjęcia pokazują nasz zespół oraz wspólną sesję w Kolonii.
Poznaj bezpieczeństwo plików OPSWAT z OTOKO®Know-how w analizie oprogramowania: rozumienie przyczyn błędów i przygotowanie technicznych ustaleń w formie użytecznej dla zespołów programistycznych.
Globalny zespół OTOKO® łączy tworzenie oprogramowania, infrastrukturę i realizację wymagających projektów IT.
Określa architekturę, zakres testów i wymagane dowody zgodności, od codziennej działalności firmy po szczególnie wrażliwy projekt.
Dziewięć tematów. Konkretne zadania.
Zgubiony dysk twardy, zmanipulowane zgłoszenie od kandydata i dostęp do danych innych klientów wymagają różnych odpowiedzi. Proszę wybrać obszar, w którym powstaje Państwa ryzyko. Na każdej stronie tematycznej znajdą Państwo nasz zakres usług, pytania dotyczące planowania oraz konkretny scenariusz projektu.
Szyfrowanie
Szyfrowanie plików dla małych firm, średnich przedsiębiorstw i korporacji: planowanie, wdrożenie i eksploatacja LAN Crypt. Zastosowanie standardowe i VS-NfD omówione odrębnie.
Poznaj usługęSzyfrowanie
DiskEncrypt dla urządzeń firmowych: zakup, wdrożenie, odzyskiwanie danych i wsparcie. Od małej firmy do korporacji, z odrębnym wariantem dla VS-NfD.
Poznaj usługęSzyfrowanie
Szyfrowane pamięci USB, dyski SSD i dyski twarde od małych firm po korporacje. Standardowe nośniki danych oraz Kobra VS dla szczególnych wymagań ochrony.
Poznaj usługęBezpieczeństwo plików
Integracja OPSWAT MetaDefender Core: multiscanning, CDR, rozpoznawanie typu plików, DLP i SBOM do przesyłania, pobierania i kontrolowanych transferów plików.
Poznaj usługęBezpieczeństwo ofensywne
Autoryzowane pentesty dla SaaS, API, aplikacji PaaS i oprogramowania starszego typu: logika biznesowa, rozdzielenie dzierżawców, dowód i naprawa z OTOKO®.
Poznaj usługęBezpieczeństwo ofensywne
OTOKO® w autoryzowany sposób sprawdza sieci, konfigurację chmury i IaaS: ścieżki dostępu, tożsamości, segmentację, priorytetyzowane ustalenia i retest.
Poznaj usługęBezpieczeństwo ofensywne
OTOKO® analizuje aplikacje AI: dostęp do danych, prompt injection, RAG, uprawnienia agentów i bezpieczne wywołania narzędzi. Z 15-letnim doświadczeniem w analizie oprogramowania.
Poznaj usługęWrażliwe środowiska
Planowanie projektów szyfrowania dla VS-NfD i NATO RESTRICTED: odrębna weryfikacja dopuszczenia produktu, eksploatacji i wymagań personalnych, w tym Ü3.
Poznaj usługęBezpieczeństwo ofensywne
Uzgodnienie wyniku, określenie stałej kwoty: jeśli uzgodniony dowód nie zostanie przedstawiony w autoryzowanym pentescie, wynagrodzenie zależne od wyniku nie jest należne.
Poznaj usługęUtimaco / OTOKO®

Wyłączny dystrybutor rozwiązań DiskEncrypt i u.trust LAN Crypt w regionie EMEA. Państwa partner w zakresie indywidualnych dostosowań, instalacji, uruchomienia, utrzymania oraz wsparcia na poziomach od 1 do 3.
Szyfrowanie plików i folderów
Celowa ochrona poufnych plików i kontrola dostępu za pomocą zaplanowanego modelu ról i kluczy. OTOKO® dostarcza u.trust LAN Crypt i integruje to rozwiązanie z Państwa repozytoriami plików, procesami roboczymi i administracją.
Dla małych firm, średnich przedsiębiorstw i firm klasy Enterprise: standardowe wdrożenie oraz odrębne warianty dla informacji niejawnych. Licencjonowanie, liczbę użytkowników i opiekę dopasowujemy do Państwa organizacji.
Ten wpis obejmuje VS-NfD. Zatwierdzenie UE lub NATO nie jest w nim wykazane dla tej wersji.
Szyfrowanie dysków
Ochrona danych przechowywanych na urządzeniach firmowych przed nieuprawnionym odczytem. OTOKO® dostarcza DiskEncrypt i zajmuje się integracją uwierzytelniania, zarządzania kluczami, wdrażania na urządzeniach i odzyskiwania danych.
Dla małych firm, średnich przedsiębiorstw i firm klasy Enterprise: standardowe wdrożenie oraz odrębne warianty dla informacji niejawnych. Licencjonowanie, liczbę użytkowników i opiekę dopasowujemy do Państwa organizacji.
Podane informacje dotyczą wskazanych wersji oraz ich warunków użytkowania i eksploatacji. Zmiany i modyfikacje wprowadzane na życzenie klienta są przed wdrożeniem sprawdzane pod względem wpływu na zakres dopuszczenia. Lista produktów dopuszczonych przez BSI.
Kobra Infosec GmbH / Zewnętrzne nośniki danych
Jako uzupełnienie standardowych szyfrowanych nośników danych oferujemy tę rodzinę produktów do szczególnie wrażliwych zastosowań. Można ją również wykorzystywać do zwykłych poufnych danych biznesowych. Użycie do informacji niejawnych wymaga dodatkowo odpowiedniego dopuszczenia i odpowiedniego sposobu eksploatacji.
OTOKO® jest partnerem i dystrybutorem na rynkach MENA, APAC oraz Europejskiego Obszaru Gospodarczego (EOG). Oferujemy atrakcyjne warunki projektowe dla Państwa zakupów, dostosowane do wielkości zamówienia, wyposażenia i regionu wdrożenia.
Zewnętrzny zaszyfrowany nośnik danych
Do mobilnego udostępniania i przekazywania większych zbiorów danych. Uzgadniamy z Państwem wymaganą wersję i pojemność zgodnie z potrzebami zakupowymi oraz planujemy, jak nośnik będzie wydawany, transportowany i przyjmowany z powrotem.
Zaszyfrowany pendrive USB-C
Do kompaktowych, przenośnych nośników danych w jasno uregulowanych procesach roboczych. Uprawnieni użytkownicy, przewidziane systemy docelowe i postępowanie w przypadku utraty nośnika należą do kryteriów wyboru, podobnie jak odpowiednia pojemność.
Dopasowane do Państwa codziennej pracy
Wrażliwe dokumenty często znajdują się jednocześnie na laptopach, serwerach plików i w udostępnionych folderach. Pomagamy uporządkować te ścieżki danych i zbudować ochronę, którą Państwa zespół będzie w stanie obsługiwać. Obejmuje to uprawnienia, uregulowane postępowanie w razie utraty urządzenia oraz przetestowane przywracanie danych. Środki bezpieczeństwa wdrażamy etapami według priorytetów, tak aby uwzględnić bieżącą działalność i dostępne możliwości obsługi.
Produkt SaaS musi rozdzielać dane poszczególnych klientów, kontrolować przesyłane pliki i bezpiecznie dostarczać nowe funkcje. Rozpatrujemy łącznie aplikację, API, usługi platformowe i dostępy eksploatacyjne. Przy funkcjach AI dochodzą źródła danych, odpowiedzi modelu i uprawnienia narzędzi. Ustalenia przygotowujemy tak, aby osoby odpowiedzialne za produkt rozumiały ich znaczenie, a programiści mogli precyzyjnie usunąć przyczynę.
Tutaj samo dobre techniczne rozwiązanie nie wystarczy. Kategoria informacji, ważne dopuszczenie, zatwierdzona konfiguracja, procesy eksploatacyjne i uprawnienia dostępu muszą do siebie pasować. Planujemy wdrożenie techniczne zgodnie z tymi wytycznymi. Wymagania dotyczące Ü1, Ü2 lub Ü3 oraz dopuszczalne kanały komunikacji są uzgadniane z właściwymi osobami odpowiedzialnymi, zanim przekazane zostaną wrażliwe informacje lub dostępy do systemów.
Pentesting / Result as a Service
Chcą Państwo wiedzieć, czy określony atak na Państwa aplikację lub infrastrukturę jest rzeczywiście możliwy? Z góry uzgadniamy, jaki problem bezpieczeństwa ma zostać wykazany w ramach zatwierdzonego zakresu. Jeśli nie uda się przedstawić uzgodnionego dowodu, nie płacą Państwo wynagrodzenia za pentest uzależnionego od sukcesu.
Aby model był jednoznaczny dla obu stron, prawa do testowania, warunki wstępne, jakość dowodu i odbiór określamy pisemnie. Dowolnej wskazówki nie traktujemy automatycznie jako osiągniętego rezultatu. Na stronie ze szczegółami pokazujemy, jak z pytania o bezpieczeństwo powstaje solidne uzgodnienie rezultatu.
Szczegóły modelu wynagrodzenia
Od pojedynczego modułu do spójnej ochrony
Portal klienta przyjmuje plik. Zanim pracownik go otworzy, plik jest sprawdzany i w razie potrzeby oczyszczany. W wewnętrznym magazynie danych role i szyfrowanie zapewniają ochronę dostępu. Na urządzeniu mobilnym dochodzi do tego szyfrowanie nośnika danych. Test aplikacji sprawdza z kolei, czy inny klient mógłby pobrać ten plik za pomocą spreparowanego zapytania.
Dopasowujemy do siebie te punkty przejścia: kto może odszyfrować dane? Gdzie odbywa się skanowanie? Co dzieje się w przypadku błędu? Jakie dowody zostają zachowane? Tak powstaje przejrzysty proces z jasnym podziałem odpowiedzialności.
Wskazówki dla Państwa przedsięwzięcia
Najpierw ustalamy, jakie informacje, aplikacje i procesy biznesowe wymagają ochrony. Na tej podstawie wyznaczamy wykonalną kolejność działań, na przykład uporządkowanie kwestii dostępu i przywracania danych, szyfrowanie urządzeń mobilnych oraz zabezpieczenie publicznego przesyłania plików. Pentest planujemy tam, gdzie jego wyniki umożliwiają konkretne decyzje. Otrzymują Państwo jasno określony pierwszy etap z podziałem odpowiedzialności i przejrzystymi rezultatami prac.
Każde z nich chroni w innych sytuacjach. W ramach danego rozwiązania szyfrowanie dysku chroni zapisane dane na wyłączonym lub prawidłowo zablokowanym nośniku. Szyfrowanie plików może egzekwować uprawnienia niezależnie od miejsca przechowywania i drogi przesyłania. To, czy sensowne jest jedno i drugie, zależy od sposobu eksploatacji urządzeń, współpracy, dróg przepływu danych i potrzeb ochrony. Już zalogowany, uprawniony użytkownik pozostaje odrębnym zagadnieniem bezpieczeństwa.
Zakres dopasowujemy do zastosowania: od niewielkiej sieci firmowej po projekt z informacjami niejawnymi. W przypadku VS-NfD lub NATO RESTRICTED sprawdzane są konkretne produkty, wersje, warunki użytkowania i koncepcja eksploatacji. Jeśli zlecenie wymaga personelu, który przeszedł postępowanie sprawdzające, wymagane dowody i dostępy trzeba wyjaśnić z wyprzedzeniem dla danego projektu. Ü3 oznacza postępowanie sprawdzające wobec osób, a nie poziom szyfrowania.
Przed rozpoczęciem uzgadniamy stałą kwotę oraz konkretne ustalenie dotyczące bezpieczeństwa, które ma zostać wykazane w sposób odtwarzalny w ramach dozwolonego zakresu testów. Jeśli uzgodniony dowód nie zostanie przedstawiony, uzgodnione wynagrodzenie za pentest uzależnione od sukcesu nie jest naliczane. Kryterium oceny rezultatu, warunki wstępne i odbiór są ustalane pisemnie. Naprawa, dodatkowe doradztwo lub retesty są rozliczane wyłącznie w ramach odrębnego zlecenia. Test bez odpowiedniego ustalenia nie oznacza gwarancji pełnego bezpieczeństwa.
Wyjaśniamy to jeszcze przed decyzją architektoniczną. W zależności od wariantu MetaDefender można eksploatować także we własnym środowisku. Przesyłanie danych, analiza zewnętrzna, telemetria i sposób aktualizacji muszą pasować do danej klasy danych. Sam skaner on-premises nie sprawia jeszcze, że przejście między sieciami niejawnymi staje się dopuszczalne. Dlatego uwzględniamy pełny proces zatwierdzania i właściwe podmioty odpowiedzialne.
Użyteczne ustalenie opisuje warunki wstępne, dotknięte funkcje, kroki odtworzenia, skutki techniczne oraz umiejscowienie w procesie biznesowym. Z Państwa zespołem omawiamy, w którym miejscu należy usunąć przyczynę. Jeśli tak uzgodniono, retest sprawdza konkretną poprawkę. W przypadku aplikacji AI dodatkowo uwzględniamy zmienność modelu, źródła danych oraz uprawnienia podłączonych narzędzi.
Szyfrowanie plików dla małych firm, średnich przedsiębiorstw i korporacji: planowanie, wdrożenie i eksploatacja LAN Crypt. Zastosowanie standardowe i VS-NfD omówione odrębnie.
Określamy potrzeby ochrony, liczbę użytkowników i wymagania eksploatacyjne. Otrzymują Państwo propozycję dopasowaną do zwykłego zastosowania biznesowego albo odrębnie sprawdzony, dopuszczony wariant. Produkt, wersja i zakres usług są konkretnie określone w ofercie.
Które dokumenty są ze sobą związane, kto musi je czytać i jak zmienia się skład zespołu projektowego? Wspólnie przekładamy te procesy na obszary ochrony i zasady. Uwzględniamy istniejące udostępnienia i aplikacje, aby szyfrowanie odpowiadało rzeczywistym sposobom pracy.
Klucze wymagają osób odpowiedzialnych oraz procedury obejmującej przyjęcia i odejścia pracowników, zastępstwa i sytuacje awaryjne. Administracja i merytoryczny dostęp do danych są celowo rozdzielone. Koncepcja odzyskiwania danych jest uzgadniana z uprawnionymi jednostkami i sprawdzana w praktyce.
Pilotaż sprawdza otwieranie, edytowanie, zapisywanie i przewidziany sposób wymiany plików. Aplikacje specjalistyczne, synchronizacja i tworzenie kopii zapasowych są badane pod względem współpracy z wybranym rozwiązaniem. Wdrożenie na szeroką skalę następuje dopiero po ocenie tych wyników.
Planujemy zastosowanie wersji dopuszczonej pod numerem BSI-VSA-10966, uwzględniając Państwa ścieżki danych i obszary ochrony. Instalacja, konfiguracja i zmiany wprowadzane na życzenie klienta są oceniane względem dopuszczonych warunków użytkowania. Następnie odbywa się uzgodnione uruchomienie i przekazanie do utrzymania i wsparcia.
Akta osobowe, dokumentacja rozwojowa, oferty i dane klientów wymagają ochrony już w zwykłej działalności firmy. Państwa firma nie musi w tym celu realizować zleceń dla administracji publicznej ani przetwarzać informacji niejawnych. Wspólnie ustalamy, które pliki są szyfrowane, kto potrzebuje dostępu merytorycznego i jak zorganizować zastępstwa. Rozwiązanie standardowe dopasowujemy do tych procesów pracy, a dopuszczony wariant dodajemy, gdy wymagają tego Państwa konkretne potrzeby ochrony.
Mała firma może zacząć od chronionego repozytorium dla zarządu i kadr. W średnich przedsiębiorstwach dochodzą na przykład odrębne zespoły projektowe, wiele lokalizacji i współpraca z podmiotami zewnętrznymi. Przy strukturach klasy Enterprise planujemy dodatkowo administrację delegowaną, systematyczne zmiany uprawnień i przejrzyste przypisanie odpowiedzialności za klucze. Wybór uwzględnia wersje klienckie, istniejące repozytoria, zgodność aplikacji oraz sposób, w jaki uprawnione osoby mogą dalej pracować również po zmianie urządzenia.
Udostępnianie plików najpierw określa, kto może uzyskać dostęp do danych przez określoną ścieżkę dostępu. Szyfrowanie plików i folderów uzupełnia tę ochronę: dostęp do treści zależy dodatkowo od wymaganych kluczy. Decydujące jest to, jakie ścieżki danych faktycznie obejmuje wybrane rozwiązanie. Wspólnie analizujemy lokalne repozytoria, współdzielone katalogi, procesy kopiowania i wymianę z partnerami. Dzięki temu widać, w których miejscach przetwarzane są poufne treści i gdzie potrzebna jest inna lub dodatkowa ochrona. Ważna pozostaje przy tym perspektywa aplikacji. Uprawnione osoby muszą nadal móc edytować pliki, a w tym momencie może powstać tekst w postaci jawnej. Szyfrowanie nie zapobiega więc automatycznie wyciekowi danych spowodowanemu przez już uprawnionego lub przejętego użytkownika. Ochrona stanowiska pracy, sensowne role i bezpieczne procedury wymiany pozostają częścią całego rozwiązania. W pilotażu badamy przewidziane procesy pracy i dokumentujemy ograniczenia. Państwa zespół otrzymuje dzięki temu przejrzystą informację o tym, co jest chronione i jaka odpowiedzialność pozostaje w innych miejscach.
Kolejny krok
Proszę opisać swoją sytuację wyjściową oraz oczekiwany rezultat. W przypadku przedsięwzięcia z informacjami niejawnymi wystarczy na początek opis zadania bez klauzuli niejawności. Następnie wspólnie ustalimy odpowiedni kanał wymiany informacji oraz niezbędne warunki.












