Menu

Skontaktuj się
Logo
Prasa

Marvell LiquidSecurity: karty dla platform HSM

Marvell buduje sprzętowe moduły bezpieczeństwa w postaci kart PCIe, a ich eksploatację pozostawia dostawcom chmury, dostawcom usług HSM i producentom urządzeń appliance, którzy montują te karty. Wspólnie z Państwem sprawdzamy, czy LiquidSecurity pasuje do Państwa platformy, podłączamy karty do Państwa aplikacji i towarzyszymy w eksploatacji.

Przetestuj produkt
  • FIPS 140-3 Level 3, CMVP 4703
  • PCI PTS HSM
  • PCIe Gen4 x8
  • Azure Cloud HSM
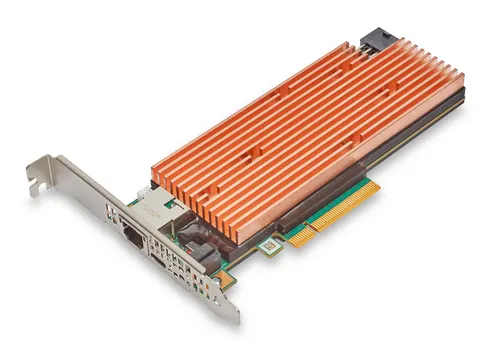
Marvell LiquidSecurity 2 jako karta PCIe
Zdjęcie produktu: Marvell

Marvell w skrócie

Karta LiquidSecurity znajduje się w serwerze i generuje, przechowuje oraz wykorzystuje klucze kryptograficzne w obrębie zwalidowanej granicy sprzętowej. Aplikacje wywołują podpis i deszyfrowanie przez PKCS#11, JCA/JCE, CNG/KSP lub OpenSSL, a klucz pozostaje na karcie. Marvell nie prowadzi przy tym własnej usługi chmurowej, lecz dostarcza karty dostawcom, którzy budują z nich usługi i urządzenia appliance.

Kryptografia i sprzętowe moduły bezpieczeństwa są naszą kluczową kompetencją. Znamy podział na partycje kart LiquidSecurity, sposób podłączenia przez PKCS#11 oraz raporty walidacji z programu CMVP, który prowadzi testy FIPS. Prowadzimy Państwa projekt od wyboru rozwiązania aż po eksploatację.

PCIe Gen4 x8, niski profil
FIPS 140-3 Level 3, CMVP 4703
21 w LS2-A050, 32 w LS2-A100, 42 po rozszerzeniu
HSM jako usługa, sejfy kluczy, płatności, odciążenie TLS

Serie w szczegółach

LiquidSecurity 2

LiquidSecurity 2 to aktualna generacja kart, wprowadzona na rynek we wrześniu 2022 roku. W zależności od wersji wydziela 21, 32 lub 42 partycje i mieści, według strony produktu, do miliona kluczy.

Zobacz ilustrację urządzenia

Modele

LiquidSecurity 2: Modele
LS2-A05021 partycji, 21 250 operacji RSA-2048 na sekundę
LS2-A10032 partycje, 35 000 operacji RSA-2048 na sekundę
Rozszerzenie wydajności42 partycje, 42 500 operacji RSA-2048 na sekundę
LS-SW-PQCLicencja na algorytmy postkwantowe na karcie
LS-SW-PLHLicencja na aplikacje innych producentów na karcie
Formy konstrukcyjne
Karta PCIe Gen4 x8, Niski profil
Eksploatacja
Serwery dostawców chmury, Platforma dostawcy usług HSM, Appliance producenta urządzeń

Certyfikaty

  • FIPS 140-3 Level 3, CMVP 4703, walidacja z 6 czerwca 2024 roku
  • Wpis walidacyjny ważny do 5 czerwca 2029 roku
  • PCI PTS HSM 4.0 według strony produktu, v3 na tym samym sprzęcie i oprogramowaniu układowym
  • Common Criteria jako deklaracja producenta bez numeru certyfikatu
  • eIDAS jako deklaracja producenta bez numeru certyfikatu

Cechy

  • Interfejsy PKCS#11, JCA/JCE, CNG/KSP i OpenSSL
  • Uprawnienia oparte na rolach, atestowane dzienniki zdarzeń i zdalne zarządzanie
  • Po rozszerzeniu 100 000 operacji EC P-256 i 1 000 000 operacji AES-GCM na sekundę
  • SR-IOV z jedną funkcją fizyczną i 64 wirtualnymi
  • Licencje na algorytmy postkwantowe i aplikacje innych producentów
Informacje producenta

LiquidSecurity 1

LiquidSecurity 1 opiera się na procesorze kryptograficznym NITROX III, nadal figuruje na stronie produktu i ma własną walidację FIPS. Wydziela 16, 24 lub 32 partycje, a jedna wersja 64, i przechowuje od 25 000 do 100 000 kluczy.

Marvell LiquidSecurity 1 jako karta PCIe
Zdjęcie produktu: Marvell

Modele

LiquidSecurity 1: Modele
CNN35XX-NFBERodzina kart objęta wpisem walidacyjnym CMVP 4700
Wersja z 16 partycjamiNajmniejszy podział w serii
Wersja z 24 partycjamiŚredni podział w serii
Wersja z 32 partycjamiStandardowy wariant serii
Wersja z 64 partycjamiPojedynczy wariant serii
Formy konstrukcyjne
Karta PCIe
Eksploatacja
Serwery dostawców chmury, Platforma dostawcy usług HSM
Cykl życia
Poprzednia generacja, nadal widnieje na stronie produktu, następcą jest LiquidSecurity 2

Certyfikaty

  • FIPS 140-3 Level 3, CMVP 4700, walidacja z 30 maja 2024 roku
  • Wpis walidacyjny ważny do 29 maja 2029 roku
  • FIPS 140-2 Level 3

Cechy

  • Pamięć kluczy od 25 000 do 100 000 kluczy
  • Partycje w wariantach 16, 24 i 32
  • Jedna wersja z 64 partycjami
  • Wpis walidacyjny pod nazwą NITROXIII CNN35XX-NFBE HSM Family

Informacje producenta

LiquidSecurity w Microsoft Azure

Marvell dostarcza karty dostawcom chmury, którzy budują z nich usługę, a tę drogę potwierdza dotychczas dla Microsoft Azure. Od sierpnia 2024 roku Azure Key Vault i Azure Managed HSM pracują z LiquidSecurity 2, a od sierpnia 2025 roku także Azure Cloud HSM.

Zobacz ilustrację urządzenia

Modele

LiquidSecurity w Microsoft Azure: Modele
Azure Key VaultWyposażone w LiquidSecurity 2 od sierpnia 2024 roku
Azure Managed HSMWyposażone w LiquidSecurity 2 od sierpnia 2024 roku
Azure Cloud HSMWyposażone w LiquidSecurity 2 od sierpnia 2025 roku
Formy konstrukcyjne
Usługa dostawcy chmury
Eksploatacja
Microsoft Azure, Platforma dostawcy usług HSM

Certyfikaty

  • FIPS 140-3 Level 3 zastosowanej LiquidSecurity 2, CMVP 4703

Cechy

  • Marvell dostarcza karty i sam nie prowadzi usługi chmurowej
  • Azure Key Vault i Azure Managed HSM korzystają z kart od sierpnia 2024 roku
  • Azure Cloud HSM korzysta z kart od sierpnia 2025 roku
  • Dla AWS i Google Cloud nie dysponujemy potwierdzeniem od Marvell
  • Dostawcy HSM jako usługi wbudowują karty we własne platformy

Informacje producenta

Jak znaleźć odpowiednią kartę

O wyborze decydują cztery pytania: liczba partycji, wymagany dowód walidacji, interfejsy Państwa aplikacji oraz model eksploatacji. Wyjaśniamy je podczas warsztatu i dokumentujemy wynik, podając źródło każdej informacji.

Partycje i dzierżawcy

LS2-A050 wydziela 21 partycji, LS2-A100 wydziela 32, a po rozszerzeniu jest ich 42. Strona produktu podaje do 45 partycji, raport walidacji do 64 partycji logicznych, dlatego liczbę dokumentujemy osobno dla każdego źródła.

Dowód certyfikacji

FIPS 140-3 Level 3 jest udokumentowane dla obu generacji numerami certyfikatów 4703 i 4700 i obowiązuje do 2029 roku. Common Criteria i eIDAS Marvell podaje na stronie produktu bez numeru certyfikatu, dlatego traktujemy je jako deklarację producenta.

Interfejsy

Państwa aplikacje korzystają z PKCS#11, JCA/JCE, CNG/KSP lub OpenSSL, a karta obsługuje wszystkie cztery ścieżki. Z wyprzedzeniem sprawdzamy, czy PKI, baza danych lub usługa podpisu współpracują z przewidzianym oprogramowaniem układowym i planowaną partycją.

Model eksploatacji

Otrzymują Państwo kartę w urządzeniu appliance, zamawiają usługę u dostawcy HSM albo korzystają z Azure Key Vault, Managed HSM i Cloud HSM. Całe rozwiązanie działa w niemieckich centrach danych.

Co zapewniamy wokół Marvell

Zapewniamy pracę wokół karty: wybór wersji, podział partycji, podłączenie aplikacji, ceremonię kluczy i monitorowanie. Jeden zespół towarzyszy Państwu od doradztwa aż po eksploatację.

  • Doradztwo i integracja HSM

    Dobieramy wersję do Państwa obciążenia, dostosowujemy partycje do Państwa dzierżawców, podłączamy PKCS#11 i CNG/KSP do Państwa aplikacji oraz dokumentujemy ceremonię kluczy w formie gotowej do audytu.

    HSM i zarządzanie kluczami

  • Gotowość na PQC

    Ustalamy, które klucze i protokoły opierają się na RSA i ECC, ponieważ komputery kwantowe mogą w przyszłości złamać te algorytmy. Następnie planujemy zastosowanie licencji LS-SW-PQC, która wprowadza na kartę algorytmy postkwantowe.

    Kryptografia postkwantowa

  • Cloud

    Konfigurujemy Azure Key Vault, Managed HSM i Cloud HSM, rozdzielamy klucze według aplikacji oraz łączymy usługę z Państwa systemami we własnym centrum danych.

    Cloud

Normy i dowody

W przypadku Marvell o wyborze i dokumentacji decydują cztery wymogi. Mówimy Państwu, która informacja ma numer certyfikatu, a która widnieje dotychczas jedynie na stronie produktu.

Wymóg / Wymaga / OTOKO® dostarcza
WymógWymagaOTOKO® dostarcza
FIPS 140-3Certyfikowane moduły kryptograficzne o określonym poziomie ochrony fizycznejLiquidSecurity 2 z Level 3 i CMVP 4703, LiquidSecurity 1 z CMVP 4700
PCI PTS HSMCertyfikowany sprzęt dla PIN i kluczy kartLiquidSecurity 2: według strony produktu wersja 4.0, według bloga Marvell v3 na tym samym sprzęcie
Common CriteriaZwalidowany moduł bezpieczeństwa z opublikowanym certyfikatemWymienione przez Marvell na stronie produktu, bez numeru certyfikatu, dlatego jako deklaracja producenta
eIDASKwalifikowane urządzenie do składania podpisu u dostawcy usług zaufaniaWymienione przez Marvell, bez numeru certyfikatu, przydatność sprawdzamy indywidualnie dla każdego projektu

Najczęstsze pytania o Marvell

Powiązane tematy

Chcą się Państwo dowiedzieć więcej o

Marvell

Marvell buduje sprzętowe moduły bezpieczeństwa w postaci kart PCIe, a ich eksploatację pozostawia dostawcom chmury, dostawcom usług HSM i producentom urządzeń appliance, którzy montują te karty. Wspólnie z Państwem sprawdzamy, czy LiquidSecurity pasuje do Państwa platformy, podłączamy karty do Państwa aplikacji i towarzyszymy w eksploatacji.

Nasi klienci

Nasi partnerzy

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Dostępność

Dostosuj wygląd strony do swoich potrzeb.

Dla tej strony nie ma jeszcze wersji w prostym języku.

Ustawienia obowiązują obecnie tylko podczas tej wizyty. Trwałe zapisywanie możesz włączyć w ustawieniach plików cookie.















































