Chiffrement
Chiffrement des fichiers et dossiers
Chiffrement de fichiers pour les petites entreprises, les PME et les grands groupes : planifier, déployer et exploiter LAN Crypt. Usage standard et VS-NfD traités séparément.
Découvrir le service ®
La cybersécurité avec OTOKO®
Nous chiffrons les fichiers et les supports de données, sécurisons les points d'entrée de fichiers avec OPSWAT MetaDefender et testons vos logiciels, votre infrastructure cloud et vos applications d'IA pour y détecter des vulnérabilités exploitables. De la première sécurisation dans une petite entreprise jusqu'aux projets soumis aux exigences VS-NfD et NATO RESTRICTED.
Trouver la protection adaptée
Analyse · Intégration · résultats vérifiables
OTOKO® × OPSWAT / Cologne 2026

En tant que partenaire OPSWAT en Allemagne, nous associons le choix des produits et la mise en œuvre technique à des échanges directs. En 2026, nous avons organisé l'OPSWAT Bootcamp à Cologne. Le film donne un aperçu du travail commun, des échanges et de la formation sur place.
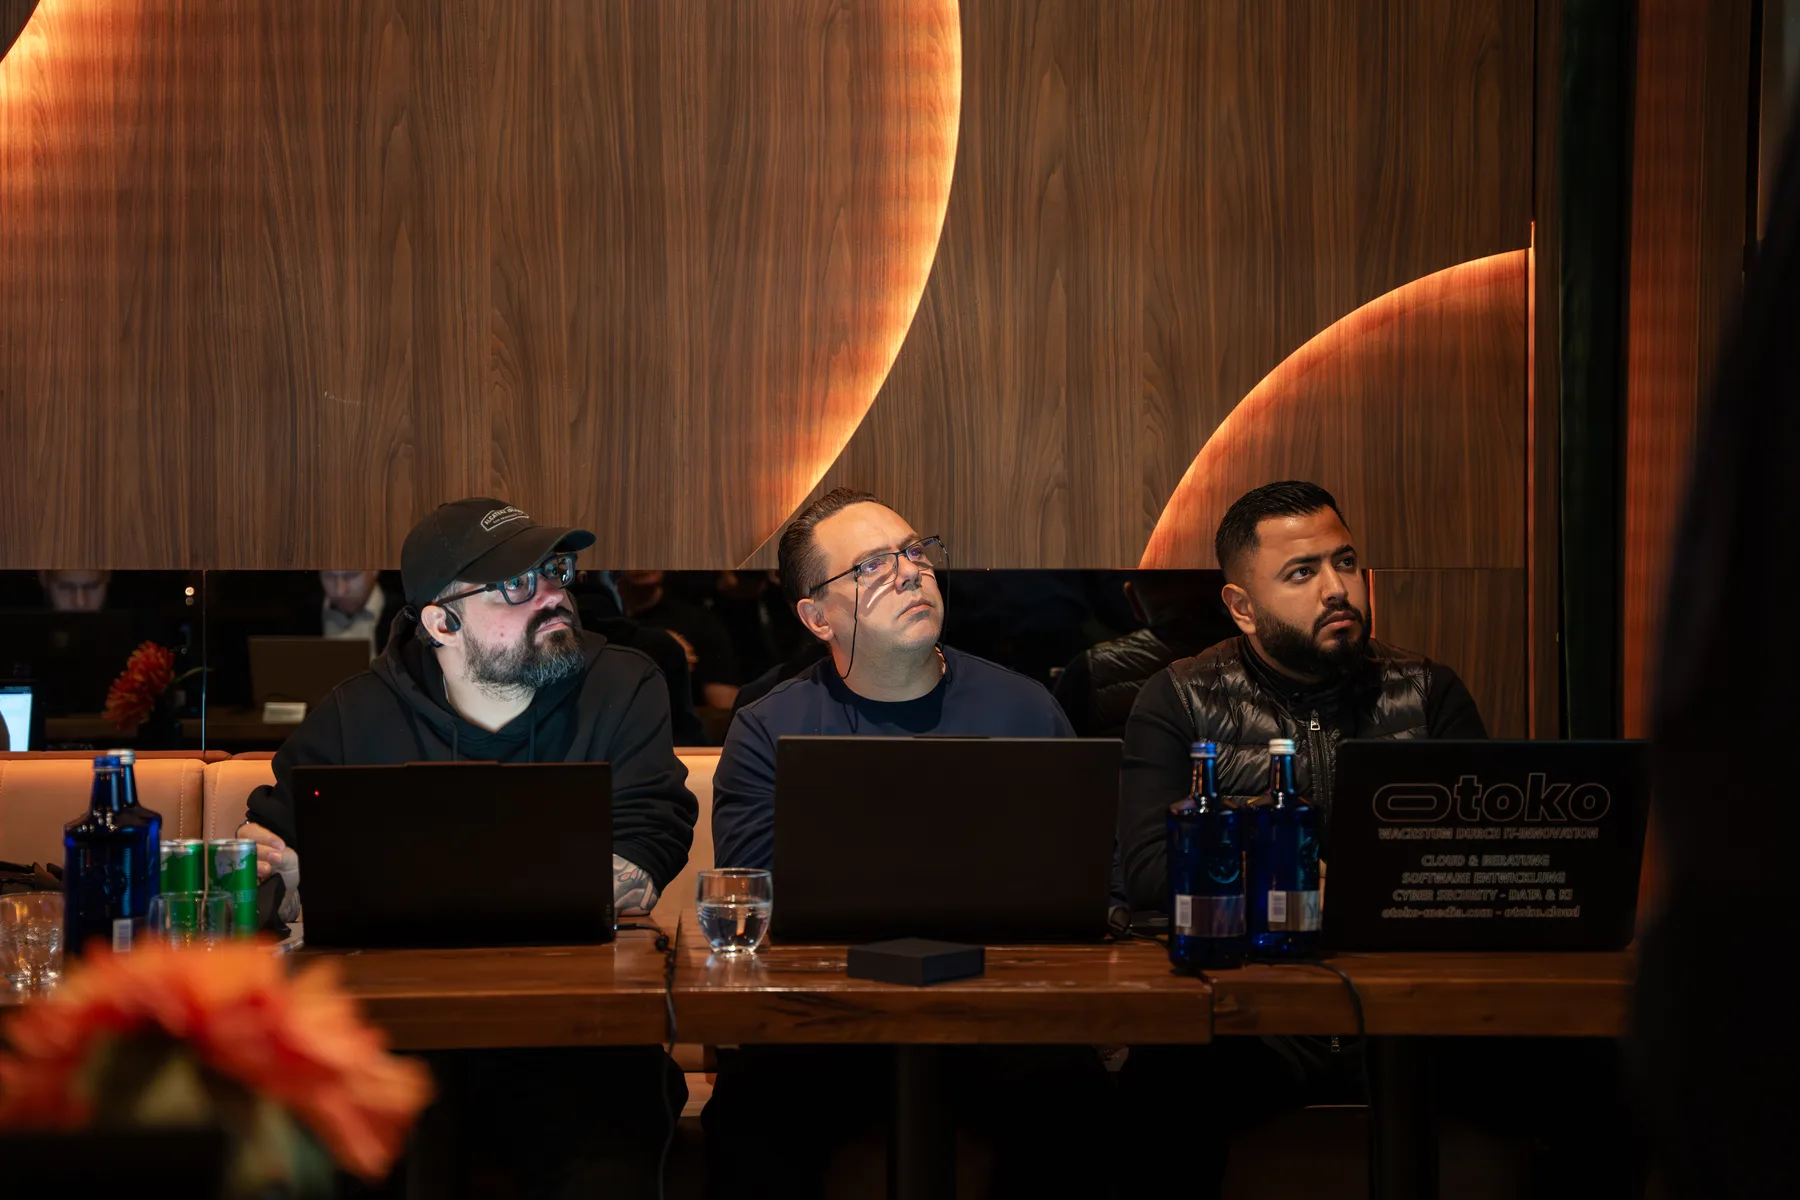
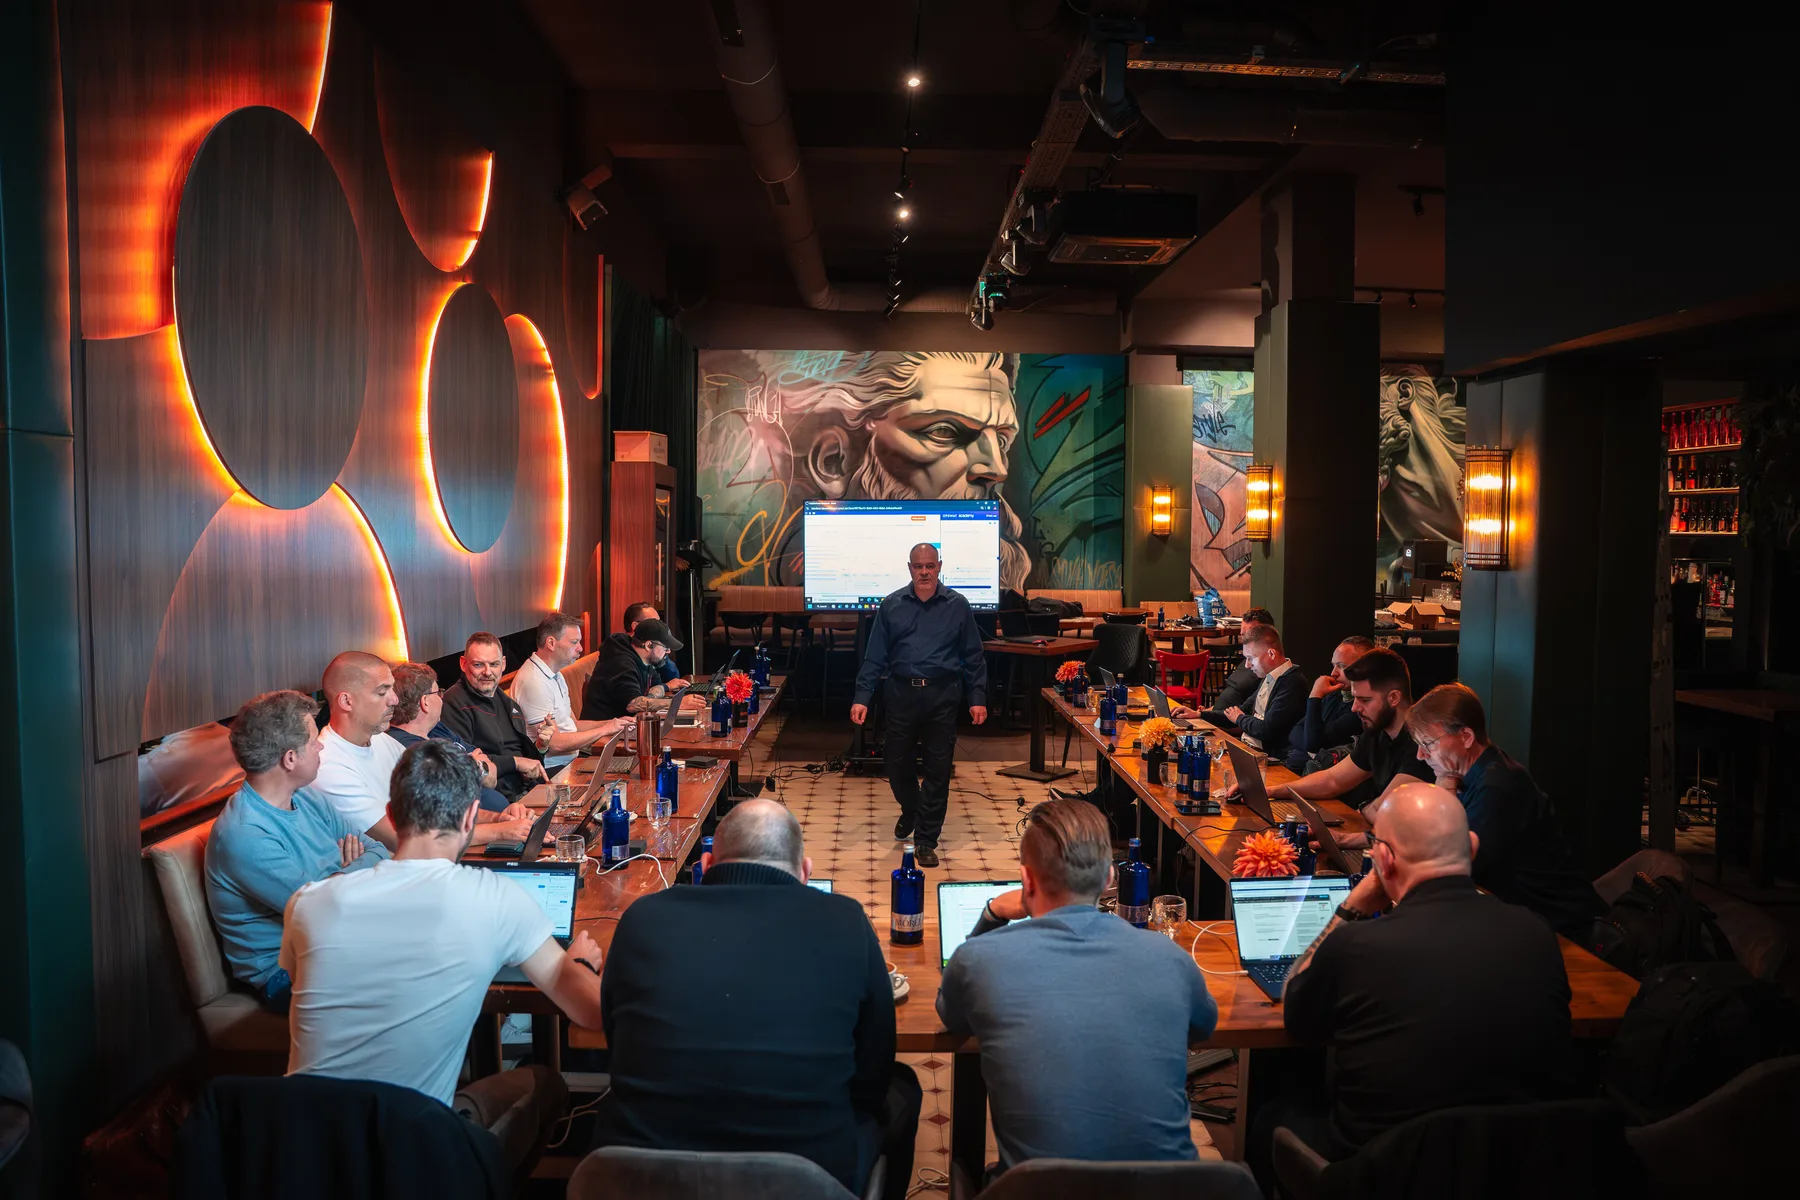
Dans le film : scènes de la salle de formation, échanges avec les participants et remise des documents de participation. Les photos montrent notre équipe et le groupe réuni à Cologne.
Découvrir la sécurité des fichiers OPSWAT avec OTOKO®Savoir-faire en analyse logicielle : comprendre les causes des erreurs et rendre les constats techniques exploitables pour les équipes de développement.
L'équipe mondiale d'OTOKO® réunit développement logiciel, infrastructure et mise en œuvre de projets informatiques exigeants.
Détermine l'architecture, le périmètre des vérifications et les preuves requises, du quotidien de l'entreprise jusqu'au projet particulièrement sensible.
Neuf thèmes. Des missions concrètes.
Un disque dur perdu, une candidature falsifiée et un accès aux données d'autres clients appellent des réponses différentes. Choisissez le domaine où se situe votre risque. Chaque page dédiée présente notre périmètre de prestations, des questions de planification et un scénario de projet concret.
Chiffrement
Chiffrement de fichiers pour les petites entreprises, les PME et les grands groupes : planifier, déployer et exploiter LAN Crypt. Usage standard et VS-NfD traités séparément.
Découvrir le serviceChiffrement
DiskEncrypt pour les appareils professionnels : achat, déploiement, récupération et support. De la petite entreprise au grand groupe, avec une édition distincte pour VS-NfD.
Découvrir le serviceChiffrement
Clés USB, SSD et disques durs chiffrés, de la petite entreprise au grand groupe. Supports standard et Kobra VS pour des exigences de protection particulières.
Découvrir le serviceSécurité des fichiers
Intégrez OPSWAT MetaDefender Core : multiscan, CDR, détection des types de fichiers, DLP et SBOM pour les téléversements, téléchargements et transferts contrôlés.
Découvrir le serviceSécurité offensive
Tests d'intrusion autorisés pour SaaS, API, PaaS et logiciels legacy : logique métier, séparation des locataires, preuve et correction avec OTOKO®.
Découvrir le serviceSécurité offensive
OTOKO® teste, avec autorisation, les réseaux, la configuration cloud et l'IaaS : chemins d'accès, identités, segmentation, constats priorisés et retest.
Découvrir le serviceSécurité offensive
OTOKO® analyse les applications IA : accès aux données, prompt injection, RAG, droits d'agents et appels d'outils sûrs. 15 ans d'expérience en analyse logicielle.
Découvrir le serviceEnvironnements sensibles
Planifier des projets de chiffrement pour VS-NfD et NATO RESTRICTED : examiner séparément l'agrément produit, l'exploitation et les exigences relatives au personnel, y compris l'habilitation Ü3.
Découvrir le serviceSécurité offensive
Convenir d'un résultat, définir un montant fixe : si la preuve convenue n'est pas apportée lors du pentest autorisé, la rémunération au résultat n'est pas due.
Découvrir le serviceUtimaco / OTOKO®

Distributeur exclusif pour la zone EMEA de DiskEncrypt et u.trust LAN Crypt. Votre partenaire pour les adaptations spécifiques au client, l'installation, la mise en service, la maintenance et le support de niveau 1 à 3.
Chiffrement de fichiers et de dossiers
Protéger de façon ciblée les fichiers confidentiels et piloter les accès à l'aide d'un modèle de rôles et de clés planifié. OTOKO® fournit u.trust LAN Crypt et intègre la solution à vos espaces de stockage de fichiers, vos flux de travail et votre administration.
Pour les petites entreprises, les entreprises de taille intermédiaire et les grands comptes : déploiement standard et versions spécifiques pour les informations classifiées. Nous adaptons les licences, le nombre d'utilisateurs et l'accompagnement à votre organisation.
La présente entrée mentionne VS-NfD. Aucun agrément UE ou NATO n'est indiqué ici pour cette version.
Chiffrement de disque
Protéger les données stockées sur les appareils de l'entreprise contre une lecture non autorisée. OTOKO® fournit DiskEncrypt et assure l'intégration de l'authentification, de la gestion des clés, du déploiement des appareils et de la récupération.
Pour les petites entreprises, les entreprises de taille intermédiaire et les grands comptes : déploiement standard et versions spécifiques pour les informations classifiées. Nous adaptons les licences, le nombre d'utilisateurs et l'accompagnement à votre organisation.
Les informations indiquées s'appliquent aux versions mentionnées et à leurs conditions d'utilisation et d'exploitation respectives. Les adaptations et modifications spécifiques au client sont évaluées avant leur mise en œuvre quant à leur incidence sur le périmètre de l'agrément. Liste BSI des produits agréés.
Kobra Infosec GmbH / Supports de stockage externes
En complément des supports de stockage standard chiffrés, nous proposons cette famille de produits pour les domaines d'utilisation particulièrement sensibles. Elle peut également être utilisée pour des données professionnelles confidentielles courantes ; une utilisation avec des informations classifiées exige en outre l'agrément et le mode d'exploitation appropriés.
OTOKO® est partenaire et distributeur pour les régions MENA et APAC ainsi que pour l'Espace économique européen (EEE). Nous proposons des conditions de projet attractives pour vos achats, adaptées à la quantité, à l'équipement et à la région d'utilisation.
Support de stockage externe chiffré
Pour la mise à disposition mobile et le transfert de volumes de données importants. Nous définissons avec vous le modèle et la capacité nécessaires en fonction de vos besoins d'approvisionnement, et planifions la remise, le transport et la restitution du support.
Clé USB-C chiffrée
Pour des supports de stockage compacts et transportables dans des flux de travail clairement encadrés. Les utilisateurs autorisés, les systèmes cibles prévus et la gestion en cas de perte font partie du choix, au même titre que la capacité de stockage adaptée.
Adapté à votre quotidien professionnel
Des documents sensibles se trouvent souvent à la fois sur des ordinateurs portables, des serveurs de fichiers et dans des dossiers partagés. Nous vous aidons à structurer ces flux de données et à construire une protection que votre équipe peut gérer. Cela inclut les autorisations, une gestion encadrée de la perte d'appareils et une restauration testée. Les mesures de sécurité sont mises en œuvre par étapes priorisées, afin de tenir compte de l'activité quotidienne et des capacités de gestion disponibles.
Un produit SaaS doit isoler les données des clients entre elles, contrôler les téléversements et livrer les nouvelles fonctionnalités en toute sécurité. Nous examinons ensemble l'application, les API, les services de plateforme et les accès d'exploitation. Pour les fonctionnalités d'IA s'ajoutent les sources de données, les réponses du modèle et les droits des outils. Les constats sont présentés de manière à ce que les responsables produit en comprennent la portée et que les développeurs puissent corriger la cause de façon ciblée.
Dans ce contexte, un bon produit technique ne suffit pas à lui seul. La catégorie d'information, l'agrément valide, la configuration validée, les processus d'exploitation et les droits d'accès doivent être cohérents entre eux. Nous planifions la mise en œuvre technique en fonction de ces exigences. Les exigences relatives à Ü1, Ü2 ou Ü3, ainsi que les canaux de communication autorisés, sont clarifiées avec les responsables compétents avant tout transfert d'informations sensibles ou d'accès système.
Pentesting / Result as a Service
Vous souhaitez savoir si une attaque précise contre votre application ou votre infrastructure est réellement possible ? Nous convenons au préalable du problème de sécurité à démontrer dans le périmètre autorisé. Si la preuve convenue n'est pas apportée, vous ne payez pas la rémunération au résultat prévue pour le pentest.
Pour que ce modèle soit sans ambiguïté pour les deux parties, nous définissons par écrit les droits de vérification, les conditions préalables, la qualité de la preuve et la recette. Nous ne considérons pas automatiquement n'importe quel indice comme un résultat atteint. Sur la page détaillée, nous montrons comment une question de sécurité devient un engagement de résultat solide.
Le modèle de rémunération en détail
De la brique isolée à une protection de bout en bout
Un portail client reçoit un fichier. Avant qu'un collaborateur ne l'ouvre, il est vérifié et, le cas échéant, nettoyé. Dans le stockage interne, les rôles et le chiffrement assurent la protection des accès. Sur l'appareil mobile s'ajoute le chiffrement du support de données. Un test applicatif vérifie quant à lui si un autre client pourrait récupérer le fichier au moyen d'une requête manipulée.
Nous coordonnons ces points de passage entre eux : qui est autorisé à déchiffrer ? Où l'analyse a-t-elle lieu ? Que se passe-t-il en cas d'erreur ? Quelles preuves sont conservées ? Il en résulte un déroulement transparent avec des responsabilités claires.
Repères pour votre projet
Nous déterminons d'abord quelles informations, applications et processus métier doivent être protégés. Nous en déduisons un enchaînement d'étapes clair : par exemple clarifier l'accès et la restauration, chiffrer les appareils mobiles et sécuriser le téléversement public de fichiers. Un pentest est prévu là où ses résultats permettent des décisions concrètes. Vous obtenez un point de départ délimité, avec des responsabilités et des résultats de travail documentés.
Les deux protègent des situations différentes. Le chiffrement de disque protège les données stockées sur un support éteint, ou correctement verrouillé, dans le cadre de la solution concernée. Le chiffrement de fichiers peut faire respecter des autorisations à travers différents emplacements de stockage et voies de transmission. La pertinence de combiner les deux dépend de l'usage des appareils, de la collaboration, des flux de données et du besoin de protection. Un utilisateur déjà connecté et autorisé reste un cas de sécurité à part.
Nous adaptons le périmètre au contexte d'utilisation : d'un réseau d'entreprise de taille modeste jusqu'à un projet comportant des informations classifiées. Pour VS-NfD ou NATO RESTRICTED, les produits, les versions et les conditions d'emploi concrets ainsi que le concept d'exploitation sont examinés. Si une mission nécessite du personnel ayant fait l'objet d'une habilitation de sécurité, les preuves et accès requis sont clarifiés au préalable, projet par projet. Ü3 désigne une habilitation de sécurité des personnes, et non un niveau de chiffrement.
Avant le début, nous convenons d'un montant fixe et d'un constat de sécurité concret, à démontrer de façon reproductible, dans un périmètre de test autorisé. Si cette preuve n'est pas apportée, la rémunération au résultat convenue pour le pentest n'est pas due. Le critère de résultat, les conditions préalables et la recette sont fixés par écrit. La correction, le conseil supplémentaire ou les retests ne sont facturés qu'en cas de mandat séparé. Un test sans constat correspondant ne constitue pas une garantie de sécurité totale.
Ce point est clarifié avant la décision d'architecture. Selon la version, MetaDefender peut aussi être exploité dans votre propre environnement. Le transfert de données, l'analyse externe, la télémétrie et les canaux de mise à jour doivent correspondre à la classe de données concernée. Un scanner sur site à lui seul ne suffit pas à rendre admissible un passage entre réseaux classifiés. Nous tenons donc compte du processus de validation complet et des instances responsables.
Un constat exploitable décrit les conditions préalables, les fonctions concernées, les étapes de reproduction, les impacts techniques et une mise en perspective dans le processus métier. Nous discutons avec votre équipe de l'endroit où la cause devrait être corrigée. Si cela a été convenu, un retest vérifie la correction concrète. Pour les applications d'IA, nous tenons compte en outre de la variabilité du modèle, des sources de données et des autorisations des outils connectés.
La prochaine étape
Décrivez votre situation de départ et le résultat souhaité. Pour un projet classifié, une description de mission non classifiée suffit dans un premier temps. Nous clarifions ensuite ensemble le canal d'échange approprié et les conditions préalables requises.
Discuter d'un projet de cybersécurité











