Menu

Nous contacter
Logo
Presse

IBM HSM : des clés dans le mainframe et dans le cloud

IBM construit des cartes Crypto Express pour les serveurs IBM Z, Power et x86 et les complète par des services de clés dans l'IBM Cloud. Nous choisissons avec vous la carte ou le service adapté et vérifions le niveau de certification nécessaire. Nous connectons les modes CCA et EP11 à vos applications. Nous intégrons dès le départ les fins de service annoncées dans le cloud.

Tester le produit
  • FIPS 140-2 Level 4, CMVP 4558
  • FIPS 140-3 Level 3 en cours
  • PCI HSM avec CCA 8.x
  • CRYSTALS-Dilithium et Kyber
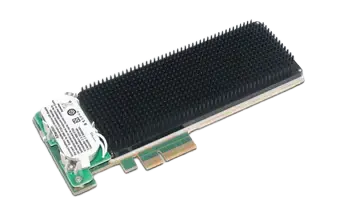
Coprocesseur cryptographique IBM 4769 PCIe
Photo produit : IBM

Aperçu d'IBM

Un module de sécurité matériel génère et stocke des clés cryptographiques dans un appareil certifié que la clé ne quitte jamais en clair. Chez IBM, cet appareil est la carte Crypto Express avec trois modes de fonctionnement. CCA couvre les paiements, EP11 fournit Enterprise PKCS#11 pour les applications générales, le troisième mode ne fait qu'accélérer. La carte s'insère dans les mainframes de la gamme IBM Z, dans les systèmes Power et, en tant que modèle 4770-001, dans un serveur x86 sous RHEL.

La cryptographie et les modules de sécurité matériels sont notre cœur de métier. Nous connaissons les modes CCA et EP11, la connexion via ICSF sous z/OS et les fins de service annoncées dans l'IBM Cloud. Nous menons votre projet du choix à l'exploitation, en passant par l'intégration.

Cartes Crypto Express, services cloud, gestion des clés
FIPS 140-2 Level 4, CMVP 4558
CRYSTALS-Dilithium et Kyber en matériel, ECDH hybride avec Kyber
Carte PCIe dans IBM Z, Power et x86, plus IBM Cloud

Les séries en détail

IBM 4770 et Crypto Express 8S

La 4770 est la carte actuelle d'IBM et porte sur IBM Z le nom de Crypto Express 8S. Elle s'insère dans les z16 et z17, dans les systèmes Power11 et, en tant que modèle 4770-001, dans des serveurs x86 sous RHEL. La carte réagit aux manipulations et est la seule carte IBM qui fonctionne aussi dans des serveurs x86. Elle prend en charge le système d'exploitation z/OS via le service de clés ICSF ainsi que Linux on Z, AIX, IBM i et Linux on Power.

Modèles

IBM 4770 et Crypto Express 8S: Modèles
Crypto Express 8S pour IBM z16Feature Code 0851
Crypto Express 8S pour IBM z17Feature Codes 0908 et 0909
4770 pour Power11Feature Codes EPG4, EPG5 et EPG6
4770-001Serveur x86 sous RHEL
Formats
Carte PCIe
Exploitation
Votre propre centre de données, IBM Z à partir du z16, Systèmes Power11, Serveurs x86 sous RHEL

Certifications

  • FIPS 140-2 Level 4, CMVP 4558, valable jusqu'au 21 septembre 2026
  • FIPS 140-3 Level 3 en cours, matériel conforme au Level 4
  • PCI HSM avec CCA 8.x, encore en attente sur IBM Z selon la page de présentation

Caractéristiques

  • Trois modes de fonctionnement : CCA pour les paiements, EP11 pour PKCS#11, accélérateur seul
  • CRYSTALS-Dilithium et Kyber en matériel, plus ECDH hybride avec Kyber
  • Chargement de code et attestation post-quantiques
  • RSA jusqu'à 4096 bits, ECC jusqu'à P-521 et Brainpool 512, Curve25519, Curve448, EdDSA et SHA-3
  • Chiffrement préservant le format FF1 et FF2, plus TR-31, X9.143 et TR-34
  • Plus de 23 000 opérations PIN par seconde, code personnalisé via UDX
Données du fabricant

IBM 4769 et Crypto Express 7S

La 4769 est la carte de la génération précédente et fonctionne en tant que Crypto Express 7S dans l'IBM z15 ainsi que dans les Power9 et Power10. Pour les serveurs sans IBM Z, il existe la variante 4769-001. La carte est certifiée FIPS 140-2 Level 4 sous le numéro 4079 et dispose de la certification PCI HSM à partir de CCA 7.x. L'ancienne carte 4768 est elle aussi certifiée Level 4 sous le numéro 3410 ; les cartes 4767 et 4765 ne sont plus commercialisées.

Voir l'illustration de l'appareil

Modèles

IBM 4769 et Crypto Express 7S: Modèles
Crypto Express 7S pour IBM z15FIPS 140-2 Level 4 avec CMVP 4079
4769 pour Power9 et Power10La même carte dans le système Power
4769-001Variante pour les serveurs de la gamme x64
4768 et Crypto Express 6SAncienne carte avec CMVP 3410 et PCI HSM à partir de CCA 6.0
Formats
Carte PCIe
Exploitation
Votre propre centre de données, IBM z15, Power9 et Power10, Serveurs de la gamme x64
Cycle de vie
Génération précédente de la 4770, toujours listée au catalogue ; les anciennes cartes 4767 et 4765 ne sont plus commercialisées

Certifications

  • FIPS 140-2 Level 4, CMVP 4079
  • PCI HSM à partir de CCA 7.x
  • FIPS 140-2 Level 4, CMVP 3410 pour la 4768

Caractéristiques

  • Utilisation dans l'IBM z15 ainsi que dans Power9 et Power10
  • Variante 4769-001 pour les serveurs de la gamme x64
  • Certification PCI HSM à partir de CCA 7.x pour les paiements
  • La 4768 dispose de PCI HSM à partir de CCA 6.0
  • Les cartes 4767 et 4765 ne sont plus commercialisées

Données du fabricant

IBM Cloud HSM 7.0 et 6.0

IBM Cloud HSM fournit dans IBM Cloud Classic une appliance dédiée par client, techniquement une Thales Luna. La version 7.0 utilise la Luna a750 certifiée FIPS 140-2 Level 3, la version 6.0 la Luna SA 7000 au Level 2. Le service est en fin de vie et reste pris en charge jusqu'au 11 août 2027. IBM recommande comme remplacement le service Utimaco HSM dans l'IBM Cloud.

Appliance de l'IBM Cloud Hardware Security Module
Photo produit : IBM

Modèles

IBM Cloud HSM 7.0 et 6.0: Modèles
IBM Cloud HSM 7.0Thales Luna a750 avec FIPS 140-2 Level 3
IBM Cloud HSM 6.0Thales Luna SA 7000 avec FIPS 140-2 Level 2
Formats
Appliance dédiée dans l'IBM Cloud
Exploitation
IBM Cloud Classic
Cycle de vie
En fin de vie, prise en charge jusqu'au 11 août 2027, remplacement recommandé : le service Utimaco HSM dans l'IBM Cloud

Certifications

  • FIPS 140-2 Level 3 pour la Luna a750
  • FIPS 140-2 Level 2 pour la Luna SA 7000

Caractéristiques

  • Une appliance dédiée par client dans IBM Cloud Classic
  • Prise en charge jusqu'au 11 août 2027
  • Utimaco Payment HSM as a Service figure depuis le 22 août 2025 dans le catalogue de l'IBM Cloud
  • La fin de vie n'est décrite que dans la documentation d'IBM

Données du fabricant

Hyper Protect Crypto Services et Key Protect Dedicated

Hyper Protect Crypto Services associe un service de clés mono-locataire à un HSM cloud sur LinuxONE et Crypto Express. Le service est en fin de vie ; son successeur est IBM Cloud Key Protect Dedicated, avec locataire dédié, KYOK et KMIP. IBM a annoncé ce successeur le 19 mars 2026. Ses modules visent FIPS 140-3 Level 4, la procédure est en cours. Comme matériel sous-jacent, IBM y cite Utimaco, Thales et Marvell.

Modèles

Hyper Protect Crypto Services et Key Protect Dedicated: Modèles
Hyper Protect Crypto ServicesUn locataire par instance, HSM sur LinuxONE
IBM Cloud Key Protect DedicatedSuccesseur, annoncé le 19 mars 2026
Key ProtectPlusieurs locataires, FIPS 140-2 Level 3, BYOK
Unified Key OrchestratorAussi pour les conteneurs, z/OS et LinuxONE dans votre propre centre de données
Formats
Service cloud
Exploitation
IBM Cloud, Votre propre centre de données pour l'Unified Key Orchestrator
Cycle de vie
Hyper Protect Crypto Services est en fin de vie : fin de commercialisation le 28 mars 2026, fin de service le 20 mars 2027, la page de présentation indique le 28 mars 2027

Certifications

  • FIPS 140-2 Level 4 pour Hyper Protect Crypto Services
  • Common Criteria EAL4
  • FIPS 140-3 Level 4 pour Key Protect Dedicated en cours
  • FIPS 140-2 Level 3 pour Key Protect

Caractéristiques

  • Keep Your Own Key, la maîtrise de la clé reste chez vous
  • PKCS#11 et GREP11 pour les applications, KMIP pour les systèmes de gestion des clés
  • Unified Key Orchestrator pilote AWS KMS, Azure Key Vault, Google Cloud KMS et Key Protect
  • Key Protect Dedicated cite Utimaco, Thales et Marvell comme matériel sous-jacent
  • Une variante avec PKCS#11 est annoncée

Données du fabricant

Guardium Key Lifecycle Manager

Le Guardium Key Lifecycle Manager en version 4 est un serveur de clés qui prend en charge KMIP, IPP et REST. Il fonctionne sur bare metal, dans une machine virtuelle ou dans un conteneur. Pour les clés, un module de sécurité matériel certifié FIPS 140-3 Level 3 peut être connecté en option. Il sépare ainsi la gestion des clés des applications qui les utilisent.

Modèles

Guardium Key Lifecycle Manager: Modèles
Guardium Key Lifecycle Manager v4Serveur de clés avec KMIP, IPP et REST
HSM sous-jacent en optionConnexion d'un module certifié FIPS 140-3 Level 3
Formats
Bare metal, Machine virtuelle, Conteneur
Exploitation
Votre propre centre de données, Virtualisation, Plateforme de conteneurs

Certifications

  • FIPS 140-3 Level 3 pour le HSM sous-jacent en option

Caractéristiques

  • KMIP pour les systèmes tiers, plus IPP et REST
  • Exploitation sur bare metal, dans une machine virtuelle ou dans un conteneur
  • Connexion optionnelle d'un module certifié FIPS 140-3 Level 3
  • Sépare la gestion des clés de l'application

Données du fabricant

Comment choisir le modèle adapté

Chez IBM, quatre points déterminent le choix : la plateforme, le mode de fonctionnement de la carte, le niveau de certification exigé et le cycle de vie du service. Nous les clarifions lors d'un atelier et consignons le résultat dans un document de décision.

Plateforme

La carte dépend du serveur : les z16 et z17 utilisent la Crypto Express 8S, le z15 la Crypto Express 7S. Pour Power11, il existe la 4770, pour Power9 et Power10 la 4769. Dans les serveurs x86, seule la 4770-001 fonctionne, sous RHEL.

Mode de fonctionnement

CCA est le mode de fonctionnement pour les paiements et y dispose de la certification PCI HSM, EP11 fournit Enterprise PKCS#11 pour les applications générales. L'accélérateur seul calcule sans conserver de clés et convient aux charges de calcul pures. Nous fixons le mode de fonctionnement par carte et par application et documentons la décision.

Niveau de certification et preuve

La 4770 est certifiée FIPS 140-2 Level 4 sous le numéro 4558, valable jusqu'au 21 septembre 2026. La certification FIPS 140-3 Level 3 est en cours, le matériel satisfait au Level 4. La certification PCI HSM s'applique à partir de CCA 8.x ; pour IBM Z, la page de présentation indique le statut « en attente ».

Cycle de vie et exploitation

IBM Cloud HSM fonctionne jusqu'au 11 août 2027, Hyper Protect Crypto Services prend fin en tant que service le 20 mars 2027. Si vous planifiez aujourd'hui dans le cloud, misez sur Key Protect Dedicated. L'ensemble de la solution fonctionne dans des centres de données allemands.

Nos services autour d'IBM

Nous ne fournissons pas seulement la carte, mais aussi le travail avant et après : choix, connexion à ICSF et aux applications, cérémonie des clés, supervision et exploitation. Nous documentons la cérémonie des clés de sorte que les auditeurs puissent la retracer ultérieurement. Une seule équipe vous accompagne du conseil à l'exploitation.

  • Conseil et intégration HSM

    Nous choisissons la carte et le mode de fonctionnement, configurons CCA et EP11 et connectons z/OS via ICSF. Linux et AIX suivent, et nous documentons la cérémonie des clés de manière à résister à un audit.

    HSM et gestion des clés

  • Préparation PQC

    Nous recensons quelles clés et quels protocoles reposent aujourd'hui sur RSA et ECC, car les ordinateurs quantiques menacent ces deux procédés. Nous planifions ensuite la voie vers CRYSTALS-Dilithium et Kyber dans la carte, ainsi que l'ECDH hybride avec Kyber. Le chargement de code et l'attestation post-quantiques font aussi partie du plan.

    Cryptographie post-quantique

  • Cybersécurité

    Nous séparons l'administration et l'application, vérifions les rôles et les journaux et supervisons les cartes en exploitation courante. Nous connectons les événements à votre SIEM, qui collecte et évalue les alertes de sécurité.

    Cybersécurité

Normes et preuves

Chez IBM, ces cinq exigences déterminent le choix de la carte et la documentation du projet. Nous vous indiquons quelle carte ou quel service y répond aujourd'hui et quelle preuve est encore en cours.

Référentiel / Exige / OTOKO® fournit
RéférentielExigeOTOKO® fournit
FIPS 140-2Modules cryptographiques certifiés avec un niveau de protection physique défini4770 au Level 4 avec CMVP 4558, 4769 au Level 4 avec CMVP 4079
FIPS 140-3Certification selon la norme actuelle pour les modules cryptographiques4770 au Level 3 en cours, Key Protect Dedicated au Level 4 en cours
PCI HSMMatériel certifié pour les PIN et les clés de cartes4770 à partir de CCA 8.x, 4769 à partir de CCA 7.x, en attente pour IBM Z selon la page de présentation
Common Criteria EAL4Mise en œuvre certifiée de la protection des clésHyper Protect Crypto Services sur LinuxONE et Crypto Express
KMIP et X9.143Gestion des clés indépendante des fabricants et échange de clés protégéKMIP dans le Guardium Key Lifecycle Manager, TR-31, X9.143 et TR-34 sur la 4770

Questions fréquentes sur IBM

Thèmes associés

Vous souhaitez en savoir plus sur

IBM

IBM construit des cartes Crypto Express pour les serveurs IBM Z, Power et x86 et les complète par des services de clés dans l'IBM Cloud. Nous choisissons avec vous la carte ou le service adapté et vérifions le niveau de certification nécessaire. Nous connectons les modes CCA et EP11 à vos applications. Nous intégrons dès le départ les fins de service annoncées dans le cloud.

Nos clients

Nos partenaires

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Accessibilité

Adaptez l'affichage à vos besoins.

Aucune version simplifiée n'est encore disponible pour cette page.

Les paramètres s'appliquent actuellement à cette visite. Vous pouvez autoriser leur enregistrement permanent dans les paramètres des cookies.















































