Menu

Contact opnemen
Logo
Pers

IBM HSM: sleutels in de mainframe en in de cloud

IBM bouwt Crypto Express-kaarten voor IBM Z, Power en x86-servers en vult ze aan met sleuteldiensten in de IBM Cloud. Wij kiezen samen met u de juiste kaart of de juiste dienst en controleren het vereiste certificeringsniveau. Wij koppelen de werkingsmodi CCA en EP11 aan uw applicaties. De aangekondigde uitfaseringen in de cloud nemen we vanaf het begin mee in de planning.

Product testen
  • FIPS 140-2 Level 4, CMVP 4558
  • FIPS 140-3 Level 3 in behandeling
  • PCI HSM met CCA 8.x
  • CRYSTALS-Dilithium en Kyber
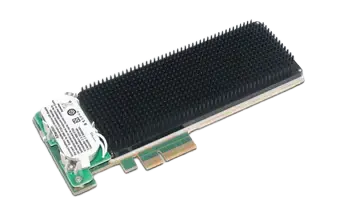
IBM 4769 PCIe Cryptographic Coprocessor
Productfoto: IBM

IBM in één oogopslag

Een hardware security module genereert en bewaart cryptografische sleutels in een gecertificeerd apparaat dat de sleutel nooit onversleuteld vrijgeeft. Bij IBM is dat apparaat de Crypto Express-kaart met drie werkingsmodi. CCA dekt het betalingsverkeer af, EP11 levert Enterprise PKCS#11 voor algemene applicaties, en de derde modus versnelt alleen. De kaart zit in mainframes van de IBM Z-serie, in Power-systemen en als model 4770-001 in een x86-server onder RHEL.

Cryptografie en hardware security modules zijn onze kerncompetentie. Wij kennen de werkingsmodi CCA en EP11, de koppeling via ICSF onder z/OS en de aangekondigde uitfaseringen in de IBM Cloud. Wij begeleiden uw project van de selectie via de integratie tot in het beheer.

Crypto Express-kaarten, clouddiensten, sleutelbeheer
FIPS 140-2 Level 4, CMVP 4558
CRYSTALS-Dilithium en Kyber in hardware, hybride ECDH met Kyber
PCIe-kaart in IBM Z, Power en x86, daarnaast IBM Cloud

De series in detail

IBM 4770 en Crypto Express 8S

De 4770 is de actuele kaart van IBM en heet op IBM Z Crypto Express 8S. Ze zit in z16 en z17, in Power11-systemen en als model 4770-001 in x86-servers onder RHEL. De kaart reageert op manipulatie en is de enige IBM-kaart die ook in x86-servers draait. Ze bedient het besturingssysteem z/OS via de sleuteldienst ICSF en daarnaast Linux on Z, AIX, IBM i en Linux on Power.

Modellen

IBM 4770 en Crypto Express 8S: Modellen
Crypto Express 8S voor IBM z16Feature code 0851
Crypto Express 8S voor IBM z17Feature codes 0908 en 0909
4770 voor Power11Feature codes EPG4, EPG5 en EPG6
4770-001x86-server onder RHEL
Vormfactoren
PCIe-kaart
Beheer
Eigen datacenter, IBM Z vanaf z16, Power11-systemen, x86-servers onder RHEL

Certificeringen

  • FIPS 140-2 Level 4, CMVP 4558, geldig tot 21 september 2026
  • FIPS 140-3 Level 3 in behandeling, hardware volgens Level 4
  • PCI HSM met CCA 8.x, op IBM Z volgens de overzichtspagina nog in behandeling

Kenmerken

  • Drie werkingsmodi: CCA voor betalingsverkeer, EP11 voor PKCS#11, pure versneller
  • CRYSTALS-Dilithium en Kyber in hardware, daarnaast hybride ECDH met Kyber
  • Quantumveilig laden van code en quantumveilige attestatie
  • RSA tot 4096 bit, ECC tot P-521 en Brainpool 512, Curve25519, Curve448, EdDSA en SHA-3
  • Formaatbehoudende versleuteling FF1 en FF2, daarnaast TR-31, X9.143 en TR-34
  • Meer dan 23.000 PIN-bewerkingen per seconde, eigen code via UDX
Gegevens van de fabrikant

IBM 4769 en Crypto Express 7S

De 4769 is de kaart van de vorige generatie en draait als Crypto Express 7S in IBM z15 en in Power9 en Power10. Voor servers zonder IBM Z is er de variant 4769-001. De kaart heeft FIPS 140-2 Level 4 met certificaatnummer 4079 en de PCI HSM-certificering vanaf CCA 7.x. De oudere kaart 4768 heeft eveneens Level 4 met certificaatnummer 3410, de kaarten 4767 en 4765 worden niet meer verkocht.

Apparaatafbeelding bekijken

Modellen

IBM 4769 en Crypto Express 7S: Modellen
Crypto Express 7S voor IBM z15FIPS 140-2 Level 4 met CMVP 4079
4769 voor Power9 en Power10Dezelfde kaart in het Power-systeem
4769-001Variant voor servers van de x64-serie
4768 en Crypto Express 6SOudere kaart met CMVP 3410 en PCI HSM vanaf CCA 6.0
Vormfactoren
PCIe-kaart
Beheer
Eigen datacenter, IBM z15, Power9 en Power10, Servers van de x64-serie
Levenscyclus
Vorige generatie van de 4770, nog steeds in het portfolio vermeld, de oudere kaarten 4767 en 4765 worden niet meer verkocht

Certificeringen

  • FIPS 140-2 Level 4, CMVP 4079
  • PCI HSM vanaf CCA 7.x
  • FIPS 140-2 Level 4, CMVP 3410 voor de 4768

Kenmerken

  • Inzet in IBM z15 en in Power9 en Power10
  • Variant 4769-001 voor servers van de x64-serie
  • PCI HSM-certificering vanaf CCA 7.x voor het betalingsverkeer
  • De 4768 heeft PCI HSM vanaf CCA 6.0
  • De kaarten 4767 en 4765 worden niet meer verkocht

Gegevens van de fabrikant

IBM Cloud HSM 7.0 en 6.0

IBM Cloud HSM levert in IBM Cloud Classic een eigen appliance per klant, technisch een Thales Luna. Versie 7.0 gebruikt de Luna a750 met FIPS 140-2 Level 3, versie 6.0 de Luna SA 7000 met Level 2. De dienst wordt uitgefaseerd en wordt tot 11 augustus 2027 ondersteund. IBM raadt als vervanging de Utimaco HSM-dienst in de IBM Cloud aan.

Appliance van de IBM Cloud Hardware Security Module
Productfoto: IBM

Modellen

IBM Cloud HSM 7.0 en 6.0: Modellen
IBM Cloud HSM 7.0Thales Luna a750 met FIPS 140-2 Level 3
IBM Cloud HSM 6.0Thales Luna SA 7000 met FIPS 140-2 Level 2
Vormfactoren
Dedicated appliance in de IBM Cloud
Beheer
IBM Cloud Classic
Levenscyclus
Wordt uitgefaseerd, ondersteuning tot 11 augustus 2027, aanbevolen vervanging is de Utimaco HSM-dienst in de IBM Cloud

Certificeringen

  • FIPS 140-2 Level 3 voor de Luna a750
  • FIPS 140-2 Level 2 voor de Luna SA 7000

Kenmerken

  • Een eigen appliance per klant in IBM Cloud Classic
  • Ondersteuning tot 11 augustus 2027
  • Utimaco Payment HSM as a Service staat sinds 22 augustus 2025 in de catalogus van de IBM Cloud
  • De uitfasering is alleen in de IBM-documentatie beschreven

Gegevens van de fabrikant

Hyper Protect Crypto Services en Key Protect Dedicated

Hyper Protect Crypto Services combineert een sleuteldienst voor één tenant met een cloud-HSM op LinuxONE en Crypto Express. De dienst wordt uitgefaseerd, en de opvolger is IBM Cloud Key Protect Dedicated met een eigen tenant, KYOK en KMIP. IBM heeft deze opvolger op 19 maart 2026 aangekondigd. De modules daarvan streven naar FIPS 140-3 Level 4, en die procedure loopt nog. Als achterliggende hardware noemt IBM daar Utimaco, Thales en Marvell.

Modellen

Hyper Protect Crypto Services en Key Protect Dedicated: Modellen
Hyper Protect Crypto ServicesEén tenant per instantie, HSM op LinuxONE
IBM Cloud Key Protect DedicatedOpvolger, aangekondigd op 19 maart 2026
Key ProtectMeerdere tenants, FIPS 140-2 Level 3, BYOK
Unified Key OrchestratorOok voor containers, z/OS en LinuxONE in het eigen datacenter
Vormfactoren
Clouddienst
Beheer
IBM Cloud, Eigen datacenter voor de Unified Key Orchestrator
Levenscyclus
Hyper Protect Crypto Services wordt uitgefaseerd, einde verkoop op 28 maart 2026, einde van de dienst op 20 maart 2027, de overzichtspagina noemt 28 maart 2027

Certificeringen

  • FIPS 140-2 Level 4 voor Hyper Protect Crypto Services
  • Common Criteria EAL4
  • FIPS 140-3 Level 4 voor Key Protect Dedicated in behandeling
  • FIPS 140-2 Level 3 voor Key Protect

Kenmerken

  • Keep Your Own Key, de zeggenschap over de sleutel blijft bij u
  • PKCS#11 en GREP11 voor applicaties, KMIP voor sleutelbeheersystemen
  • Unified Key Orchestrator stuurt AWS KMS, Azure Key Vault, Google Cloud KMS en Key Protect aan
  • Key Protect Dedicated noemt Utimaco, Thales en Marvell als achterliggende hardware
  • Een variant met PKCS#11 is aangekondigd

Gegevens van de fabrikant

Guardium Key Lifecycle Manager

De Guardium Key Lifecycle Manager in versie 4 is een sleutelserver en spreekt KMIP, IPP en REST. Hij draait op bare metal, in een virtuele machine of in een container. Voor de sleutels kan optioneel een hardware security module volgens FIPS 140-3 Level 3 worden gekoppeld. Zo scheidt hij het beheer van de sleutels van de applicaties die ze gebruiken.

Modellen

Guardium Key Lifecycle Manager: Modellen
Guardium Key Lifecycle Manager v4Sleutelserver met KMIP, IPP en REST
Optionele back-end-HSMKoppeling van een module volgens FIPS 140-3 Level 3
Vormfactoren
Bare metal, Virtuele machine, Container
Beheer
Eigen datacenter, Virtualisatie, Containerplatform

Certificeringen

  • FIPS 140-3 Level 3 voor de optionele back-end-HSM

Kenmerken

  • KMIP voor systemen van derden, daarnaast IPP en REST
  • Draait op bare metal, in een virtuele machine of in een container
  • Optionele koppeling van een module volgens FIPS 140-3 Level 3
  • Scheidt het sleutelbeheer van de applicatie

Gegevens van de fabrikant

Zo kiest u het juiste model

Vier punten bepalen bij IBM de keuze: het platform, de werkingsmodus van de kaart, het vereiste certificeringsniveau en de levenscyclus van de dienst. Wij beantwoorden ze in een workshop en leggen het resultaat vast in een beslisdocument.

Platform

De kaart hangt af van de server: z16 en z17 gebruiken de Crypto Express 8S, z15 gebruikt de Crypto Express 7S. Voor Power11 is er de 4770, voor Power9 en Power10 de 4769. In x86-servers draait alleen de 4770-001 onder RHEL.

Werkingsmodus

CCA is de werkingsmodus voor het betalingsverkeer en heeft daar de PCI HSM-certificering, EP11 levert Enterprise PKCS#11 voor algemene applicaties. De pure versneller rekent zonder eigen sleutelopslag en is geschikt voor pure rekenlast. Wij leggen de werkingsmodus per kaart en applicatie vast en documenteren de beslissing.

Certificeringsniveau en bewijs

De 4770 heeft FIPS 140-2 Level 4 met certificaatnummer 4558, geldig tot 21 september 2026. De certificering volgens FIPS 140-3 Level 3 loopt nog, de hardware voldoet aan Level 4. De PCI HSM-certificering geldt vanaf CCA 8.x, voor IBM Z noemt de overzichtspagina de status als nog in behandeling.

Levenscyclus en beheer

IBM Cloud HSM loopt tot 11 augustus 2027, Hyper Protect Crypto Services eindigt als dienst op 20 maart 2027. Wie vandaag in de cloud plant, kiest voor Key Protect Dedicated. De volledige oplossing draait in Duitse datacenters.

Onze diensten rond IBM

Wij leveren niet alleen de kaart, maar ook het werk ervoor en erna: selectie, koppeling met ICSF en de applicaties, sleutelceremonie, monitoring en beheer. De sleutelceremonie documenteren we zo dat auditors haar later kunnen nagaan. Eén team begeleidt u van advies tot beheer.

  • HSM-advies en integratie

    Wij kiezen kaart en werkingsmodus, richten CCA en EP11 in en koppelen z/OS via ICSF. Daarbij komen Linux en AIX, en de sleutelceremonie documenteren we auditbestendig.

    HSM & sleutelbeheer

  • PQC-gereedheid

    Wij brengen in kaart welke sleutels en protocollen vandaag op RSA en ECC berusten, want beide algoritmen worden door quantumcomputers bedreigd. Daarna plannen we de weg naar CRYSTALS-Dilithium en Kyber in de kaart, en daarnaast het hybride ECDH met Kyber. Ook het quantumveilig laden van code en de attestatie nemen we op in het plan.

    Post-quantumcryptografie

  • Cybersecurity

    Wij scheiden beheer en applicatie, controleren rollen en logs en monitoren de kaarten tijdens bedrijf. De gebeurtenissen koppelen we aan uw SIEM, dat beveiligingsmeldingen verzamelt en beoordeelt.

    Cybersecurity

Normen en bewijsstukken

Deze vijf voorschriften bepalen bij IBM de keuze van de kaart en de documentatie in het project. Wij vertellen u welke kaart of welke dienst er vandaag aan voldoet en welk bewijs nog in behandeling is.

Voorschrift / Vereist / OTOKO® levert
VoorschriftVereistOTOKO® levert
FIPS 140-2Gecertificeerde cryptomodules met een vastgelegd niveau van fysieke bescherming4770 met Level 4 en CMVP 4558, 4769 met Level 4 en CMVP 4079
FIPS 140-3Certificering volgens de actuele standaard voor cryptomodules4770 met Level 3 in behandeling, Key Protect Dedicated met Level 4 in behandeling
PCI HSMGecertificeerde hardware voor pincodes en kaartsleutels4770 vanaf CCA 8.x, 4769 vanaf CCA 7.x, voor IBM Z volgens de overzichtspagina nog in behandeling
Common Criteria EAL4Gecertificeerde implementatie van de sleutelbeschermingHyper Protect Crypto Services op LinuxONE en Crypto Express
KMIP en X9.143Leveranciersonafhankelijk sleutelbeheer en beschermde sleuteluitwisselingKMIP in de Guardium Key Lifecycle Manager, TR-31, X9.143 en TR-34 op de 4770

Veelgestelde vragen over IBM

Gerelateerde onderwerpen

Meer weten over

IBM

IBM bouwt Crypto Express-kaarten voor IBM Z, Power en x86-servers en vult ze aan met sleuteldiensten in de IBM Cloud. Wij kiezen samen met u de juiste kaart of de juiste dienst en controleren het vereiste certificeringsniveau. Wij koppelen de werkingsmodi CCA en EP11 aan uw applicaties. De aangekondigde uitfaseringen in de cloud nemen we vanaf het begin mee in de planning.

Onze klanten

Onze partners

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Toegankelijkheid

Pas de weergave aan uw behoeften aan.

Voor deze pagina is nog geen eenvoudige versie beschikbaar.

Instellingen gelden momenteel voor dit bezoek. Permanent opslaan kunt u toestaan in de Cookie-instellingen.
















































