メニュー

お問い合わせ
Logo
プレス

IBM HSM:メインフレームとクラウドで守る鍵

IBMはIBM Z、Power、x86サーバー向けにCrypto Expressカードを製造しており、IBM Cloudの鍵サービスがこれを補完します。私たちは貴社に合ったカードやサービスを選び、必要な検証レベルを確認します。CCAとEP11のモードを貴社のアプリケーションに接続します。クラウドでの提供終了も、当初から計画に織り込みます。

製品を試す
  • FIPS 140-2 Level 4, CMVP 4558
  • FIPS 140-3 Level 3は審査中
  • CCA 8.xによるPCI HSM
  • CRYSTALS-DilithiumとKyber
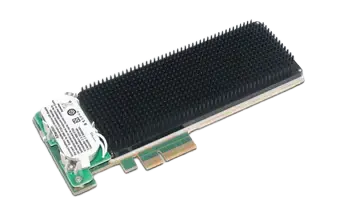
IBM 4769 PCIe暗号コプロセッサ
製品写真:IBM

IBMの概要

ハードウェアセキュリティモジュールは認証済み機器の中で暗号鍵を生成・保管し、平文の鍵を外部に渡すことはありません。IBMではこの機器がCrypto Expressカードであり、3つの動作モードを備えます。CCAは決済を担い、EP11は一般的なアプリケーション向けにEnterprise PKCS#11を提供し、3つ目のモードは演算の高速化のみを行います。このカードはIBM Zシリーズのメインフレーム、Powerシステム、そしてモデル4770-001としてRHEL上のx86サーバーに搭載されます。

暗号技術とハードウェアセキュリティモジュールは私たちの中核的な強みです。私たちはCCAとEP11の動作モード、z/OS上のICSFを介した接続、そしてIBM Cloudでの提供終了を熟知しており、選定から統合、日々の運用まで貴社のプロジェクトを導きます。

Crypto Expressカード、クラウドサービス、鍵管理
FIPS 140-2 Level 4, CMVP 4558
ハードウェア内のCRYSTALS-DilithiumとKyber、Kyberとのハイブリッド型ECDH
IBM Z、Power、x86向けのPCIeカード、加えてIBM Cloud

シリーズの詳細

IBM 4770とCrypto Express 8S

4770はIBMの現行カードであり、IBM Z上ではCrypto Express 8Sと呼ばれます。z16とz17、Power11システム、そしてモデル4770-001としてRHEL上のx86サーバーに搭載されます。このカードは改ざんに反応し、x86サーバーでも動作する唯一のIBM製カードです。z/OSには鍵サービスICSFを介して対応するほか、Linux on Z、AIX、IBM i、Linux on Powerにも対応します。

モデル

IBM 4770とCrypto Express 8S: モデル
IBM z16向けCrypto Express 8Sフィーチャーコード0851
IBM z17向けCrypto Express 8Sフィーチャーコード0908と0909
Power11向け4770フィーチャーコードEPG4、EPG5、EPG6
4770-001RHEL上のx86サーバー
形状
PCIeカード
運用形態
自社データセンター, IBM Z(z16以降), Power11システム, RHEL上のx86サーバー

認証

  • FIPS 140-2 Level 4、CMVP 4558、2026年9月21日まで有効
  • FIPS 140-3 Level 3は審査中、ハードウェア自体はLevel 4に適合
  • CCA 8.xによるPCI HSM、IBM Zでは概要ページによると審査待ち

特長

  • 3つの動作モード:決済向けCCA、PKCS#11向けEP11、アクセラレーター専用モード
  • ハードウェア内のCRYSTALS-DilithiumとKyber、加えてKyberとのハイブリッド型ECDH
  • 耐量子方式によるコードロードとアテステーション
  • RSAは最大4096ビット、ECCはP-521とBrainpool 512まで対応、Curve25519、Curve448、EdDSA、SHA-3にも対応
  • 形式保持暗号化のFF1とFF2、加えてTR-31、X9.143、TR-34
  • 毎秒23,000回を超えるPIN処理、UDX経由の独自コード実行

メーカー情報

IBM 4769とCrypto Express 7S

4769は旧世代のカードであり、Crypto Express 7SとしてIBM z15のほかPower9、Power10でも動作します。IBM Zを持たないサーバー向けには4769-001というバリエーションがあります。このカードはFIPS 140-2 Level 4(認証番号4079)を取得し、CCA 7.x以降でPCI HSMの認証も取得しています。旧型の4768も同じくLevel 4(認証番号3410)を取得していますが、4767と4765は販売を終了しています。

機器画像を見る

モデル

IBM 4769とCrypto Express 7S: モデル
IBM z15向けCrypto Express 7SFIPS 140-2 Level 4、CMVP 4079
Power9とPower10向け4769Powerシステム向けの同一カード
4769-001x64系サーバー向けバリエーション
4768とCrypto Express 6SCMVP 3410を持つ旧型カード、CCA 6.0以降でPCI HSMに対応
形状
PCIeカード
運用形態
自社データセンター, IBM z15, Power9とPower10, x64系サーバー
ライフサイクル
4770の前世代、引き続きポートフォリオに掲載、旧型の4767と4765は販売を終了

認証

  • FIPS 140-2 Level 4, CMVP 4079
  • CCA 7.x以降のPCI HSM
  • FIPS 140-2 Level 4、4768向けCMVP 3410

特長

  • IBM z15のほかPower9、Power10でも利用可能
  • x64系サーバー向けのバリエーション4769-001
  • 決済向けにCCA 7.x以降のPCI HSM認証を取得
  • 4768はCCA 6.0以降のPCI HSMに対応
  • 4767と4765は販売を終了

メーカー情報

IBM Cloud HSM 7.0と6.0

IBM Cloud HSMはIBM Cloud Classic上で顧客ごとに専用アプライアンスを提供し、実体はThales Lunaです。バージョン7.0はFIPS 140-2 Level 3のLuna a750を、バージョン6.0はLevel 2のLuna SA 7000を使用します。このサービスは提供終了が決定しており、2027年8月11日までサポートされます。IBMは代替としてIBM Cloud上のUtimaco HSMサービスを推奨しています。

IBM Cloudハードウェアセキュリティモジュールのアプライアンス
製品写真:IBM

モデル

IBM Cloud HSM 7.0と6.0: モデル
IBM Cloud HSM 7.0Thales Luna a750、FIPS 140-2 Level 3
IBM Cloud HSM 6.0Thales Luna SA 7000、FIPS 140-2 Level 2
形状
IBM Cloud内の専用アプライアンス
運用形態
IBM Cloud Classic
ライフサイクル
提供終了、2027年8月11日までサポート、推奨される代替はIBM Cloud上のUtimaco HSMサービス

認証

  • Luna a750向けFIPS 140-2 Level 3
  • Luna SA 7000向けFIPS 140-2 Level 2

特長

  • IBM Cloud Classicで顧客ごとに専用アプライアンスを提供
  • 2027年8月11日までサポート
  • Utimaco Payment HSM as a Serviceは2025年8月22日からIBM Cloudのカタログに掲載
  • 提供終了はIBMのドキュメントにのみ記載

メーカー情報

Hyper Protect Crypto ServicesとKey Protect Dedicated

Hyper Protect Crypto Servicesは単一テナント向けの鍵サービスと、LinuxONEおよびCrypto Express上のクラウドHSMを組み合わせています。このサービスは提供終了が決定しており、後継はKYOKとKMIPに対応し、単一テナントで動くIBM Cloud Key Protect Dedicatedです。IBMはこの後継を2026年3月19日に発表しました。そのモジュールはFIPS 140-3 Level 4を目指しており、審査はまだ進行中です。背後のハードウェアとしてIBMはUtimaco、Thales、Marvellを挙げています。

モデル

Hyper Protect Crypto ServicesとKey Protect Dedicated: モデル
Hyper Protect Crypto Servicesインスタンスごとに単一テナント、LinuxONE上のHSM
IBM Cloud Key Protect Dedicated後継、2026年3月19日発表
Key Protect複数テナント、FIPS 140-2 Level 3、BYOK
Unified Key Orchestrator自社データセンターのコンテナ、z/OS、LinuxONEにも対応
形状
クラウドサービス
運用形態
IBM Cloud, Unified Key Orchestrator向けの自社データセンター
ライフサイクル
Hyper Protect Crypto Servicesは提供終了、販売終了は2026年3月28日、サービス終了は2027年3月20日、概要ページでは2027年3月28日と記載

認証

  • Hyper Protect Crypto Services向けFIPS 140-2 Level 4
  • Common Criteria EAL4
  • Key Protect Dedicated向けFIPS 140-3 Level 4は審査中
  • Key Protect向けFIPS 140-2 Level 3

特長

  • Keep Your Own Key、鍵の管理権限は貴社が保持
  • アプリケーション向けのPKCS#11とGREP11、鍵管理システム向けのKMIP
  • Unified Key OrchestratorはAWS KMS、Azure Key Vault、Google Cloud KMS、Key Protectを統合管理
  • Key Protect Dedicatedは背後のハードウェアとしてUtimaco、Thales、Marvellを挙げている
  • PKCS#11対応バリエーションが発表済み

メーカー情報

Guardium Key Lifecycle Manager

Guardium Key Lifecycle Managerのバージョン4は鍵サーバーであり、KMIP、IPP、RESTに対応します。ベアメタル、仮想マシン、コンテナのいずれでも動作します。鍵の保護には、FIPS 140-3 Level 3準拠のハードウェアセキュリティモジュールをオプションで接続できます。これにより、鍵の管理をそれを使うアプリケーションから切り離します。

モデル

Guardium Key Lifecycle Manager: モデル
Guardium Key Lifecycle Manager v4KMIP、IPP、REST対応の鍵サーバー
オプションのバックエンドHSMFIPS 140-3 Level 3準拠モジュールの接続
形状
ベアメタル, 仮想マシン, コンテナ
運用形態
自社データセンター, 仮想化, コンテナプラットフォーム

認証

  • オプションのバックエンドHSM向けFIPS 140-3 Level 3

特長

  • 他社システム向けKMIP、加えてIPPとREST
  • ベアメタル、仮想マシン、コンテナでの運用
  • FIPS 140-3 Level 3準拠モジュールのオプション接続
  • 鍵管理をアプリケーションから分離

メーカー情報

貴社に合うモデルの選び方

IBMでの選定は4つの観点で決まります。プラットフォーム、カードの動作モード、求められる検証レベル、そしてサービスのライフサイクルです。私たちはワークショップでこれらを整理し、結果を意思決定資料にまとめます。

プラットフォーム

カードはサーバーによって決まります。z16とz17にはCrypto Express 8S、z15にはCrypto Express 7Sを使います。Power11には4770、Power9とPower10には4769を使います。x86サーバーではRHEL上の4770-001のみが動作します。

動作モード

CCAは決済向けの動作モードで、PCI HSM認証を取得しています。EP11は一般的なアプリケーション向けにEnterprise PKCS#11を提供します。アクセラレーター専用モードは鍵を保持せずに演算だけを行い、純粋な計算負荷に適しています。私たちはカードとアプリケーションごとに動作モードを定め、その判断を記録します。

検証レベルと証跡

4770はFIPS 140-2 Level 4(認証番号4558)を取得しており、2026年9月21日まで有効です。FIPS 140-3 Level 3の検証はまだ進行中ですが、ハードウェア自体はLevel 4の要件を満たしています。PCI HSM認証はCCA 8.x以降が対象で、IBM Zについては概要ページで審査待ちと記載されています。

ライフサイクルと運用

IBM Cloud HSMは2027年8月11日まで稼働し、Hyper Protect Crypto Servicesはサービスとして2027年3月20日に終了します。今からクラウドを計画する場合は、Key Protect Dedicatedを選びます。ソリューション全体はドイツ国内のデータセンターで稼働します。

IBMに関する私たちのサービス

私たちが提供するのはカードそのものだけでなく、その前後の作業です。選定、ICSFやアプリケーションとの接続、鍵セレモニー、監視、運用です。鍵セレモニーは、後から監査人が確認できるように記録します。1つのチームがコンサルティングから運用まで貴社を支援します。

  • HSMコンサルティングと導入支援

    私たちはカードと動作モードを選定し、CCAとEP11を設定し、z/OSをICSF経由で接続します。LinuxとAIXも加わり、鍵セレモニーは監査に耐える形で記録します。

    HSMと鍵管理

  • 耐量子暗号(PQC)対応

    私たちは、どの鍵やプロトコルが現在RSAとECCに依存しているかを把握します。量子コンピュータはどちらの方式も脅かすためです。その上で、カード内のCRYSTALS-DilithiumとKyberへの移行、そしてKyberとのハイブリッド型ECDHを計画します。耐量子のコードロードとアテステーションも計画に含めます。

    耐量子暗号(PQC)

  • サイバーセキュリティ

    私たちは管理とアプリケーションを分離し、ロールとログを点検し、稼働中のカードを監視します。発生した事象は貴社のSIEMに連携します。SIEMはセキュリティに関する通知を収集し、評価する仕組みです。

    サイバーセキュリティ

規格と証跡

この5つの要件が、IBMにおけるカードの選定とプロジェクトの文書化を左右します。私たちはどのカードやサービスが現在それを満たしているか、そしてどの証跡がまだ審査中かをお伝えします。

要件 / 求められる内容 / OTOKO®の対応内容
要件求められる内容OTOKO®の対応内容
FIPS 140-2定義された物理保護レベルを備えた認証済み暗号モジュール4770はLevel 4とCMVP 4558、4769はLevel 4とCMVP 4079
FIPS 140-3暗号モジュールの最新規格に基づく検証4770はLevel 3が審査中、Key Protect DedicatedはLevel 4が審査中
PCI HSMPINとカード鍵向けの認証済みハードウェア4770はCCA 8.x以降、4769はCCA 7.x以降、IBM Zは概要ページによると審査待ち
Common Criteria EAL4鍵保護の認証済み実装LinuxONEおよびCrypto Express上のHyper Protect Crypto Services
KMIPとX9.143メーカー横断的な鍵管理と保護された鍵交換Guardium Key Lifecycle ManagerのKMIP、4770上のTR-31、X9.143、TR-34

IBMに関するよくある質問

関連するトピック

詳しく知りたい方はこちら

IBM

IBMはIBM Z、Power、x86サーバー向けにCrypto Expressカードを製造しており、IBM Cloudの鍵サービスがこれを補完します。私たちは貴社に合ったカードやサービスを選び、必要な検証レベルを確認します。CCAとEP11のモードを貴社のアプリケーションに接続します。クラウドでの提供終了も、当初から計画に織り込みます。

お客様

パートナー

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

アクセシビリティ

表示をご自身のニーズに合わせて調整できます。

このページには、まだやさしい日本語版がありません。

設定は現在、今回の閲覧にのみ適用されます。永続的な保存は「Cookie設定」で許可できます。