メニュー

お問い合わせ
Logo
プレス

Futurex HSM:1つのプラットフォームで担う決済とPKI

Futurexは決済用HSMと汎用HSMを1つのプラットフォームに統合し、クラウドサービス、鍵管理、鍵注入用の機器まで提供します。私たちは貴社と共にどの世代が適しているかを見極め、検証状況や認証番号をひとつずつ整理します。その上で機器を貴社のアプリケーションへ接続し、日々の運用に伴走します。

製品を試す
  • FIPS 140-3 Level 3(メーカー発表)
  • PCI PTS HSM v4
  • ML-KEMとML-DSA
  • 機器あたり仮想HSM 75基
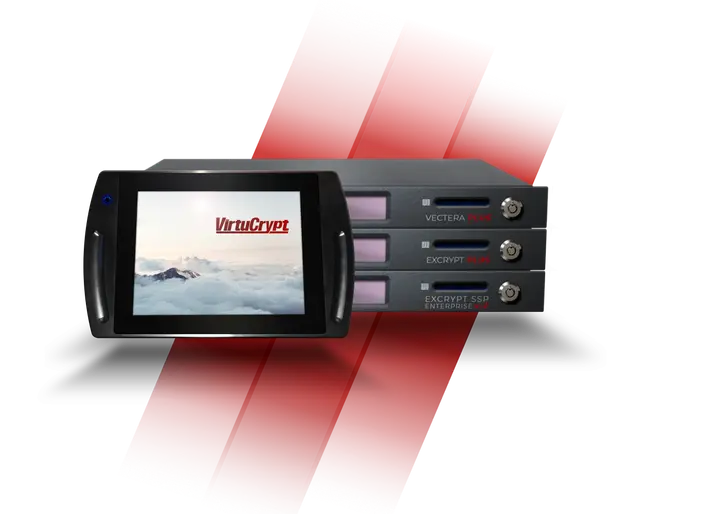
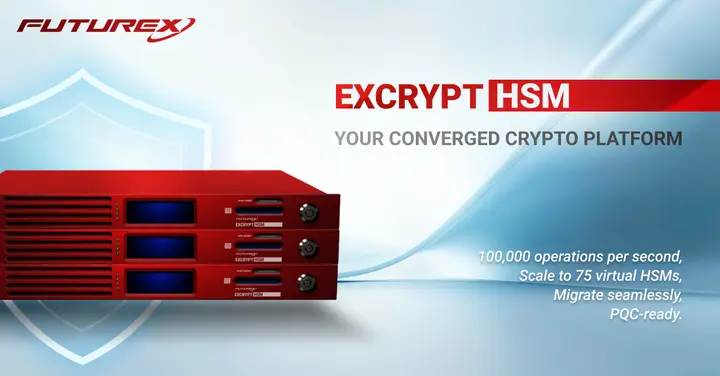
Futurex Excrypt HSM Platformの機器群
製品写真:Futurex

Futurexの概要

ハードウェアセキュリティモジュールは認証済み機器の中で暗号鍵を生成・保管し、平文で外部に渡すことはありません。Futurexは2つの世界を統合しています。PINやカード鍵を扱う決済とPKIのような一般的なアプリケーションが、同じプラットフォーム上で動きます。1台の機器は最大75の仮想HSMと250のアプリケーション向けパーティションを備えます。

暗号技術とハードウェアセキュリティモジュールは私たちの中核的な強みです。私たちはExcryptプラットフォームのパーティション分割、Classicシリーズのコマンドセット、そしてVirtuCryptクラウドへの移行経路を熟知しており、選定から統合、日々の運用まで貴社のプロジェクトを導きます。

Excrypt HSM Platform, CryptoHub, Classic Enterprise, KMES
FIPS 140-3 Level 3およびPCI PTS HSM v4(メーカー発表)
ML-KEMとML-DSA、SLH-DSAは対応予定
1Uアプライアンス、PCIeカード、VirtuCryptクラウド

シリーズの詳細

Excrypt HSM Platform

Excrypt HSM Platformは現行のハードウェアであり、Classicシリーズの後継ですが、Futurexは個別のモデル番号を公開していません。1台の機器は最大75の仮想HSMと250のアプリケーション向けパーティションを備え、最大秒間40,000回のRSA-2048署名をこなします。Futurexは2025年6月、PCI HSM認証を受けたモジュールの中で耐量子暗号に対応するのは自社だけだと発表しましたが、これはメーカーの発表にすぎません。

機器画像を見る

モデル

Excrypt HSM Platform: モデル
Excrypt HSM 1Uアプライアンス決済処理を秒間最大100,000件
Excrypt HSM PCIeカード自社サーバーへの組み込み用
VirtuCrypt内のExcrypt HSMFuturexデータセンター内のクラウドインスタンス
形状
1Uアプライアンス, PCIeカード, クラウドインスタンス
運用形態
自社データセンター, VirtuCryptクラウド

認証

  • FIPS 140-3 Level 3、認証番号なしのメーカー発表
  • 一覧ページによればPCI PTS HSM v4
  • 製品ページによればPCI HSM認証済み

特長

  • 機器あたり仮想HSM最大75基、パーティション最大250
  • RSA-2048署名を秒間最大40,000回、決済処理を秒間最大100,000件
  • ML-KEMとML-DSAにネイティブ対応、SLH-DSAは対応予定
  • 量子技術を用いた乱数生成器
  • 旧機器のコマンドに対応するExcrypt Universal Interface
  • PKCS#11、JCAとJCE、CNG、OpenSSL、REST

メーカー情報

CryptoHub

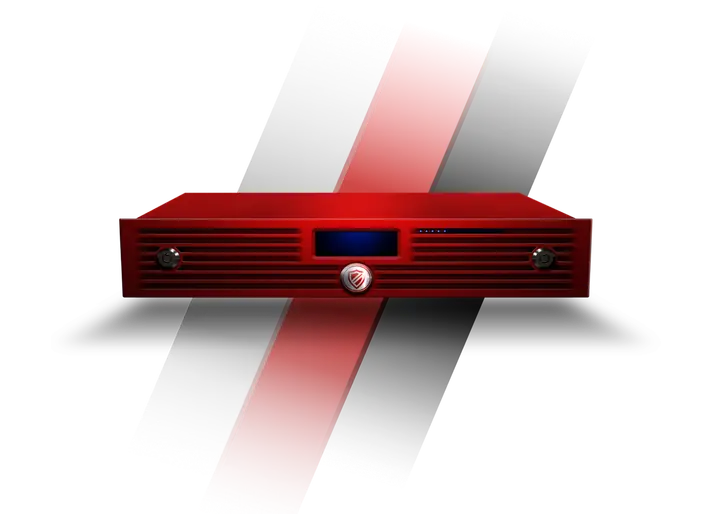
CryptoHubはソフトウェア定義のプラットフォームで、決済用HSM、汎用HSM、鍵管理、認証局を1台の機器にまとめます。複数のテナントが互いに分離されたまま利用でき、アプライアンスは最大75の仮想HSMを備えた2U機器として提供されます。ほかに仮想実行版とコンテナ実行版、そしてFuturexが運用するCryptoHub Cloudがあります。検証レベルの記載はページによって異なり、アプライアンスのページはFIPS 140-3 Level 3、クラウドのページはFIPS 140-2 Level 3とPCI HSMを記載しています。

Futurex CryptoHub
製品写真:Futurex

モデル

CryptoHub: モデル
CryptoHub HSM仮想HSM最大75基を備えた2Uアプライアンス
CryptoHub仮想版仮想アプライアンスまたはコンテナ
CryptoHub CloudFuturexによる運用
形状
2Uアプライアンス, 仮想アプライアンス, コンテナ, クラウドサービス
運用形態
自社データセンター, 仮想化, CryptoHub Cloud

認証

  • FIPS 140-3 Level 3(アプライアンス、メーカー発表)
  • FIPS 140-2 Level 3(CryptoHub Cloudのページによる)
  • PCI HSM(CryptoHub Cloudのページによる)

特長

  • 1つのプラットフォームに決済用HSMと汎用HSM
  • ライフサイクル全体をカバーする鍵管理、クラウド鍵も含む
  • レジ、ATM、IoT機器向けの鍵注入
  • 認証局、トークナイゼーション、データベース暗号化
  • マルチテナント対応、1台の機器に複数の領域
  • FIPSレベルの記載は製品ページによって異なる

メーカー情報

VirtuCrypt

VirtuCryptはFuturexが運用するクラウドで、2025年12月時点で16か所のデータセンターで提供されていました。サービスはEnterprise、取引ごとに課金するElements、自社データセンターの設備を拡張するPlusの3段階です。決済についてFuturexはPCI PTS HSM v4に加え、FIPS 140-2および140-3 Level 3、そしてML-KEMとML-DSAを挙げています。

Futurex VirtuCrypt
製品写真:Futurex

モデル

VirtuCrypt: モデル
EnterpriseFuturexクラウドでのフル運用向け段階
Elements取引ごとの課金
Plus自社データセンターの設備の拡張
形状
クラウドサービス
運用形態
Futurexクラウド, 自社データセンターの拡張, AWS、Azure、Google Cloudの各マーケットプレイス

認証

  • FIPS 140-2とFIPS 140-3 Level 3(メーカー発表)
  • PCI HSM
  • 決済向けPCI PTS HSM v4

特長

  • データセンター16か所、2025年12月時点
  • 耐量子暗号のML-KEMとML-DSA
  • AWS、Azure、Google Cloudの各マーケットプレイス経由で提供
  • Excrypt Touchを通じて自社鍵を持ち込み可能
  • 3段階:Enterprise、Elements、Plus

メーカー情報

Vectera Plus

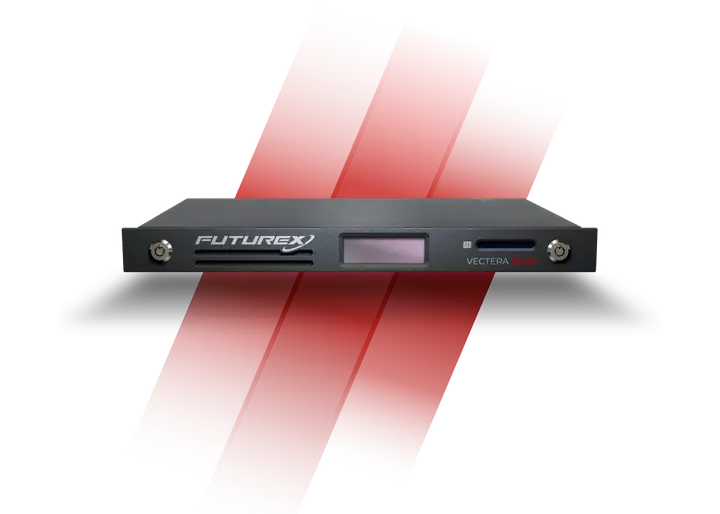
Vectera PlusはClassic Enterpriseシリーズ、つまり前世代の汎用HSMであり、引き続き販売されています。1U機器は最大8192ビットのRSAとECCを計算します。仮想HSMとパーティションでアプリケーションを分離し、独自コードはSecure Code Environmentで実行します。FIPS 140-2 Level 3のほか、PCI PTSとPCI HSMの認証を取得し、X9 TR-39にも対応し、クラウド版はVirtuCryptで稼働します。

Futurex Vectera Plus
製品写真:Futurex

モデル

Vectera Plus: モデル
Vectera Plus一般的なアプリケーション向けの1Uアプライアンス
VirtuCrypt内のVectera Plus同シリーズのクラウド版
形状
1Uアプライアンス, クラウドインスタンス
運用形態
自社データセンター, VirtuCryptクラウド

認証

  • FIPS 140-2 Level 3
  • PCI PTSとPCI HSM
  • X9 TR-39

特長

  • 最大8192ビットのRSAとECC
  • 1台の機器に仮想HSMとパーティション
  • 独自コード向けのSecure Code Environment
  • インターフェースREST、PKCS#11、JCE、CNG、OpenSSL
  • VirtuCrypt経由のクラウド版

メーカー情報

Excrypt SSP Enterprise v.2

Excrypt SSP Enterprise v.2はClassic Enterpriseシリーズの決済用HSMであり、Excrypt SSP9000およびSSP9000 Enterpriseと引き続き互換性があります。性能について情報源は2つの数値を挙げています。製品ページは最大秒間50,000件の取引、発表時のリリースは20,000件超としています。その下にはExcrypt Plusがあり、秒間5,000件の取引、250のパーティション、SSP Enterprise v.2への移行経路を備えます。

モデル

Excrypt SSP Enterprise v.2: モデル
Excrypt SSP Enterprise v.2製品ページによれば秒間最大50,000件の取引
Excrypt Plus取引を秒間5,000件、パーティション250
Excrypt SSP9000およびSSP9000 Enterprise互換性が維持される旧機器
形状
1Uアプライアンス
運用形態
自社データセンター

認証

  • FIPS 140-2 Level 3
  • PCI PTS HSM
  • Excrypt Plus向けPCI PTS HSM v3
  • X9 TR-39

特長

  • Classic Enterpriseシリーズの決済用HSM
  • 製品ページは秒間最大50,000件の取引、発表時のリリースは20,000件超と記載
  • Excrypt SSP9000およびSSP9000 Enterpriseと下位互換
  • Excrypt Plusは取引を秒間5,000件、パーティション250
  • Excrypt PlusからSSP Enterprise v.2への移行経路あり

メーカー情報

KMES Series 3

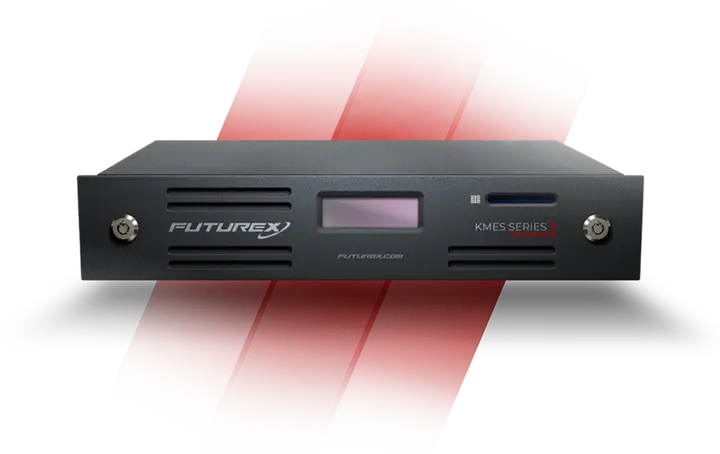
KMES Series 3はHSMを内蔵した2U鍵サーバーで、証明書をライフサイクル全体にわたって管理します。オフラインのルート認証局と発行認証局を担い、KMIPに対応し、テナントを分離します。鍵はBYOK、EKM、CSEとしてパブリッククラウドに持ち出せます。耐量子暗号を用いたハイブリッドCAの提供が予定されており、運用は自社データセンターまたはVirtuCryptで行います。ほかに鍵注入用の機器、機器群の管理用機器、遠隔での鍵ロード用機器があります。

Futurex KMES Series 3
製品写真:Futurex

モデル

KMES Series 3: モデル
KMES Series 3HSMを内蔵した2Uサーバー
SKI Series 3端末18台への同時鍵注入
Guardian Series 3機器群全体の管理と点検
Excrypt Touch遠隔での鍵ロード向けFIPS 140-2 Level 3タブレット
形状
2Uアプライアンス, クラウドインスタンス
運用形態
自社データセンター, VirtuCryptクラウド

認証

  • 内蔵HSM向けFIPS 140-2 Level 3
  • PCI PTS HSM
  • Excrypt Touch向けFIPS 140-2 Level 3

特長

  • オフラインのルート認証局と発行認証局を1台に統合
  • 証明書をライフサイクル全体にわたって管理
  • パブリッククラウド向けのBYOK、EKM、CSE
  • 他社システム向けのKMIP、テナントを分離
  • 耐量子暗号を用いたハイブリッドCAを提供予定

メーカー情報

貴社に合う製品ラインの選び方

Futurexでの選定は4つの観点で決まります。負荷の種類、機器の世代、求められる証跡、そして運用モデルです。私たちはワークショップでこれらを整理し、結果を意思決定資料にまとめます。

負荷の種類

PINとカード鍵にはPCI PTSに基づく決済用HSMが必要であり、PKIやコード署名といった一般的なアプリケーションは汎用HSMで足ります。Excrypt HSM PlatformとCryptoHubは両方を1台の機器でカバーします。Classicシリーズでは、Vectera PlusとExcrypt SSP Enterprise v.2に役割が分かれます。

世代

Excrypt HSM Platformは現行のハードウェアであり、Futurexが引き続き販売するClassicシリーズの後継です。現在Vectera PlusまたはExcrypt SSP Enterprise v.2を運用している場合は、貴社自身の証明書有効期間に沿って移行を計画します。

証跡

Futurexが挙げるFIPS 140-3 Level 3には認証番号の公開がないため、私たちはこの情報をメーカー発表として扱います。PCIの証跡もページによって異なり、現行プラットフォームはv4、Excrypt Plusはv3と記載されています。

運用モデル

貴社自身が機器を運用するか、運用を私たちに委ねるか、またはハイパースケーラーのマーケットプレイス経由も含め、16か所のデータセンターを持つVirtuCryptを利用します。移行期にはPlus段階が自社データセンターとクラウドをつなぎます。ソリューション全体はドイツ国内のデータセンターで稼働します。

Futurexに関する私たちのサービス

私たちは機器の提供だけでなく、その前後の作業も担います。選定、パーティション分割、アプリケーションの接続、鍵セレモニー、運用です。鍵セレモニーは、後から監査人が確認できるように記録します。1つのチームがコンサルティングから運用まで貴社を支援します。

  • HSMコンサルティングと導入支援

    私たちは仮想HSMとパーティションを貴社に合わせて切り分け、PKCS#11、JCE、RESTを接続します。Classicシリーズのコマンドは、Excrypt Universal Interfaceを介して変換します。鍵セレモニーは監査に耐える形で記録します。

    HSMと鍵管理

  • 耐量子暗号(PQC)対応

    私たちは、どの鍵とプロトコルが現在RSAとECCに依存しているかを把握します。量子コンピュータはどちらの方式も脅かすためです。その上でML-KEMとML-DSAへの道筋を計画し、SLH-DSAはまだ対応予定の段階であることを明記します。

    耐量子暗号(PQC)

  • クラウド

    私たちは貴社のデータセンターをVirtuCryptまたはCryptoHub Cloudへ接続します。ハイパースケーラーのマーケットプレイス経由での利用も設定します。自社鍵はExcrypt Touchを通じて持ち込みます。

    クラウド

規格と証跡

この4つの要件がFuturexでの選定とプロジェクトの資料を左右します。私たちはどの製品ラインが今日それを満たすか、そして認証番号のない記載がどこでメーカー発表にとどまるかをお伝えします。

要件 / 求められる内容 / OTOKO®の対応内容
要件求められる内容OTOKO®の対応内容
FIPS 140-3定義された物理保護レベルを備えた認証済み暗号モジュールExcrypt HSM PlatformとCryptoHubがLevel 3、認証番号の公開なし
PCI PTS HSMPINとカード鍵向けの認証済みハードウェアExcrypt HSM PlatformとVirtuCryptはv4準拠、Excrypt Plusはv3準拠
X9 TR-39カード業務における鍵管理の監査Vectera PlusとExcrypt SSP Enterprise v.2がTR-39に対応
KMIPメーカーを問わない鍵管理KMES Series 3とCryptoHubが他社システム向けKMIPに対応

Futurexに関するよくある質問

関連するトピック

詳しく知りたい方はこちら

Futurex

Futurexは決済用HSMと汎用HSMを1つのプラットフォームに統合し、クラウドサービス、鍵管理、鍵注入用の機器まで提供します。私たちは貴社と共にどの世代が適しているかを見極め、検証状況や認証番号をひとつずつ整理します。その上で機器を貴社のアプリケーションへ接続し、日々の運用に伴走します。

お客様

パートナー

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT

  • Utimaco
  • Eviden

アクセシビリティ

表示をご自身のニーズに合わせて調整できます。

このページには、まだやさしい日本語版がありません。

設定は現在、今回の閲覧にのみ適用されます。永続的な保存は「Cookie設定」で許可できます。