Versleuteling
Bestands- & mapversleuteling
Bestandsversleuteling voor kleine bedrijven, het middenbedrijf en grote ondernemingen: LAN Crypt plannen, invoeren en beheren. Standaardgebruik en VS-NfD apart behandeld.
Bekijk deze dienst ®
Cybersecurity met OTOKO®
Wij versleutelen bestanden en datadragers, beveiligen bestandsingangen met OPSWAT MetaDefender en testen uw software, cloudinfrastructuur en AI-toepassingen op uitbuitbare kwetsbaarheden. Van de eerste beveiliging bij kleine bedrijven tot projecten met eisen uit VS-NfD en NATO RESTRICTED.
De passende bescherming vinden
Analyse · integratie · controleerbare resultaten
OTOKO® × OPSWAT / Keulen 2026

Als OPSWAT-partner in Duitsland combineren wij productkeuze en technische implementatie met direct contact. In 2026 hebben wij het OPSWAT Bootcamp in Keulen georganiseerd. De film geeft inzicht in de gezamenlijke werkzaamheden, gesprekken en de training ter plaatse.
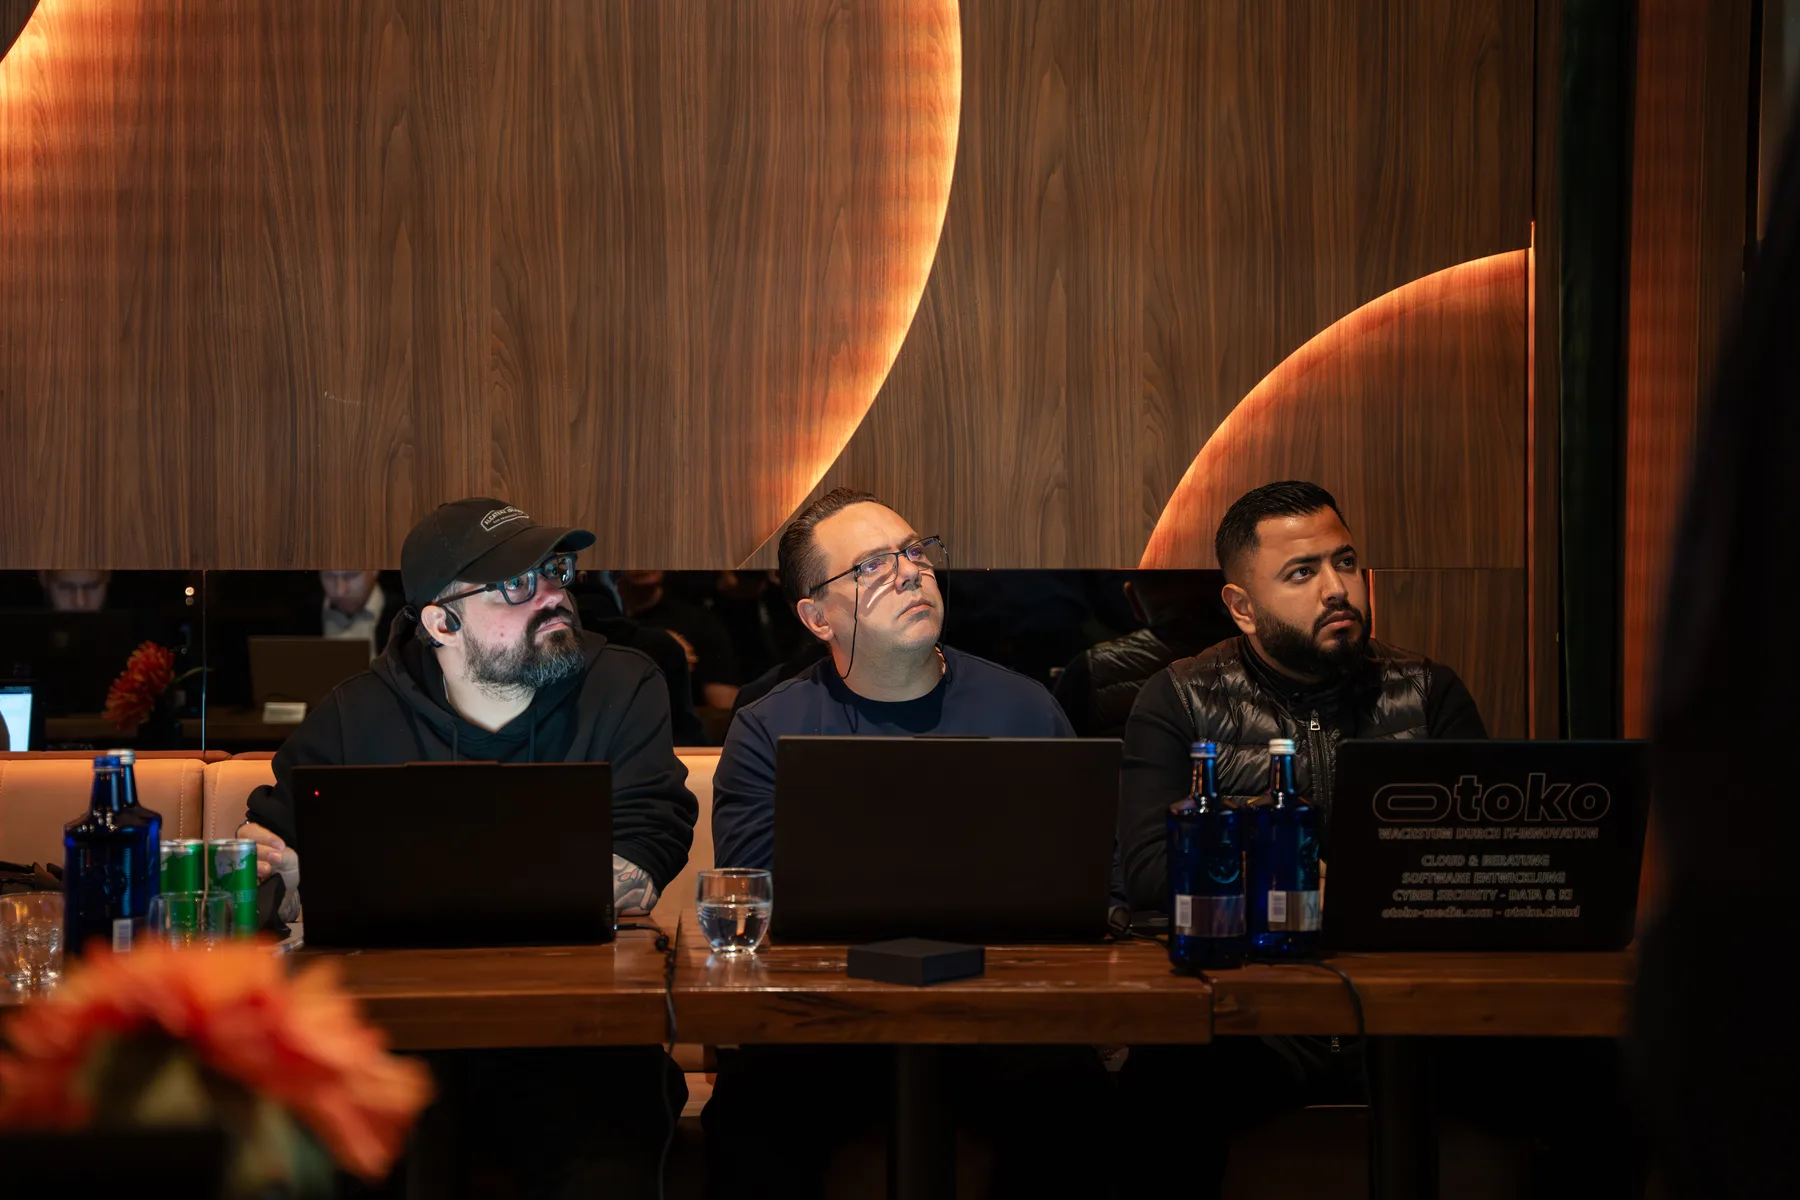
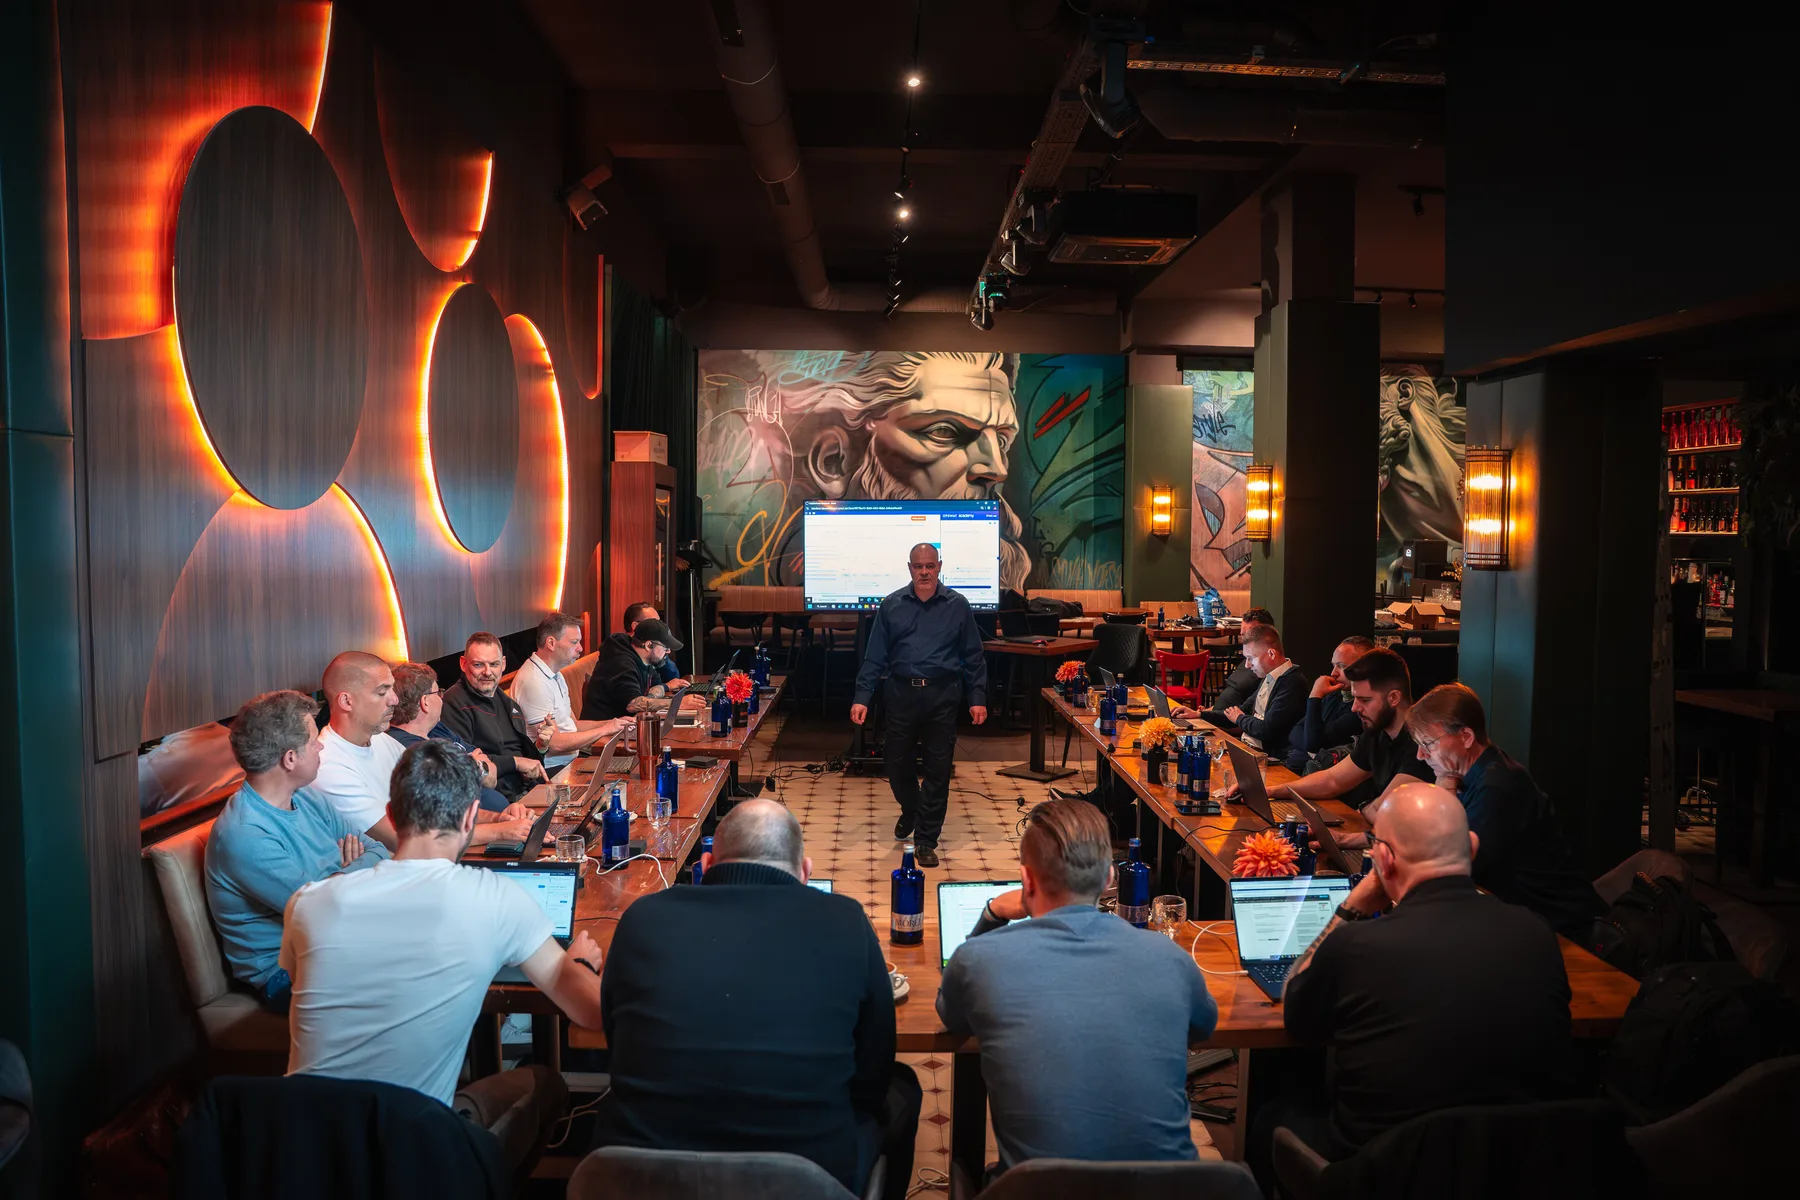
In de film: indrukken uit de trainingsruimte, gesprekken met betrokkenen en de overhandiging van deelnamedocumenten. De foto's tonen ons team en de gezamenlijke bijeenkomst in Keulen.
OPSWAT-bestandsbeveiliging met OTOKO® ontdekkenKennis van softwareanalyse: foutoorzaken begrijpen en technische bevindingen bruikbaar maken voor ontwikkelteams.
Het wereldwijde OTOKO®-team verbindt softwareontwikkeling, infrastructuur en de uitvoering van veeleisende IT-projecten.
Bepaalt architectuur, testomvang en de vereiste bewijsstukken, van de dagelijkse bedrijfspraktijk tot bijzonder gevoelige projecten.
Negen thema's. Concrete taken.
Een verloren harde schijf, een gemanipuleerde sollicitatie en toegang tot andermans klantgegevens vragen om verschillende antwoorden. Kies het gebied waarin uw risico ontstaat. Op elke themapagina vindt u de omvang van onze dienstverlening, planningsvragen en een concreet projectscenario.
Versleuteling
Bestandsversleuteling voor kleine bedrijven, het middenbedrijf en grote ondernemingen: LAN Crypt plannen, invoeren en beheren. Standaardgebruik en VS-NfD apart behandeld.
Bekijk deze dienstVersleuteling
DiskEncrypt voor bedrijfsapparatuur: aanschaf, uitrol, recovery en support. Van kleine bedrijven tot enterprise, met een aparte uitvoering voor VS-NfD.
Bekijk deze dienstVersleuteling
Versleutelde USB-sticks, ssd's en harde schijven van kleine bedrijven tot enterprise. Standaarddatadragers en Kobra VS voor bijzondere beschermingseisen.
Bekijk deze dienstBestandsbeveiliging
OPSWAT MetaDefender Core integreren: multiscanning, CDR, bestandstypeherkenning, DLP en SBOM voor uploads, downloads en gecontroleerde bestandsoverdrachten.
Bekijk deze dienstOffensive Security
Geautoriseerde pentests voor SaaS, API's, PaaS-applicaties en legacysoftware: bedrijfslogica, tenantscheiding, bewijs en herstel met OTOKO®.
Bekijk deze dienstOffensive Security
OTOKO® test met autorisatie netwerken, cloudconfiguratie en IaaS: toegangspaden, identiteiten, segmentatie, geprioriteerde bevindingen en retest.
Bekijk deze dienstOffensive Security
OTOKO® analyseert AI-applicaties: gegevenstoegang, prompt injection, RAG, agentrechten en veilige toolaanroepen. Met 15 jaar ervaring in softwareanalyse.
Bekijk deze dienstGevoelige omgevingen
Versleutelingsprojecten voor VS-NfD en NATO RESTRICTED plannen: productgoedkeuring, beheer en personele vereisten inclusief Ü3 afzonderlijk toetsen.
Bekijk deze dienstOffensive Security
Resultaat afspreken, vast bedrag vastleggen: wordt het afgesproken bewijs in de geautoriseerde pentest niet geleverd, dan vervalt de resultaatafhankelijke vergoeding.
Bekijk deze dienstUtimaco / OTOKO®

Exclusieve EMEA-distributeur voor DiskEncrypt en u.trust LAN Crypt. Uw partner voor klantspecifieke aanpassingen, installatie, ingebruikname, onderhoud en support op level 1 tot 3.
Bestands- en mapversleuteling
Vertrouwelijke bestanden gericht beschermen en toegang regelen via een gepland rollen- en sleutelmodel. OTOKO® levert u.trust LAN Crypt en integreert de oplossing in uw bestandsopslag, werkprocessen en administratie.
Voor kleine en middelgrote bedrijven en grote ondernemingen: standaardinzet en aparte uitvoeringen voor gerubriceerde informatie. Wij stemmen licentiëring, gebruikersomvang en ondersteuning af op uw organisatie.
Deze vermelding noemt VS-NfD. Voor deze versie wordt hier geen EU- of NATO-vrijgave vermeld.
Schijfversleuteling
Opgeslagen data op bedrijfsapparaten beschermen tegen ongeoorloofd uitlezen. OTOKO® levert DiskEncrypt en verzorgt de integratie van authenticatie, sleutelbeheer, uitrol op apparaten en herstel.
Voor kleine en middelgrote bedrijven en grote ondernemingen: standaardinzet en aparte uitvoeringen voor gerubriceerde informatie. Wij stemmen licentiëring, gebruikersomvang en ondersteuning af op uw organisatie.
De gegevens gelden voor de genoemde versies en de bijbehorende inzet- en gebruiksvoorwaarden. Klantspecifieke aanpassingen en wijzigingen worden vóór de uitvoering getoetst op hun invloed op de reikwijdte van de goedkeuring. BSI-lijst van goedgekeurde producten.
Kobra Infosec GmbH / Externe opslagmedia
Als aanvulling op versleutelde standaarddatadragers bieden wij deze productfamilie aan voor bijzonder gevoelige toepassingsgebieden. Ze is ook geschikt voor gewone vertrouwelijke bedrijfsgegevens; voor gerubriceerd gebruik zijn bovendien de passende goedkeuring en werkwijze vereist.
OTOKO® is partner en distributeur voor MENA, APAC en de Europese Economische Ruimte (EER). Wij bieden aantrekkelijke projectvoorwaarden voor uw aanschaf, afgestemd op hoeveelheid, uitrusting en inzetregio.
Externe versleutelde datadrager
Om grotere gegevensbestanden mobiel beschikbaar te stellen en over te dragen. Wij stemmen de benodigde uitvoering en capaciteit af op uw aanschafbehoefte en plannen hoe het medium wordt uitgegeven, vervoerd en weer ingenomen.
Versleutelde USB-C-geheugenstick
Voor compacte, verplaatsbare datadragers in duidelijk geregelde werkprocessen. Bevoegde gebruikers, beoogde doelsystemen en de werkwijze bij verlies horen net zo bij de keuze als de passende opslagcapaciteit.
Passend bij uw dagelijkse werkpraktijk
Vaak staan gevoelige documenten tegelijk op notebooks, fileservers en in gedeelde mappen. Wij helpen deze datawegen te ordenen en een bescherming op te bouwen die uw team zelf kan hanteren. Daarbij horen autorisaties, een geregelde omgang met verlies van apparaten en een geteste herstelprocedure. Beveiligingsmaatregelen worden in geprioriteerde stappen ingevoerd, zodat de dagelijkse bedrijfsvoering en de beschikbare capaciteit voor beheer in acht worden genomen.
Een SaaS-product moet klantgegevens van elkaar scheiden, uploads controleren en nieuwe functies veilig uitrollen. Wij bekijken applicatie, API's, platformdiensten en operationele toegang gezamenlijk. Bij AI-functies komen daar gegevensbronnen, modelantwoorden en toolrechten bij. Bevindingen worden zo opgesteld dat productverantwoordelijken de betekenis ervan begrijpen en ontwikkelaars de oorzaak gericht kunnen verhelpen.
Hier volstaat een goed technisch product alleen niet. Informatiecategorie, geldige goedkeuring, vrijgegeven configuratie, beheerprocessen en toegangsbevoegdheid moeten op elkaar aansluiten. Wij plannen de technische uitvoering aan de hand van deze kaders. Eisen voor Ü1, Ü2 of Ü3 en toegestane communicatiewegen worden met de bevoegde verantwoordelijken afgestemd, voordat gevoelige informatie of systeemtoegang wordt overgedragen.
Pentesting / Result as a Service
Wilt u weten of een bepaalde aanval op uw applicatie of infrastructuur daadwerkelijk mogelijk is? Wij spreken vooraf af welk beveiligingsprobleem binnen de goedgekeurde omvang moet worden aangetoond. Slagen wij er niet in het afgesproken bewijs te leveren, dan betaalt u de resultaatafhankelijke pentestvergoeding niet.
Om dit model voor beide partijen eenduidig te maken, leggen wij testrechten, voorwaarden, bewijskwaliteit en acceptatie schriftelijk vast. Een willekeurige aanwijzing behandelen wij niet automatisch als een behaald resultaat. Op de detailpagina laten wij zien hoe van een beveiligingsvraag een onderbouwde resultaatafspraak wordt gemaakt.
Het vergoedingsmodel in detail
Van losse bouwsteen naar sluitende bescherming
Een klantportal ontvangt een bestand. Voordat een medewerker het opent, wordt het gecontroleerd en indien nodig opgeschoond. In de interne opslag zorgen rollen en versleuteling voor de toegangsbeveiliging. Op het mobiele apparaat komt daar datadragerversleuteling bij. Een applicatietest onderzoekt op zijn beurt of een andere klant het bestand via een gemanipuleerd verzoek zou kunnen ophalen.
Wij stemmen deze overgangen op elkaar af: wie mag ontsleutelen? Waar wordt gescand? Wat gebeurt er bij een fout? Welke bewijsstukken blijven bewaard? Zo ontstaat een navolgbaar proces met duidelijke verantwoordelijkheden.
Oriëntatie voor uw project
Eerst bepalen wij welke informatie, applicaties en bedrijfsprocessen moeten worden beschermd. Daaruit leiden wij een overzichtelijke volgorde af: bijvoorbeeld toegang en herstel regelen, mobiele apparaten versleutelen en de openbare bestandsupload beveiligen. Een pentest wordt daar ingepland waar de resultaten ervan concrete beslissingen mogelijk maken. U krijgt een afgebakende start met verantwoordelijkheden en controleerbare werkresultaten.
Beide beschermen verschillende situaties. Schijfversleuteling beschermt opgeslagen gegevens op een uitgeschakelde of correct vergrendelde datadrager binnen het kader van de betreffende oplossing. Bestandsversleuteling kan autorisaties afdwingen over opslaglocaties en overdrachtswegen heen. Of beide zinvol zijn, hangt af van apparaatgebruik, samenwerking, datawegen en beschermingsbehoefte. Een reeds aangemelde, geautoriseerde gebruiker blijft een apart beveiligingsvraagstuk.
Wij stemmen de omvang af op de inzet: van een overzichtelijk bedrijfsnetwerk tot een project met gerubriceerde informatie. Voor VS-NfD of NATO RESTRICTED worden concrete producten, versies, inzetvoorwaarden en het beheerconcept getoetst. Vereist een opdracht veiligheidsgescreend personeel, dan moeten de benodigde bewijsstukken en toegangen vooraf per project worden geregeld. Ü3 staat voor een veiligheidsscreening van personen, niet voor een versleutelingsniveau.
Vóór aanvang spreken wij een vast bedrag af en een concrete, reproduceerbaar aan te tonen beveiligingsbevinding binnen een toegestane testomvang. Wordt dit afgesproken bewijs niet geleverd, dan vervalt de afgesproken resultaatafhankelijke pentestvergoeding. Resultaatmaatstaf, voorwaarden en acceptatie worden schriftelijk vastgelegd. Herstel, aanvullend advies of retests worden alleen bij afzonderlijke opdracht in rekening gebracht. Een test zonder passende bevinding is geen garantie van volledige beveiliging.
Dat wordt vóór de architectuurbeslissing vastgesteld. MetaDefender kan, afhankelijk van de uitvoering, ook in een eigen omgeving draaien. Gegevensoverdracht, externe analyse, telemetrie en updatewegen moeten passen bij de betreffende dataclassificatie. Met alleen een on-premises scanner is een overgang tussen gerubriceerde netwerken nog niet toegestaan. Wij houden daarom rekening met het volledige goedkeuringsproces en de verantwoordelijke instanties.
Een bruikbare bevinding beschrijft voorwaarden, betrokken functies, reproductiestappen, technische gevolgen en een duiding binnen het bedrijfsproces. Wij bespreken met uw team op welke plek de oorzaak moet worden verholpen. Indien afgesproken, controleert een retest de concrete correctie. Bij AI-toepassingen houden wij daarnaast rekening met modelvariabiliteit, gegevensbronnen en de rechten van gekoppelde tools.
De volgende stap
Beschrijf uw uitgangssituatie en het gewenste resultaat. Bij een gerubriceerd project volstaat in eerste instantie een niet-gerubriceerde taakomschrijving. De geschikte uitwisselingsweg en de vereiste voorwaarden stemmen wij vervolgens samen af.
Cybersecurityproject bespreken











