Şifreleme
Dosya ve Klasör Şifreleme
Küçük işletmelerden orta ölçekli şirketlere ve büyük kurumlara kadar dosya şifreleme: LAN Crypt'in planlanması, devreye alınması ve işletimi. Standart kullanım ile VS-NfD ayrı ele alınır.
Hizmeti tanıyın ®
OTOKO® ile siber güvenlik
Dosyaları ve diskleri şifreler, OPSWAT MetaDefender ile dosya girişlerini güvence altına alır, yazılımınızı, bulut altyapınızı ve yapay zeka uygulamalarınızı istismar edilebilir güvenlik açıklarına karşı test ederiz. Küçük bir şirketteki ilk korumadan VS-NfD ve NATO RESTRICTED gereksinimleri olan projelere kadar.
Uygun korumayı bulunAnaliz · entegrasyon · doğrulanabilir sonuçlar
OTOKO® × OPSWAT / Köln 2026

Almanya'daki OPSWAT partneri olarak ürün seçimini ve teknik uygulamayı doğrudan fikir alışverişiyle birleştiriyoruz. 2026 yılında Köln'de OPSWAT Bootcamp'i düzenledik. Film, ortak çalışmalara, görüşmelere ve yerinde eğitime dair izlenimler sunuyor.
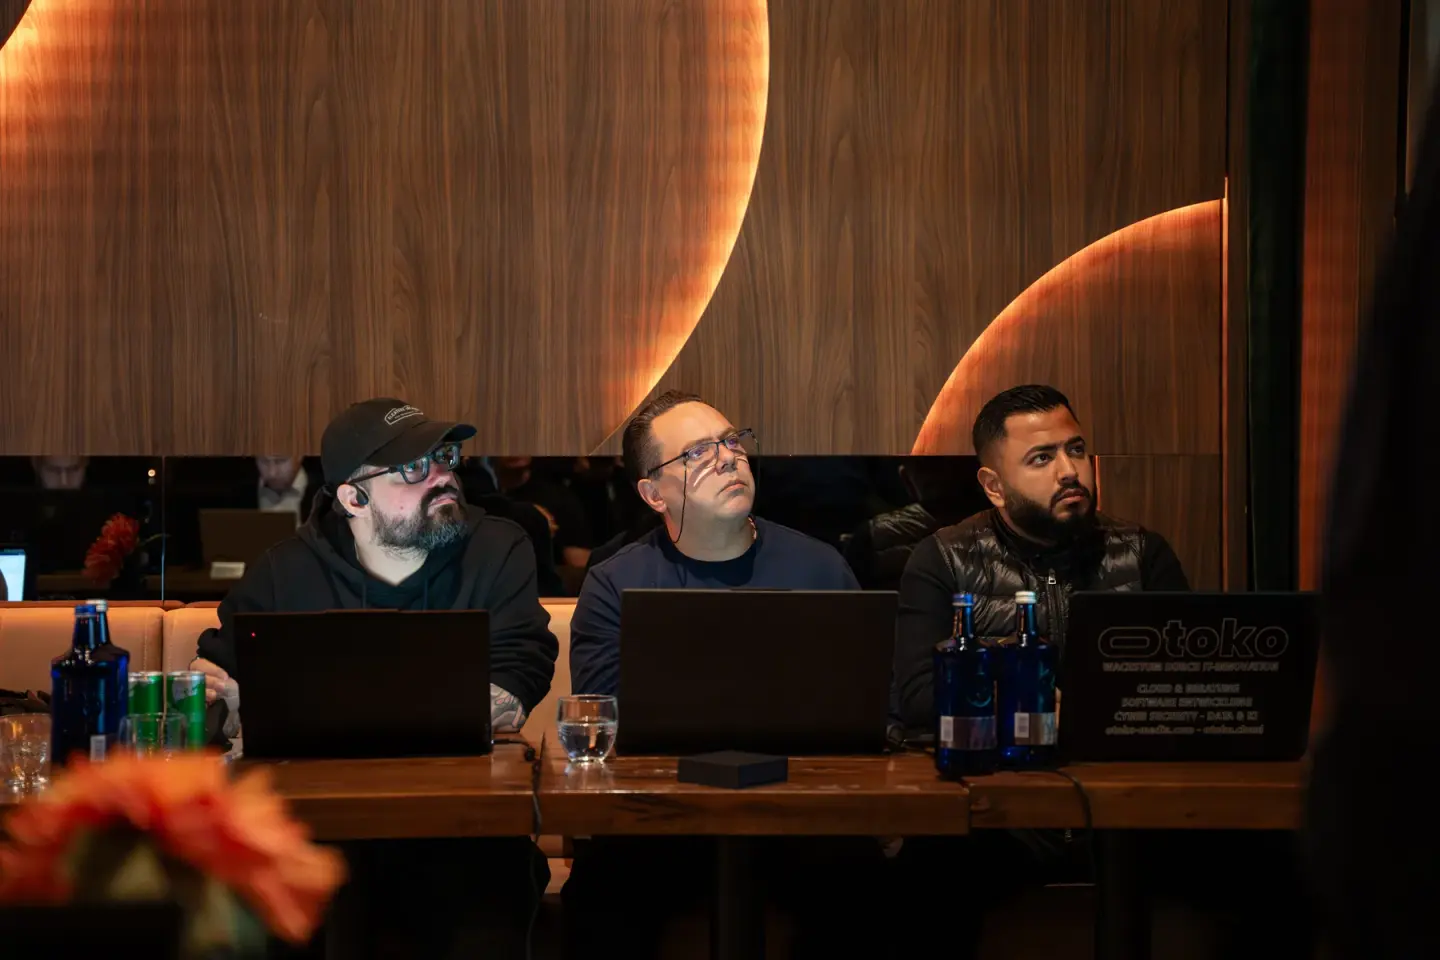
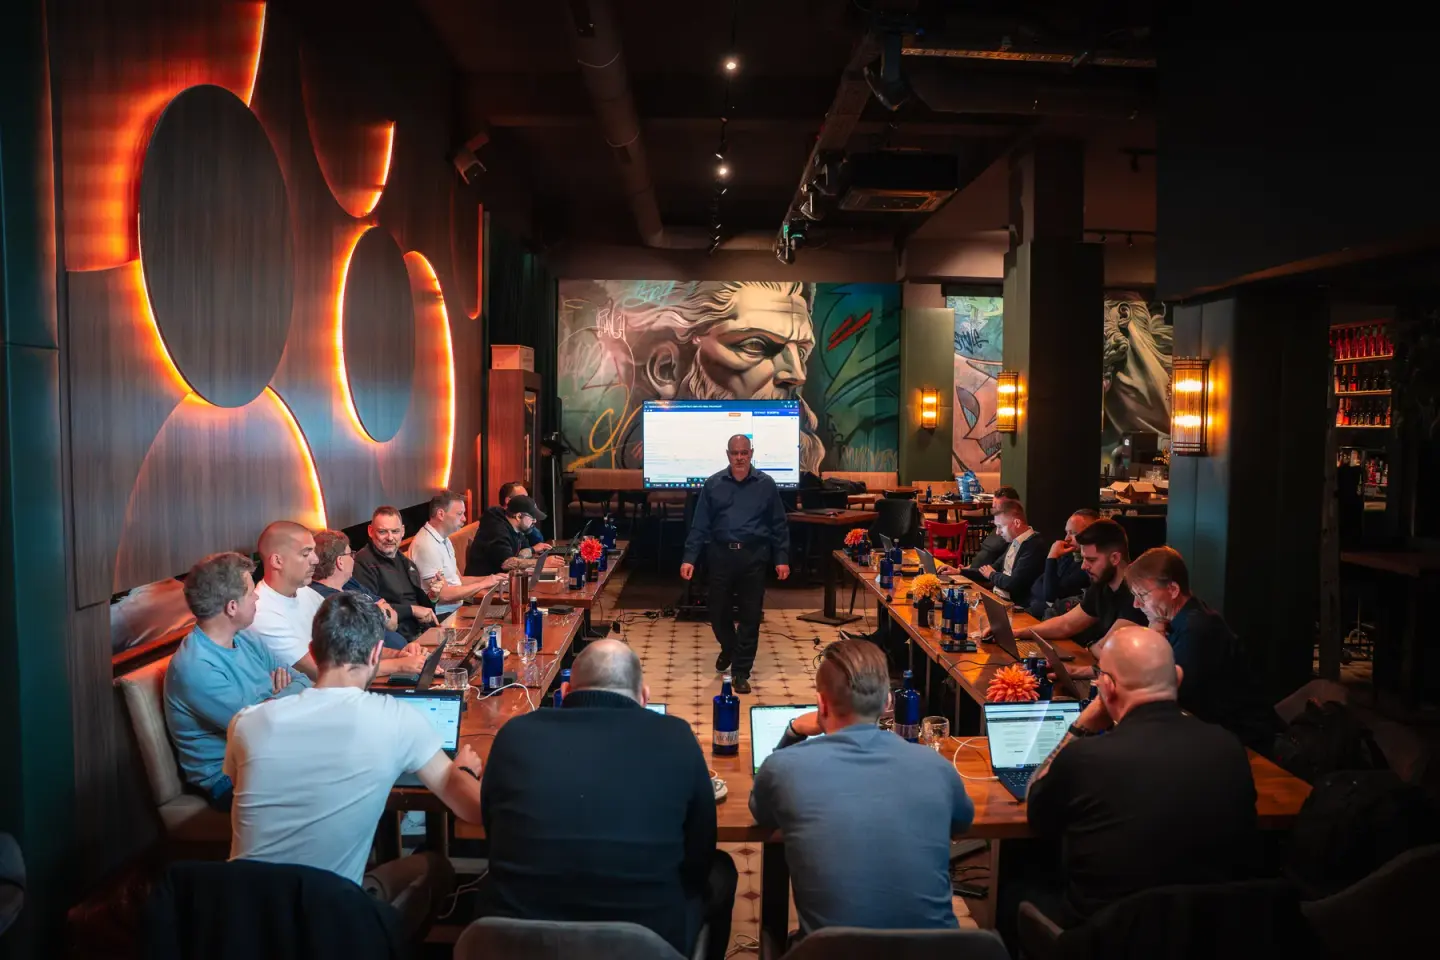
Filmde: eğitim odasından izlenimler, katılımcılarla yapılan görüşmeler ve katılım belgelerinin teslimi yer alıyor. Fotoğraflarda ekibimiz ve Köln'deki ortak oturum görülüyor.
OTOKO® ile OPSWAT dosya güvenliğini keşfedinYazılım analizinde uzmanlık: hata nedenlerini anlamak ve teknik bulguları geliştirme ekipleri için kullanılabilir hale getirmek.
OTOKO®'nun dünya çapındaki ekibi, yazılım geliştirmeyi, altyapıyı ve zorlu BT projelerinin hayata geçirilmesini bir araya getirir.
Mimariyi, test kapsamını ve gerekli kanıtları belirler: günlük şirket işleyişinden özellikle hassas projelere kadar.
Dokuz konu. Somut görevler.
Kaybolmuş bir sabit disk, manipüle edilmiş bir iş başvurusu ve başka bir müşterinin verilerine erişim, farklı çözümler gerektirir. Riskinizin ortaya çıktığı alanı seçin. Her konu sayfasında hizmet kapsamımızı, planlama sorularını ve somut bir proje senaryosunu bulacaksınız.
Şifreleme
Küçük işletmelerden orta ölçekli şirketlere ve büyük kurumlara kadar dosya şifreleme: LAN Crypt'in planlanması, devreye alınması ve işletimi. Standart kullanım ile VS-NfD ayrı ele alınır.
Hizmeti tanıyınŞifreleme
Kurumsal cihazlar için DiskEncrypt: tedarik, yaygınlaştırma, kurtarma ve destek. Küçük işletmeden büyük kuruma kadar, VS-NfD için ayrı bir sürümle.
Hizmeti tanıyınŞifreleme
Küçük işletmelerden büyük kurumlara kadar şifreli USB bellekler, SSD'ler ve sabit diskler. Özel koruma gereksinimleri için standart çıkarılabilir medya ve Kobra VS.
Hizmeti tanıyınDosya Güvenliği
OPSWAT MetaDefender Core entegrasyonu: Yüklemeler, indirmeler ve kontrollü dosya aktarımları için Multiscanning, CDR, dosya türü tespiti, DLP ve SBOM.
Hizmeti tanıyınOfansif Güvenlik
SaaS, API'ler, PaaS uygulamaları ve legacy yazılımlar için yetkilendirilmiş sızma testleri: OTOKO® ile iş mantığı, kiracı ayrımı, kanıt ve giderim.
Hizmeti tanıyınOfansif Güvenlik
OTOKO®, ağları, bulut yapılandırmasını ve IaaS'ı yetkilendirilmiş şekilde test eder: erişim yolları, kimlikler, segmentasyon, önceliklendirilmiş bulgular ve yeniden test.
Hizmeti tanıyınOfansif Güvenlik
OTOKO®, yapay zeka uygulamalarını analiz eder: veri erişimleri, prompt injection, RAG, ajan yetkileri ve güvenli araç çağrıları. 15 yıllık yazılım analizi deneyimiyle.
Hizmeti tanıyınHassas ortamlar
VS-NfD ve NATO RESTRICTED için şifreleme projelerini planlayın: Ürün onayını, işletimi ve Ü3 dahil personel gereksinimlerini ayrı ayrı inceleyin.
Hizmeti tanıyınOfansif Güvenlik
Sonucu kararlaştırın, sabit bir tutar belirleyin: Yetkilendirilmiş sızma testinde üzerinde anlaşılan kanıt sağlanmazsa, başarıya bağlı ücret alınmaz.
Hizmeti tanıyınUtimaco / OTOKO®

DiskEncrypt ve u.trust LAN Crypt için EMEA bölgesinde münhasır distribütör. Müşteriye özel uyarlamalar, kurulum, devreye alma, bakım ve 1-3. seviye destek için partneriniz.
Dosya ve klasör şifrelemesi
Gizli dosyaları hedefli biçimde korumak ve erişimleri planlanmış bir rol ve anahtar modeli üzerinden yönetmek. OTOKO®, u.trust LAN Crypt'i tedarik eder ve çözümü dosya depolarınıza, iş akışlarınıza ve yönetiminize entegre eder.
Küçük işletmeler, orta ölçekli şirketler ve büyük kurumlar için: standart kullanım ve gizlilik dereceli bilgiler için ayrı sürümler. Lisanslamayı, kullanıcı kapsamını ve desteği kuruluşunuza göre uyarlarız.
Bu kayıtta yalnızca VS-NfD belirtiliyor. Bu sürüm için burada AB veya NATO onayı gösterilmemektedir.
Disk Şifreleme
Kurumsal cihazlarda depolanan verileri yetkisiz okumaya karşı korumak. OTOKO®, DiskEncrypt'i tedarik eder ve kimlik doğrulama, anahtar yönetimi, cihaz yaygınlaştırma ve kurtarma entegrasyonunu üstlenir.
Küçük işletmeler, orta ölçekli şirketler ve büyük kurumlar için: standart kullanım ve gizlilik dereceli bilgiler için ayrı sürümler. Lisanslamayı, kullanıcı kapsamını ve desteği kuruluşunuza göre uyarlarız.
Buradaki bilgiler, adı geçen sürümler ve bunların ilgili kullanım ve işletim koşulları için geçerlidir. Müşteriye özel değişiklikler ve uyarlamalar, uygulanmadan önce onay kapsamına etkileri açısından değerlendirilir. BSI onaylı ürünler listesi.
Kobra Infosec GmbH / Harici depolama ortamları
Şifreli standart çıkarılabilir medyaya ek olarak, özellikle hassas kullanım alanları için bu ürün ailesini sunuyoruz. Bu ürünler gizlilik gerektiren olağan iş verileri için de kullanılabilir; gizlilik dereceli kullanım ise ayrıca uygun onayı ve işletim biçimini gerektirir.
OTOKO®, MENA, APAC ve Avrupa Ekonomik Alanı (AEA) için partner ve distribütördür. Satın alma süreciniz için miktara, donanıma ve kullanım bölgesine göre uyarlanmış avantajlı proje koşulları sunuyoruz.
Harici şifreli depolama birimi
Büyük veri kümelerinin taşınabilir biçimde sağlanması ve aktarılması için. Gereken modeli ve kapasiteyi tedarik ihtiyacınıza göre birlikte belirler, depolama biriminin nasıl verileceğini, taşınacağını ve geri alınacağını planlarız.
Şifreli USB-C bellek
Açıkça düzenlenmiş iş akışlarında kompakt, taşınabilir depolama birimleri için. Yetkili kullanıcılar, öngörülen hedef sistemler ve kayıp durumunda izlenecek yöntem, uygun depolama kapasitesi kadar seçimin bir parçasıdır.
Günlük iş hayatınıza uygun
Hassas belgeler genellikle aynı anda dizüstü bilgisayarlarda, dosya sunucularında ve paylaşılan klasörlerde bulunur. Bu veri yollarını düzenlemenize ve ekibinizin kullanabileceği bir koruma kurmanıza yardımcı oluruz. Buna yetkilendirmeler, cihaz kaybı için tanımlı bir süreç ve test edilmiş bir kurtarma dahildir. Güvenlik önlemleri, günlük iş akışı ve destek kapasitesi göz önünde bulundurulacak şekilde önceliklendirilmiş adımlarla uygulanır.
Bir SaaS ürünü, müşteri verilerini birbirinden ayırmalı, yüklemeleri kontrol etmeli ve yeni işlevleri güvenli biçimde sunmalıdır. Uygulamayı, API'leri, platform hizmetlerini ve işletim erişimlerini birlikte ele alırız. Yapay zeka işlevlerinde buna veri kaynakları, model yanıtları ve araç yetkileri de eklenir. Bulgular, ürün sorumluları bunların önemini anlayabilecek ve geliştiriciler kök nedeni hedefli biçimde giderebilecek şekilde hazırlanır.
Burada iyi bir teknik ürün tek başına yeterli değildir. Bilgi kategorisi, geçerli onay, onaylanmış yapılandırma, işletim süreçleri ve erişim yetkisi birbiriyle uyumlu olmalıdır. Teknik uygulamayı bu gerekliliklere göre planlarız. Hassas bilgiler veya sistem erişimleri aktarılmadan önce Ü1, Ü2 veya Ü3 gereksinimleri ile izin verilen iletişim yolları, yetkili sorumlularla netleştirilir.
Sızma Testi / Result as a Service
Uygulamanıza veya altyapınıza yönelik belirli bir saldırının gerçekten mümkün olup olmadığını mı öğrenmek istiyorsunuz? Onaylanmış kapsam dahilinde hangi güvenlik probleminin kanıtlanacağını önceden birlikte kararlaştırırız. Üzerinde anlaşılan kanıt sağlanamazsa, başarıya bağlı sızma testi ücretini ödemezsiniz.
Modelin her iki taraf için de açık olması adına test haklarını, ön koşulları, kanıt kalitesini ve kabulü yazılı olarak tanımlarız. Herhangi bir bulguyu otomatik olarak yerine getirilmiş bir sonuç saymayız. Ayrıntı sayfasında, bir güvenlik sorusunun nasıl sağlam bir sonuç anlaşmasına dönüştüğünü gösteriyoruz.
Ücretlendirme modelinin ayrıntıları
Tek bir modülden uçtan uca korumaya
Bir müşteri portalı bir dosyayı kabul eder. Bir çalışan onu açmadan önce dosya kontrol edilir ve gerekirse temizlenir. Dahili depolamada roller ve şifreleme erişim korumasını sağlar. Mobil cihazda buna disk şifrelemesi eklenir. Bir uygulama testi ise başka bir müşterinin dosyayı manipüle edilmiş bir istekle alıp alamayacağını kontrol eder.
Bu geçişleri birbiriyle uyumlu hale getiririz: Şifreyi kim çözebilir? Tarama nerede yapılır? Bir hata durumunda ne olur? Hangi kanıtlar saklı kalır? Böylece net sorumluluklara sahip, şeffaf bir süreç ortaya çıkar.
Projeniz için yönlendirme
Önce hangi bilgilerin, uygulamaların ve iş süreçlerinin korunması gerektiğini belirleriz. Buradan yönetilebilir bir sıralama çıkarırız: örneğin erişim ve kurtarmayı netleştirmek, mobil cihazları şifrelemek ve herkese açık dosya yüklemesini güvence altına almak. Bir sızma testi, sonuçlarının somut kararlar almayı mümkün kıldığı noktada planlanır. Sorumlulukları ve anlaşılır çalışma sonuçlarını içeren, net sınırları belirlenmiş bir başlangıç elde edersiniz.
İkisi farklı durumlara karşı koruma sağlar. Sabit disk şifrelemesi, ilgili çözümün kapsamında kapatılmış veya doğru şekilde kilitlenmiş bir diskte saklanan verileri korur. Dosya şifrelemesi ise yetkileri depolama konumları ve aktarım yolları boyunca uygulayabilir. İkisinin birlikte kullanılmasının anlamlı olup olmadığı cihaz kullanımına, iş birliğine, veri yollarına ve koruma ihtiyacına bağlıdır. Zaten oturum açmış, yetkili bir kullanıcı ayrı bir güvenlik konusu olmaya devam eder.
Kapsamı kullanım amacına göre belirleriz: küçük ölçekli bir kurumsal ağdan gizlilik dereceli bilgiler içeren bir projeye kadar. VS-NfD veya NATO RESTRICTED için somut ürünler, sürümler, kullanım koşulları ve işletim konsepti incelenir. Bir görev güvenlik soruşturmasından geçmiş personel gerektiriyorsa, gerekli kanıtlar ve erişimler önceden proje bazında netleştirilmelidir. Ü3, kişilere yönelik bir güvenlik soruşturmasını ifade eder, bir şifreleme seviyesini değil.
Başlamadan önce izin verilen test kapsamı dahilinde sabit bir tutar ve somut, yeniden üretilebilir şekilde kanıtlanacak bir güvenlik bulgusu üzerinde anlaşırız. Kararlaştırılan bu kanıt sağlanamazsa, kararlaştırılan başarıya bağlı sızma testi ücreti tahakkuk etmez. Sonuç ölçütü, ön koşullar ve kabul yazılı olarak belirlenir. Açıkların giderilmesi, ek danışmanlık veya yeniden testler yalnızca ayrıca talep edilmesi halinde ücretlendirilir. Uygun bir bulgu olmadan yapılan bir test, eksiksiz güvenlik garantisi anlamına gelmez.
Bu, mimari karardan önce netleştirilir. MetaDefender, sürümüne bağlı olarak kendi ortamınızda da işletilebilir. Veri aktarımı, harici analiz, telemetri ve güncelleme yolları ilgili veri sınıfına uygun olmalıdır. Şirket içinde çalışan bir tarayıcı, gizlilik dereceli ağlar arasındaki bir geçişi tek başına izinli hale getirmez. Bu nedenle onay sürecinin tamamını ve yetkili makamları dikkate alırız.
Kullanılabilir bir bulgu ön koşulları, etkilenen işlevleri, yeniden üretim adımlarını, teknik etkileri ve iş sürecindeki yerini tanımlar. Kök nedenin nerede giderilmesi gerektiğini ekibinizle birlikte görüşürüz. Kararlaştırılmışsa, bir yeniden test somut düzeltmeyi kontrol eder. Yapay zeka uygulamalarında buna ek olarak model değişkenliğini, veri kaynaklarını ve bağlı araçların yetkilerini de dikkate alırız.
Küçük işletmelerden orta ölçekli şirketlere ve büyük kurumlara kadar dosya şifreleme: LAN Crypt'in planlanması, devreye alınması ve işletimi. Standart kullanım ile VS-NfD ayrı ele alınır.
Koruma ihtiyacını, kullanıcı sayısını ve işletimsel ön koşulları belirliyoruz. Normal kurumsal kullanım için uygun bir seçim ya da ayrıca değerlendirilmiş, onaylı bir sürüm alırsınız. Ürün, sürüm ve kapsanan hizmetler teklifte somut olarak belirtilir.
Hangi belgeler birbirine aittir, bunları kimler okumalıdır ve proje üyeleri nasıl değişir? Bu süreçleri birlikte koruma alanlarına ve politikalara dönüştürüyoruz. Şifrelemenin gerçek çalışma akışlarını takip etmesi için mevcut paylaşımlar ve uygulamalar da sürece dahil edilir.
Anahtarların sorumluları olmalıdır; ayrıca işe giriş ve çıkışlar, vekillik durumları ve acil durumlar için bir prosedür gerekir. Sistem yönetimi ile iş birimi tarafındaki veri erişimi bilinçli olarak birbirinden ayrılır. Bir kurtarma konsepti yetkili birimlerle birlikte belirlenir ve uygulamada test edilir.
Bir pilot uygulama, dosyaların açılmasını, düzenlenmesini, kaydedilmesini ve öngörülen paylaşımını test eder. İş uygulamalarının, senkronizasyonun ve yedeklemenin seçilen çözümle nasıl uyumlu çalıştığı incelenir. Yaygınlaştırma ancak bu sonuçlar değerlendirildikten sonra gerçekleşir.
BSI-VSA-10966 kapsamında onaylı sürümün kullanımını, veri yollarınıza ve koruma alanlarınıza göre planlıyoruz. Kurulum, yapılandırma ve müşteriye özel uyarlamalar, onaylı kullanım koşullarına göre değerlendirilir. Ardından üzerinde uzlaşılan devreye alma ile bakım ve desteğe devir gerçekleşir.
Personel dosyaları, geliştirme belgeleri, teklifler ve müşteri verileri, normal iş faaliyetlerinde bile korunmaya değerdir. Bunun için şirketinizin kamu kurumlarından iş almasına ya da gizlilik dereceli bilgiler işlemesine gerek yoktur. Hangi dosyaların şifreleneceğini, kimin iş gereği erişime ihtiyaç duyduğunu ve vekillik düzenlemelerinin nasıl yapılabileceğini birlikte belirliyoruz. Standart çözüm bu çalışma akışlarına göre uyarlanır; somut koruma ihtiyacınız gerektirdiğinde buna onaylı bir sürüm eklenir.
Küçük bir işletme, yönetim ve insan kaynakları için korumalı bir depolama alanıyla başlayabilir. Orta ölçekli şirketlerde bunlara örneğin ayrı proje ekipleri, birden fazla lokasyon ve dış paydaşlarla iş birliği eklenir. Kurumsal yapılarda ise ayrıca devredilmiş sistem yönetimi, sistematik yetki değişiklikleri ve şeffaf anahtar sorumlulukları planlıyoruz. Seçimde istemci sürümleri, mevcut depolama alanları, uygulama uyumluluğu ve yetkili kişilerin cihaz değişikliğinden sonra da çalışmaya nasıl devam edeceği dikkate alınır.
Bir dosya paylaşımı öncelikle kimin belirli bir erişim yolu üzerinden verilere ulaşabileceğini belirler. Dosya ve klasör şifrelemesi bu korumayı tamamlar: içeriğe erişim ayrıca gerekli anahtarlara bağlıdır. Belirleyici olan, seçilen çözümün hangi veri yollarını fiilen kapsadığıdır. Yerel depolama alanlarını, ortak kullanılan dizinleri, kopyalama işlemlerini ve iş ortaklarıyla veri alışverişini birlikte inceliyoruz. Böylece gizli içeriklerin hangi noktalarda işlendiği ve nerede farklı veya tamamlayıcı bir korumaya ihtiyaç duyulduğu görünür hale gelir. Bu noktada uygulama perspektifi önemini korur. Yetkili kişilerin dosyalar üzerinde çalışmaya devam edebilmesi gerekir; bu sırada açık metin oluşabilir. Bu nedenle şifreleme, zaten yetkili olan veya ele geçirilmiş bir kullanıcı üzerinden veri sızıntısını otomatik olarak önlemez. Uç nokta koruması, doğru tanımlanmış roller ve güvenli paylaşım yöntemleri genel yapının bir parçası olmaya devam eder. Pilotta öngörülen çalışma akışlarını inceliyor ve sınırları belgeliyoruz. Böylece ekibiniz, nelerin korunduğu ve hangi sorumlulukların başka noktalarda kaldığı konusunda anlaşılır bir değerlendirme elde eder.
Sonraki adım
Mevcut durumunuzu ve istediğiniz sonucu anlatın. Gizlilik dereceli bir proje söz konusuysa, başlangıçta gizlilik derecesi taşımayan bir görev tanımı yeterlidir. Uygun bilgi alışverişi yolunu ve gerekli ön koşulları daha sonra birlikte netleştiririz.












