Menü

İletişime geçin
Logo
Basın

IDEMIA Sphere HSM: ana işlemci yerine Secure Element'ler

IDEMIA Secure Transactions, Eylül 2025'te Sphere HSM ile donanım güvenlik modülleri pazarına girdi ve Secure Element'lerden oluşan bir matrise dayanır. Üreticinin verdiği bilgileri değerlendirir, uygulamalarınıza uygunluğunu kontrol eder ve kurulum ile işletimde size eşlik ederiz.

Ürünü deneyin
  • Secure Element'lerden oluşan matris
  • 32SE'den 128SE'ye
  • Yaklaşık 50 vat
  • Üretici beyanına göre FIPS 140-3 Level 3

IDEMIA'ya genel bakış

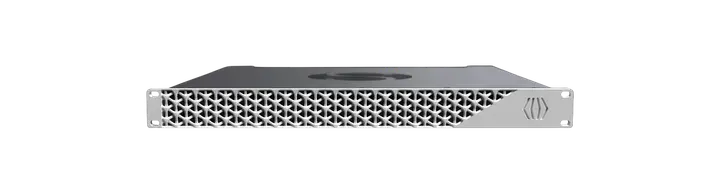
Sphere HSM, kriptografiyi birçok Secure Element'e, yani müdahaleye dayanıklı mikrodenetleyicilere dağıtır ve merkezi bir ana işlemci olmadan çalışır. Daha fazla performans isteyen, ek Secure Element'ler ekler; cihaz bu sırada yaklaşık 50 vat çeker ve fansız çalışır. IDEMIA, cihazları Fransa'da geliştirir ve yapılandırır, ayrıca onları kuantum sonrası yöntemlere göre hazırlar.

Kriptografi ve donanım güvenlik modülleri temel yetkinliğimizdir. Genç bir üründe belgelenmiş bilgileri üretici beyanlarından ayırır, uygulamalarınıza uygunluğunu kontrol eder ve projenizi seçimden işletime kadar yürütürüz.

Merkezi bir ana işlemci olmadan Secure Element'lerden oluşan matris
Masaüstü ve rack, 32SE'den 128SE'ye
Yaklaşık 50 vat, fansız, pil değişimi gerektirmeden
Üretici beyanına göre FIPS 140-3 Level 3, CMVP kaydı yok

Seriler ayrıntılı olarak

IDEMIA Sphere HSM

Sphere HSM, Eylül 2025'ten beri pazardadır ve anahtarları ile hesaplama işini Secure Element'lerden oluşan bir matrise dağıtır. Merkezi bir ana işlemci olmadan performans her ek bileşenle büyür ve birden fazla kiracı ayrı güvenlik alanlarında çalışır.

Cihaz görselini görüntüleyin

Modeller

IDEMIA Sphere HSM: Modeller
Secure Element'lerden oluşan matrisBir ana işlemci yerine birçok korumalı mikrodenetleyici
Ek Secure Element'lerle büyümeCihazdaki ek bileşenler sayesinde daha fazla performans
Güvenlik alanlarıBir cihazda ayrılmış kiracılar
Yük devretmeli kümeAktif cihazlar işletimi birbiri için devralır
Form faktörleri
Masaüstü cihaz, Rack cihazı
İşletim
Kendi veri merkeziniz, Bulut

Sertifikalar

  • Basın bülteninden üretici beyanına göre FIPS 140-3 Level 3
  • CMVP sertifika listesinde kayıt bulunamadı
  • PCI PTS, Common Criteria veya ANSSI hakkında bir bilgi bulunamadı

Özellikler

  • İşletimde yaklaşık 50 vat güç tüketimi
  • Fansız ve pil değişimi gerektirmeden
  • Kuantum sonrası yöntemlere göre tasarlanmış
  • Fransa'da geliştirilmiş ve orada önceden yapılandırılmış
  • Güvenlik alanları birden fazla kiracıyı ayırır

Üretici bilgileri

32SE'den 128SE'ye Sphere HSM form faktörleri

Seri, masaüstü cihazdan rack cihazına ve 32 Secure Element'ten 128 Secure Element'e kadar uzanır. İhtiyacınız olan kademe için ödeme yapar ve cihazı değiştirmeden daha sonra ek bileşenler eklersiniz.

Cihaz görselini görüntüleyin

Modeller

32SE'den 128SE'ye Sphere HSM form faktörleri: Modeller
32SE32 Secure Element ile belirtilen en küçük yapılandırma
128SE128 Secure Element ile belirtilen en büyük yapılandırma
Form faktörleri
Masaüstü cihaz, Rack cihazı
İşletim
Kendi veri merkeziniz, Bulut

Sertifikalar

  • Üretici beyanına göre FIPS 140-3 Level 3, CMVP kaydı yok

Özellikler

  • Küçük ortamlar için masaüstü cihaz
  • Sunucu kabini için rack cihazı
  • 32SE'den 128SE'ye kademeli büyüme
  • Seçenek olarak anahtarların soğuk depolanması
  • Yük devretmeli aktif küme

Üretici bilgileri

IDEMIA Sphere Cryptographic Library

Sphere Cryptographic Library, klasik yöntemleri ve kuantum sonrası yöntemleri tek bir kütüphanede toplar ve Temmuz 2025'te yayımlanmıştır. Algoritmalar CAVP programında doğrulanmıştır, IDEMIA ayrıca kuantum sonrası yöntemlere geçiş için bir danışmanlık hizmeti sunar.

Cihaz görselini görüntüleyin

Modeller

IDEMIA Sphere Cryptographic Library: Modeller
Klasik yöntemlerCAVP doğrulaması kapsamında
Kuantum sonrası yöntemlerCAVP doğrulaması kapsamında
Form faktörleri
Yazılım kütüphanesi
İşletim
Kendi veri merkeziniz, Bulut

Sertifikalar

  • CAVP programında doğrulanan algoritmalar, Temmuz 2025'te yayımlandı

Özellikler

  • Klasik yöntemler ve kuantum sonrası yöntemler tek bir kütüphanede
  • Algoritmalar CAVP programında doğrulandı
  • Temmuz 2025'te yayımlandı
  • Kuantum sonrası yöntemlere geçiş için üretici danışmanlığı

Üretici bilgileri

Uygun kademeyi nasıl bulursunuz

Seçimi dört soru belirler: yapılandırma kademesi, istenen sertifikasyon kanıtı, arayüzleriyle birlikte uygulamalar ve işletim modeli. Bunları bir çalıştayda netleştirir, her bilginin kanıtlanmış mı yoksa bir üretici beyanı mı olduğunu not ederiz.

Yapılandırma kademesi

Yapılandırma 32 Secure Element'ten 128 Secure Element'e kadar uzanır, bunu daha sonra ek bileşenlerle artırırsınız. Yükünüzü imza, anahtar üretimi ve şifreleme üzerinden bir kademeye çevirir ve sonraki büyümeyi de plana dahil ederiz.

Sertifikasyon kanıtı

IDEMIA, basın bülteninde FIPS 140-3 Level 3'ü belirtir, CMVP sertifika listesinde ise buna dair bir kayıt bulunamaz. PCI PTS, Common Criteria veya ANSSI hakkında bilgi mevcut değildir, bu yüzden denetim otoritenizin neyi kanıt olarak kabul ettiğini önceden kontrol ederiz.

Uygulamalar ve arayüzler

IDEMIA, uygulama olarak PKI ve sertifika otoritelerini, kod imzalamayı, kimlik ve erişim yönetimini, ödeme işlemlerini, veri şifrelemeyi, buluttaki anahtar yönetimini ve dijital kimlikleri belirtir. Programlama arayüzlerinin listesi henüz yayımlanmamıştır, bu yüzden her bağlantı öncesinde bunu üreticiyle netleştiririz.

İşletim modeli

Cihazı kendi veri merkezinizde veya bulutta işletirsiniz, buna nadiren kullanılan anahtarlar için soğuk depolama ve yük devretmeli aktif bir küme eklenir. Çözümün tamamı Alman veri merkezlerinde çalışır.

IDEMIA ile ilgili sunduklarımız

Cihazın etrafındaki işi sunarız: bilgilerin kontrolü, kademenin belirlenmesi, uygulamaların bağlanması, anahtar töreni ve izleme. Bir ekip danışmanlıktan işletime kadar size eşlik eder.

  • HSM Danışmanlığı ve Entegrasyonu

    Secure Element sayısını yükünüze göre belirler, güvenlik alanlarını kiracılarınıza göre yapılandırır, arayüzleri üreticiyle netleştirir ve anahtar törenini denetime uygun şekilde belgeleriz.

  • PQC Hazırlığı

    Hangi anahtarların ve protokollerin RSA ve ECC'ye dayandığını tespit ederiz, çünkü kuantum bilgisayarlar bu yöntemleri ileride kırabilir. Ardından Sphere Cryptographic Library'nin sizin kullanım senaryonuz için hangi kuantum sonrası yöntemleri kapsadığını kontrol ederiz.

  • Siber Güvenlik

    Cihazları işletimde izler, yönetim ve uygulamayı ayırır, rolleri ve kayıtları düzenli olarak kontrol eder ve olayları, güvenlik bildirimlerini toplayıp değerlendiren SIEM'inize bağlarız.

Standartlar ve kanıtlar

IDEMIA projelerinde seçimi ve belgeleri beş kural belirler. Üreticinin hangi beyanda bulunduğunu ve bunun için bugün hangi kanıtın mevcut olduğunu söyleriz.

Gereklilik / Gereken / OTOKO® sunuyor
GereklilikGerekenOTOKO® sunuyor
FIPS 140-3Tanımlı bir fiziksel koruma seviyesine sahip sertifikalı kripto modülleriBasın bülteninden üretici beyanına göre Level 3, CMVP kaydı bulunamadı
eIDAS 2.0Güven hizmeti sağlayıcısında sertifikalı imza oluşturma birimiIDEMIA, Sphere HSM'yi buna göre hazırlar, ancak bir QSCD onayı mevcut değildir
NIS2Önemli ve özellikle önemli kuruluşlar için risk yönetimi ve kanıtlarAnahtar deposu olarak Sphere HSM, kanıtları projede biz oluştururuz
DORAFinans sektöründe dayanıklı BT ve hizmet sağlayıcılara ilişkin kanıtlarYük devretmeli küme, işletimi ve kayıtları da birlikte belgeleriz
Cyber Resilience ActYaşam döngüsü boyunca dijital bileşenlere sahip güvenli ürünlerIDEMIA, yönetmeliğe uyumu belirtir, kanıtları sürüm başına kontrol ederiz

IDEMIA hakkında sıkça sorulan sorular

Sphere HSM, FIPS 140-3'e göre sertifikalı mı?

IDEMIA, pazara giriş basın bülteninde FIPS 140-3 Level 3'ü belirtir, CMVP sertifika listesinde ise buna dair bir kayıt bulunamaz. Bu yüzden bu bilgiyi üretici beyanı olarak ele alır ve ihalelerde kanıtlanmış sertifikasyonlardan ayrı şekilde belirtiriz.

Secure Element'lerden oluşan matris ne kazandırır?

Kriptografi, tek bir ana işlemci yerine birçok müdahaleye dayanıklı mikrodenetleyici üzerinde çalışır ve performans her ek bileşenle büyür. Cihaz yaklaşık 50 vat çeker, fansız çalışır ve pil değişimi gerektirmez.

Sphere HSM hangi arayüzleri sunar?

IDEMIA şimdiye kadar programlama arayüzlerinin bir listesini yayımlamadı, ancak uygulama olarak PKI, kod imzalama, erişim yönetimi, ödeme işlemleri ve buluttaki anahtar yönetimini belirtir. Arayüzleri bağlantıdan önce doğrudan üreticiyle netleştirir ve uygulamanızda test ederiz.

Sphere HSM'yi Avrupa'da işlettirebilir miyiz?

IDEMIA, cihazları Fransa'da geliştirir ve yapılandırır, işletim ise kendi veri merkezinizde veya bulutta gerçekleşir. Kritik altyapı işletmecileri ve düzenlemeye tabi sektörlerle çalışırız ve cihazları Alman veri merkezlerinde işletiriz.

“IDEMIA'ya genel bakış” hakkında ne bilmeliyiz?

Sphere HSM, kriptografiyi birçok Secure Element'e, yani müdahaleye dayanıklı mikrodenetleyicilere dağıtır ve merkezi bir ana işlemci olmadan çalışır. Daha fazla performans isteyen, ek Secure Element'ler ekler; cihaz bu sırada yaklaşık 50 vat çeker ve fansız çalışır. IDEMIA, cihazları Fransa'da geliştirir ve yapılandırır, ayrıca onları kuantum sonrası yöntemlere göre hazırlar. Kriptografi ve donanım güvenlik modülleri temel yetkinliğimizdir. Genç bir üründe belgelenmiş bilgileri üretici beyanlarından ayırır, uygulamalarınıza uygunluğunu kontrol eder ve projenizi seçimden işletime kadar yürütürüz.

OTOKO® “Uygun kademeyi nasıl bulursunuz” konusunda nasıl destek sağlar?

Seçimi dört soru belirler: yapılandırma kademesi, istenen sertifikasyon kanıtı, arayüzleriyle birlikte uygulamalar ve işletim modeli. Bunları bir çalıştayda netleştirir, her bilginin kanıtlanmış mı yoksa bir üretici beyanı mı olduğunu not ederiz.

“Yapılandırma kademesi” konusunda nelere dikkat etmeliyiz?

Yapılandırma 32 Secure Element'ten 128 Secure Element'e kadar uzanır, bunu daha sonra ek bileşenlerle artırırsınız. Yükünüzü imza, anahtar üretimi ve şifreleme üzerinden bir kademeye çevirir ve sonraki büyümeyi de plana dahil ederiz.

“Sertifikasyon kanıtı” hakkında ne bilmeliyiz?

IDEMIA, basın bülteninde FIPS 140-3 Level 3'ü belirtir, CMVP sertifika listesinde ise buna dair bir kayıt bulunamaz. PCI PTS, Common Criteria veya ANSSI hakkında bilgi mevcut değildir, bu yüzden denetim otoritenizin neyi kanıt olarak kabul ettiğini önceden kontrol ederiz.

OTOKO® “Uygulamalar ve arayüzler” konusunda nasıl destek sağlar?

IDEMIA, uygulama olarak PKI ve sertifika otoritelerini, kod imzalamayı, kimlik ve erişim yönetimini, ödeme işlemlerini, veri şifrelemeyi, buluttaki anahtar yönetimini ve dijital kimlikleri belirtir. Programlama arayüzlerinin listesi henüz yayımlanmamıştır, bu yüzden her bağlantı öncesinde bunu üreticiyle netleştiririz.

“İşletim modeli” konusunda nelere dikkat etmeliyiz?

Cihazı kendi veri merkezinizde veya bulutta işletirsiniz, buna nadiren kullanılan anahtarlar için soğuk depolama ve yük devretmeli aktif bir küme eklenir. Çözümün tamamı Alman veri merkezlerinde çalışır.

“IDEMIA ile ilgili sunduklarımız” hakkında ne bilmeliyiz?

Cihazın etrafındaki işi sunarız: bilgilerin kontrolü, kademenin belirlenmesi, uygulamaların bağlanması, anahtar töreni ve izleme. Bir ekip danışmanlıktan işletime kadar size eşlik eder.

OTOKO® “HSM Danışmanlığı ve Entegrasyonu” konusunda nasıl destek sağlar?

Secure Element sayısını yükünüze göre belirler, güvenlik alanlarını kiracılarınıza göre yapılandırır, arayüzleri üreticiyle netleştirir ve anahtar törenini denetime uygun şekilde belgeleriz.

“PQC Hazırlığı” konusunda nelere dikkat etmeliyiz?

Hangi anahtarların ve protokollerin RSA ve ECC'ye dayandığını tespit ederiz, çünkü kuantum bilgisayarlar bu yöntemleri ileride kırabilir. Ardından Sphere Cryptographic Library'nin sizin kullanım senaryonuz için hangi kuantum sonrası yöntemleri kapsadığını kontrol ederiz.

“Siber Güvenlik” hakkında ne bilmeliyiz?

Cihazları işletimde izler, yönetim ve uygulamayı ayırır, rolleri ve kayıtları düzenli olarak kontrol eder ve olayları, güvenlik bildirimlerini toplayıp değerlendiren SIEM'inize bağlarız.

OTOKO® “Standartlar ve kanıtlar” konusunda nasıl destek sağlar?

IDEMIA projelerinde seçimi ve belgeleri beş kural belirler. Üreticinin hangi beyanda bulunduğunu ve bunun için bugün hangi kanıtın mevcut olduğunu söyleriz.

Daha fazla bilgi edinmek istiyorsunuz

IDEMIA

IDEMIA Secure Transactions, Eylül 2025'te Sphere HSM ile donanım güvenlik modülleri pazarına girdi ve Secure Element'lerden oluşan bir matrise dayanır. Üreticinin verdiği bilgileri değerlendirir, uygulamalarınıza uygunluğunu kontrol eder ve kurulum ile işletimde size eşlik ederiz.

Müşterilerimiz

  • BYD
  • Canada Life
  • CBRE
  • Cherry
  • Commerzbank
  • Computacenter
  • Condor
  • Deutsche Bank
  • DLR
  • DS Smith Group IT
  • E.ON
  • EDEKA Zentralhandelsgesellschaft
  • exceet Card AG
  • Experis Manpower
  • Filtration Group
  • FINOM
  • Flughafen Kopenhagen
  • GEMA
  • GreenGot
  • HAPAG-LLOYD
  • Hitachi Power Europe
  • IBM Watson
  • IDEMIA
  • Kaiserwerther Diakonie
  • LEGIC
  • Lufthansa
  • MATICA FINTECH
  • Mercedes
  • Microsoft Azure
  • Microsoft
  • MINI
  • NDA
  • NIO
  • Novasep Holding SAS
  • NOVO
  • NTT DATA
  • Oiltanking GmbH
  • OTTO group
  • Phönix Gruppe
  • Poligrafico e Zecca dello Stato
  • Post Italia
  • Real Casa de la Moneda
  • RheinEnergie
  • SHELL COMPANY
  • Siemens
  • Thales Group
  • Thyssenkrupp
  • UniCredit
  • Uniklinik Darmstadt
  • Uniklinik Frankfurt
  • Uniklinik Gießen
  • Vodafone
  • Zurich Life
  • AB Enzymes
  • AOK
  • ATOM Stanz- und Schneidesysteme
  • AWS Cloud
  • Biotest AG
  • BMW
  • Bonprix Handelsgesellschaft
  • Bosch
  • Bremerhaven
  • Bundeswehr

İş Ortaklarımız

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

Erişilebilirlik

Görünümü ihtiyaçlarınıza göre ayarlayın.

Bu sayfa için henüz basit dil sürümü mevcut değil.

Ayarlar şu anda yalnızca bu ziyaret için geçerlidir. Ayarların kalıcı olarak kaydedilmesine Çerez ayarları bölümünden izin verebilirsiniz.














































