메뉴

문의하기
Logo
뉴스

IDEMIA Sphere HSM: 중앙 프로세서 대신 Secure Element

IDEMIA Secure Transactions는 2025년 9월 Sphere HSM으로 하드웨어 보안 모듈 시장에 진출했으며, Secure Element로 이루어진 매트릭스 구조를 채택합니다. 저희는 제조사의 발표를 객관적으로 정리하고, 귀사 애플리케이션에 대한 적합성을 검토하며, 설치와 운영을 함께합니다.

제품 체험하기
  • Secure Element 매트릭스
  • 32SE부터 128SE까지
  • 약 50와트
  • FIPS 140-3 Level 3 (제조사 발표)
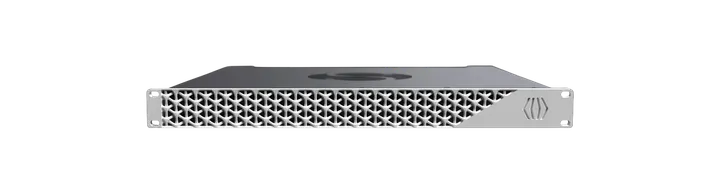
IDEMIA Sphere HSM
제품 이미지: IDEMIA

IDEMIA 한눈에 보기

Sphere HSM은 암호 연산을 다수의 Secure Element, 즉 변조 방지 마이크로컨트롤러에 분산하며, 중앙 프로세서 없이 작동합니다. 더 높은 성능이 필요하면 Secure Element를 추가하며, 이때 장비의 소비 전력은 약 50와트이고 팬 없이 작동합니다. IDEMIA는 프랑스에서 이 장비를 설계하고 구성하며, 양자내성 방식을 고려해 설계했습니다.

암호 기술과 하드웨어 보안 모듈은 저희의 핵심 역량입니다. 저희는 출시된 지 얼마 안 된 이 제품에서 입증된 정보와 제조사 발표를 구분하고, 귀사 애플리케이션에 대한 적합성을 검토하며, 귀사의 프로젝트를 선택 단계부터 운영까지 이끌어 갑니다.

중앙 프로세서 없는 Secure Element 매트릭스
데스크톱과 랙, 32SE부터 128SE까지
약 50와트, 팬 없음, 배터리 교체 불필요
FIPS 140-3 Level 3 (제조사 발표), CMVP 등재 없음

시리즈 상세 정보

IDEMIA Sphere HSM

Sphere HSM은 2025년 9월부터 시장에 나와 있으며, 키와 연산 작업을 Secure Element 매트릭스에 분산합니다. 중앙 프로세서가 없으므로 성능은 요소를 추가할 때마다 늘어나며, 여러 테넌트가 분리된 보안 도메인에서 작동합니다.

장비 이미지 보기

모델

IDEMIA Sphere HSM: 모델
Secure Element 매트릭스하나의 프로세서 대신 다수의 보호된 마이크로컨트롤러
추가 Secure Element를 통한 확장장비 내 추가 요소를 통한 성능 향상
보안 도메인한 장비에서 분리된 테넌트
장애 조치를 지원하는 클러스터활성 장비가 서로의 운영을 대신 수행
폼 팩터
데스크톱 장비, 랙 장비
운영
자체 데이터센터, Cloud

인증

  • 보도자료에 따른 FIPS 140-3 Level 3 (제조사 발표)
  • CMVP 인증 목록에서 확인되는 등재 없음
  • PCI PTS, Common Criteria, ANSSI 관련 정보 없음

특징

  • 운영 시 약 50와트의 소비 전력
  • 팬 없음, 배터리 교체 불필요
  • 양자내성 방식을 고려한 설계
  • 프랑스에서 설계 및 사전 구성
  • 보안 도메인을 통한 다중 테넌트 분리

제조사 정보

32SE부터 128SE까지의 Sphere HSM 형태

이 제품군은 데스크톱 장비부터 랙 장비까지, 32개의 Secure Element부터 128개의 Secure Element까지 제공됩니다. 귀사는 필요한 단계만큼만 비용을 지불하고, 이후 장비를 교체하지 않고도 요소를 추가할 수 있습니다.

장비 이미지 보기

모델

32SE부터 128SE까지의 Sphere HSM 형태: 모델
32SE32개의 Secure Element를 갖춘 최소 구성
128SE128개의 Secure Element를 갖춘 최대 구성
폼 팩터
데스크톱 장비, 랙 장비
운영
자체 데이터센터, Cloud

인증

  • FIPS 140-3 Level 3 (제조사 발표), CMVP 등재 없음

특징

  • 소규모 환경을 위한 데스크톱 장비
  • 서버랙을 위한 랙 장비
  • 32SE부터 128SE까지 단계별 확장
  • 선택 가능한 키 콜드 스토리지
  • 장애 조치를 지원하는 활성 클러스터

제조사 정보

IDEMIA Sphere Cryptographic Library

Sphere Cryptographic Library는 기존 방식과 양자내성 방식을 하나의 라이브러리로 묶었으며, 2025년 7월에 공개되었습니다. 이 알고리즘은 CAVP 프로그램의 인증을 받았으며, IDEMIA는 양자내성 방식 전환을 위한 컨설팅도 제공합니다.

장비 이미지 보기

모델

IDEMIA Sphere Cryptographic Library: 모델
기존 방식CAVP 인증 대상
양자내성 방식CAVP 인증 대상
폼 팩터
소프트웨어 라이브러리

운영
자체 데이터센터, Cloud

인증

  • CAVP 프로그램 인증 알고리즘, 2025년 7월 공개

특징

  • 하나의 라이브러리에 담긴 기존 방식과 양자내성 방식
  • CAVP 프로그램 인증 알고리즘
  • 2025년 7월 공개
  • 양자내성 방식 전환에 대한 제조사 컨설팅

제조사 정보

적합한 단계를 찾는 방법

선택은 네 가지 질문으로 결정됩니다: 확장 단계, 요구되는 인증 증빙, 인터페이스를 포함한 애플리케이션, 운영 모델입니다. 저희는 이를 워크숍에서 함께 정리하고, 각 정보가 입증된 것인지 제조사 발표인지를 기록합니다.

확장 단계

구성은 32개의 Secure Element부터 128개의 Secure Element까지 제공되며, 이후 요소를 추가해 확장할 수 있습니다. 저희는 서명, 키 생성, 암호화로 이루어진 귀사의 부하를 단계로 환산하고 향후 확장까지 함께 계획합니다.

인증 증빙

IDEMIA는 보도자료에서 FIPS 140-3 Level 3를 언급하지만, CMVP 인증 목록에서는 관련 등재가 확인되지 않습니다. PCI PTS, Common Criteria, ANSSI 관련 정보도 없으므로, 저희는 귀사의 감독기관이 어떤 증빙을 인정하는지 사전에 확인합니다.

애플리케이션과 인터페이스

IDEMIA는 활용 분야로 PKI와 인증기관, 코드 서명, ID 및 접근 관리, 결제, 데이터 암호화, 클라우드 키 관리, 디지털 신원을 제시합니다. 프로그래밍 인터페이스 목록은 아직 공개되지 않았으므로, 저희는 연동 전에 반드시 제조사와 함께 이를 확인합니다.

운영 모델

귀사는 장비를 자체 데이터센터 또는 클라우드에서 운영할 수 있으며, 자주 쓰지 않는 키를 위한 콜드 스토리지와 장애 조치를 지원하는 활성 클러스터도 갖출 수 있습니다. 전체 솔루션은 독일 데이터센터에서 운영됩니다.

저희가 IDEMIA와 관련해 제공하는 서비스

저희는 장비를 둘러싼 작업을 제공합니다. 정보 검증, 단계 설계, 애플리케이션 연동, 키 세리머니, 모니터링입니다. 하나의 팀이 컨설팅부터 운영까지 귀사와 함께합니다.

  • HSM 컨설팅 및 통합

    저희는 Secure Element의 수를 귀사의 부하에 맞게 설계하고, 보안 도메인을 귀사의 테넌트에 맞게 구성하며, 인터페이스를 제조사와 함께 확인하고, 키 세리머니를 감사에 대비해 문서화합니다.

    HSM 및 키 관리

  • PQC 전환 준비

    저희는 어떤 키와 프로토콜이 RSA와 ECC에 의존하는지 파악합니다. 양자 컴퓨터가 이후 이 방식을 무력화할 수 있기 때문입니다. 이어서 Sphere Cryptographic Library가 귀사의 사용 사례에서 어떤 양자내성 방식을 지원하는지 확인합니다.

    양자내성암호(PQC)

  • Cybersecurity

    저희는 운영 중인 장비를 모니터링하고, 관리와 애플리케이션을 분리하며, 역할과 로그를 정기적으로 점검하고, 이벤트를 보안 이벤트를 수집하고 평가하는 귀사의 SIEM으로 전달합니다.

    Cybersecurity

표준과 증빙 자료

IDEMIA 제품에서는 이 다섯 가지 요건이 선택과 문서를 결정합니다. 저희는 제조사가 어떤 정보를 제시하는지, 그리고 현재 이를 뒷받침하는 증빙이 무엇인지 알려 드립니다.

기준 / 요구 내용 / OTOKO®의 제공 내용
기준요구 내용OTOKO®의 제공 내용
FIPS 140-3정의된 물리적 보호 등급을 갖춘 인증된 암호 모듈보도자료에 따른 Level 3 (제조사 발표), CMVP 등재 확인 불가
eIDAS 2.0신뢰서비스 제공자의 인증된 서명 생성 장치IDEMIA는 Sphere HSM을 이에 맞추어 설계했으나 QSCD 확인은 아직 없음
NIS2중요 기관 및 특히 중요한 기관을 위한 위험 관리와 증빙키 저장소로서의 Sphere HSM, 증빙은 프로젝트에서 저희가 작성
DORA서비스 제공업체에 대한 증빙을 포함한 금융 부문의 IT 복원력장애 조치를 지원하는 클러스터, 운영과 로그도 함께 문서화
Cyber Resilience Act디지털 요소를 포함한 제품의 전체 수명 주기 보안IDEMIA는 해당 규정에 맞춘 설계를 언급하며, 저희는 버전별로 증빙을 확인

IDEMIA에 대한 자주 묻는 질문

관련 주제

더 알고 싶으신 주제

IDEMIA

IDEMIA Secure Transactions는 2025년 9월 Sphere HSM으로 하드웨어 보안 모듈 시장에 진출했으며, Secure Element로 이루어진 매트릭스 구조를 채택합니다. 저희는 제조사의 발표를 객관적으로 정리하고, 귀사 애플리케이션에 대한 적합성을 검토하며, 설치와 운영을 함께합니다.

고객 사례

파트너사

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

접근성

필요에 맞게 화면 표시를 조정하십시오.

이 페이지에는 아직 쉬운 표현 버전이 없습니다.

설정은 현재 이번 방문에만 적용됩니다. 쿠키 설정에서 영구 저장을 허용할 수 있습니다.















































