菜单

Logo
新闻中心

Utimaco HSM:经认证硬件中的密钥

Utimaco 在亚琛生产硬件安全模块,提供三条产品线:通用应用、支付业务和密钥管理。我们与您一起选择合适的系列,将其集成到您的应用中,并为您向后量子算法的迁移提供支持。

试用产品
  • FIPS 140-3 Level 3
  • Common Criteria EN 419 221-5
  • eIDAS QSCD
  • VS-NfD
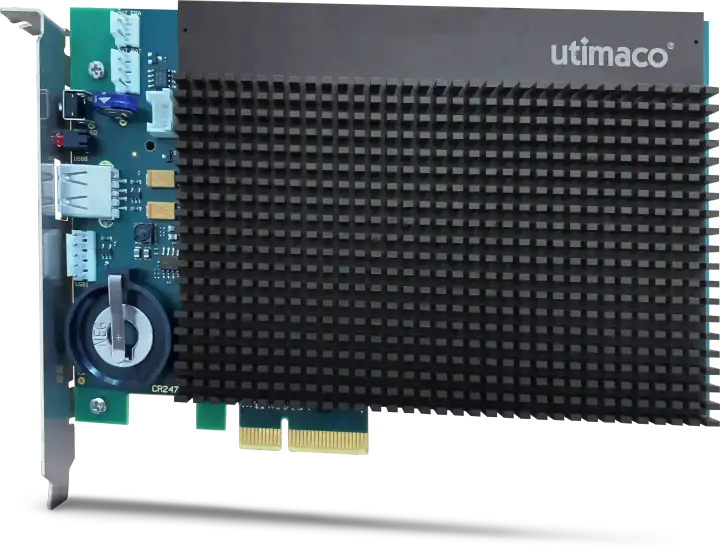
Utimaco u.trust General Purpose HSM Se 系列,PCIe 板卡形态
产品图片:Utimaco

Utimaco 概览

硬件安全模块在经过认证的设备内生成并存储密钥。密钥永远不会以明文形式离开这一边界,应用通过 PKCS#11、CNG 或 CXI 接口调用签名和解密功能。Utimaco 用一个平台覆盖通用应用、支付业务和密钥管理。

密码学和硬件安全模块是我们的核心能力。我们熟悉 Utimaco 的固件、容器隔离机制,以及 CryptoServer 与 u.trust 之间的迁移路径。作为 Trust as a Service 合作伙伴、经销商、EMEA 分销商和培训合作伙伴,我们一站式提供技术、许可和知识。

通用、支付、密钥管理
FIPS 140-3 Level 3, CMVP 5223
ML-KEM, ML-DSA, LMS, HSS, XMSS
一体机、PCIe 板卡、服务形式

OTOKO® 与 Utimaco

在 Utimaco 方面,我们的角色远不止于销售,我们是该厂商在全球范围内最大的合作伙伴之一。我们将四种角色整合于一身,从以服务形式交付到为您的团队提供培训。

Trust as a Service 合作伙伴

我们以服务形式交付 Utimaco 模块,包含运维、监控和有据可查的密钥仪式。

增值经销商

设备和许可附带规模设计、集成和支持,而不仅仅是单纯的交付。

EMEA 增值分销商

在 u.trust LAN Crypt 和 DiskEncrypt 方面,我们为欧洲、中东和非洲的合作伙伴提供供货和支持。

独家培训合作伙伴

Utimaco 的培训在全球范围内均由我们独家承办,从设备管理到密钥管理。

系列详解

u.trust General Purpose HSM Se 系列

Se 系列是当前的通用应用产品线,是 CryptoServer Se 型号的继任产品。它可在独立容器中隔离多达 31 个租户,并支持现场升级至后量子算法。

查看设备图片
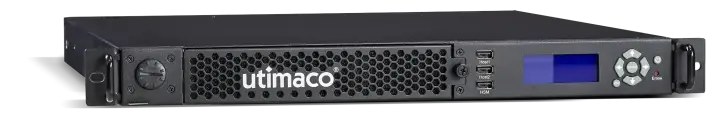
Utimaco u.trust General Purpose HSM,机架式设备形态
机架式设备产品图片:Utimaco

型号

u.trust General Purpose HSM Se 系列: 型号
Se100每秒 101 次 RSA-2048 运算
Se2k每秒 2,050 次 RSA-2048 运算
Se5k5,100 次运算,可选 8、16 或 31 个容器
Se15k每秒 15,000 次 RSA-2048 运算
Se40k40,000 次运算,可选 8、16 或 31 个容器
外形规格
LAN 设备, PCIe 板卡
运维
自有数据中心, General Purpose HSM as a Service, 可对接 AWS、Azure 和 Google Cloud

认证资质

  • FIPS 140-3 Level 3, CMVP 5223
  • FIPS 140-2 Level 3
  • Common Criteria
  • PCI PTS HSM v3

特性

  • 最多 31 个独立容器,每个容器拥有自己的 PKCS#11 分区
  • Quantum Protect 提供 ML-KEM、ML-DSA、LMS、HSS 和 XMSS
  • 另有面向 5G、区块链和双密钥加密的扩展包
  • 免费模拟器可在采购前进行测试
  • 可通过 CryptoServer SDK 开发自定义固件

厂商声明

u.trust General Purpose HSM CSe 系列

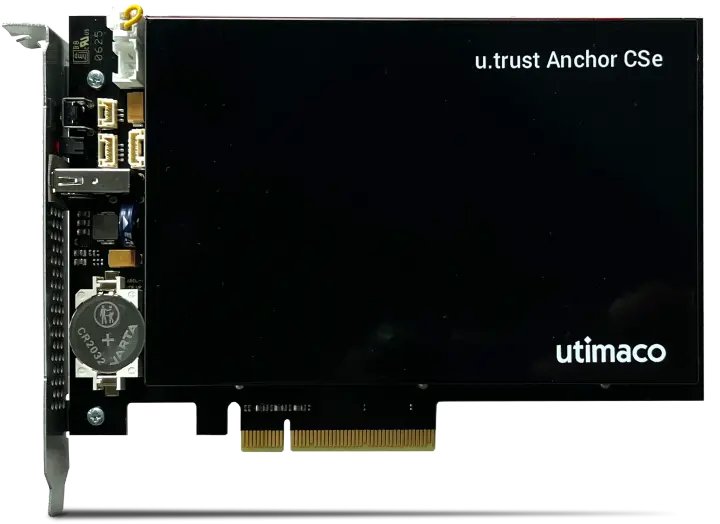
CSe 系列为 Se 产品线补充了最高级别的物理防护,于 2025 年 10 月推出。一旦有人打开外壳,主动防篡改传感膜就会立即清除密钥。

查看设备图片
Utimaco u.trust General Purpose HSM CSe 系列,PCIe 板卡形态
PCIe 板卡产品图片:Utimaco

型号

u.trust General Purpose HSM CSe 系列: 型号
CSe100每秒 101 次 RSA-2048 签名,一个容器
CSe2k每秒 2,050 次签名,四个容器
CSe5k5,100 次签名,可选 8、16 或 31 个容器
外形规格
LAN 设备, PCIe 板卡
运维
自有数据中心, 服务商托管

认证资质

  • FIPS 140-3 Level 4 认证进行中
  • PCI PTS HSM v3

特性

  • 主动防篡改传感膜,可立即清除密钥
  • 每秒最多 25,000 次 ECC 签名
  • 与 Se 系列相同的后量子算法
  • 提供模拟器和面向 eIDAS 配置的应用扩展包

厂商声明

CryptoServer General Purpose HSM

CryptoServer 拥有当今公共部门和信任服务所要求的各项认证,其中包括依据 EN 419 221-5 的 Common Criteria、eIDAS QSCD 和 VS-NfD。对于新项目,我们从一开始就将向 u.trust Se 系列的过渡纳入规划。

查看设备图片
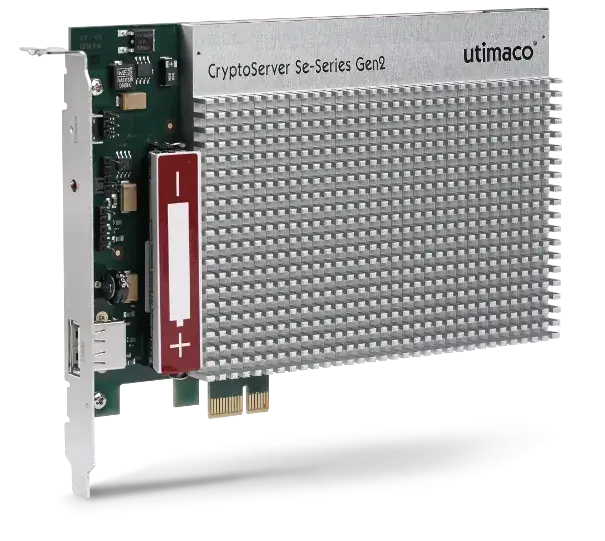
Utimaco CryptoServer General Purpose HSM,PCIe 板卡形态
PCIe 板卡产品图片:Utimaco

型号

CryptoServer General Purpose HSM: 型号
Se12适合小规模签名负载的入门型号
Se52适用于 PKI 环境的中等负载
Se500适用于信任服务的高负载
Se1500CryptoServer 系列中负载最高的型号
外形规格
LAN 设备 V5, PCIe 板卡
运维
自有数据中心, Trust as a Service
生命周期
生命周期于 2027 年 3 月终止,后续产品为 u.trust General Purpose HSM Se 系列

认证资质

  • FIPS 140-2 Level 3
  • 依据 EN 419 221-5 的 Common Criteria EAL4+
  • eIDAS QSCD
  • VS-NfD, EU RESTRICTED, NATO RESTRICTED

特性

  • CC eIDAS 应用扩展包,支持依据 EN 419 241-2 的远程签名
  • VS-NfD 应用扩展包,适用于涉密环境
  • PKCS#11、CNG 和 CXI 接口
  • 用于测试和开发的模拟器
  • 也可通过 Trust as a Service 提供

厂商声明

Atalla AT1000 Payment HSM

AT1000 在支付业务中保护 PIN、卡数据和密钥,并通过卡组织和监管机构对此提出的各项审查。发卡机构、收单机构和支付服务商可在自有数据中心运行,也可以服务形式使用。

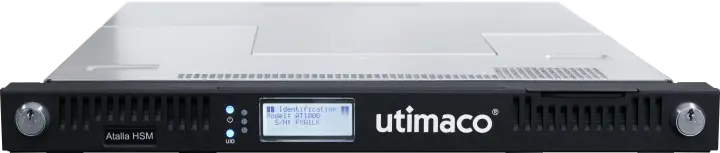
Utimaco Atalla AT1000 Payment HSM,机架式设备形态
机架式设备产品图片:Utimaco

型号

Atalla AT1000 Payment HSM: 型号
AT1000每秒最多 10,000 笔交易
AT1000 分区每个分区拥有独立的密钥和管理员
外形规格
LAN 设备
运维
自有数据中心, Payment HSM as a Service

认证资质

  • FIPS 140-3 Level 3
  • FIPS 140-2 Level 4(物理安全)
  • PCI PTS HSM v3
  • PCI PIN 和 PCI DSS

特性

  • 支持主密钥、密钥注入和固件的远程管理
  • 支持在一台设备上为多个租户分区
  • 免费模拟器用于集成测试
  • 也可作为 Payment HSM as a Service 提供

厂商声明

Enterprise Secure Key Manager

Enterprise Secure Key Manager 通过 KMIP 协议为数据库、存储和应用管理密钥,从而减轻硬件安全模块的管理负担。它可从虚拟实例扩展到内置硬件安全模块的一体化设备。

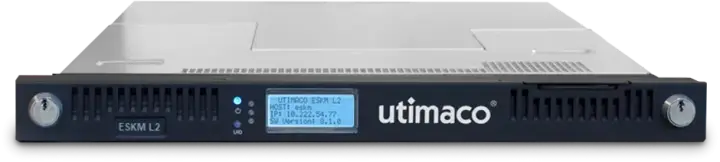
Utimaco Enterprise Secure Key Manager,机架式设备形态
机架式设备产品图片:Utimaco

型号

Enterprise Secure Key Manager: 型号
ESKM L1虚拟实例,FIPS 140-2 Level 1
ESKM L2适用于常规运行的 1U 设备
ESKM L3内置 General Purpose HSM 的 1U 设备
ESKM L4该系列中配置最高的型号
外形规格
虚拟实例, 1U 一体机
运维
自有数据中心, 虚拟化部署, 服务形式

认证资质

  • Common Criteria EAL2+
  • L1 型号通过 FIPS 140-2 Level 1 认证
  • FIPS 140-3 Level 2 认证进行中

特性

  • 支持 KMIP 1.0 至 2.1,可对接第三方系统
  • 每个集群支持超过两百万个密钥
  • 支持后量子算法
  • 也可作为 Enterprise Key Manager as a Service 提供

厂商声明

如何找到合适的系列

四个问题决定选型:所需的认证级别、每秒签名次数所代表的负载、您应用的接口,以及运维模式。我们在一次研讨会中厘清这些问题,并将结果记录在决策文件中。

认证级别

FIPS 140-3 Level 3 可满足一般情况,Level 4 则要求主动防篡改传感膜,常见于政府机构和关键基础设施运营方。对于信任服务,起作用的是依据 EN 419 221-5 的 Common Criteria,而非 FIPS。

负载与租户

各型号每秒 RSA 运算次数相差多达 400 倍,从 Se100 的 101 次到 Se40k 的 40,000 次。需要隔离多个应用的用户,可选择配备 8、16 或 31 个容器的型号。

接口

您的应用使用 PKCS#11、CNG 或 CXI 接口,密钥管理系统则使用 KMIP 协议。我们会事先在模拟器中检查,所选固件能否与您的数据库、PKI 或签名服务协同工作。

运维模式

您可以自行运维这些设备,也可以交由我们运维,或使用 Utimaco Trust as a Service。整套解决方案均在德国数据中心运行。

我们围绕 Utimaco 提供的服务

我们提供的不仅是设备本身,还有设备前后的整个链条:选型、集成、密钥仪式、监控和运维。一个团队为您提供从咨询到运维的全程支持。

  • 硬件安全模块咨询与集成

    我们确定合适的系列与规格,设置容器和分区,对接 PKCS#11 和 CNG,并以可审计的方式记录密钥仪式。

    HSM 与密钥管理

  • 后量子密码就绪

    我们梳理哪些密钥和协议依赖 RSA 和 ECC,并使用 Quantum Protect 固件规划向 ML-KEM 和 ML-DSA 的迁移。

    后量子密码学

  • 网络安全

    我们持续监控设备,将管理与应用分离,定期检查角色和日志,并将相关事件接入您的 SIEM。

    网络安全

标准与证明材料

在 Utimaco 项目中,这五项要求决定选型和文档编制。我们会告诉您哪个系列目前满足哪项要求,哪项认证仍在进行中。

标准项 / 要求 / OTOKO® 提供
标准项要求OTOKO® 提供
FIPS 140-3具备明确物理防护等级的经认证密码模块Se 系列达到 Level 3,CMVP 编号为 5223;CSe 系列的 Level 4 认证仍在进行中
Common Criteria EN 419 221-5面向信任服务的经认证签名模块CryptoServer 具备 EAL4+ 认证和 CC eIDAS 应用扩展包
PCI PTS HSM面向 PIN 和卡片密钥的经认证硬件Atalla AT1000 符合 v3 版本,另具备 PCI PIN 和 PCI DSS 认证
eIDAS信任服务提供商处的合格签名创建装置CryptoServer 作为 QSCD,支持依据 EN 419 241-2 的远程签名
BSI VS-NfD涉密信息许可,最高至 VS-NfD 级配备 VS-NfD 扩展包的 CryptoServer,也涵盖 EU 和 NATO RESTRICTED

关于 Utimaco 的常见问题

相关主题

您想进一步了解

Utimaco

Utimaco 在亚琛生产硬件安全模块,提供三条产品线:通用应用、支付业务和密钥管理。我们与您一起选择合适的系列,将其集成到您的应用中,并为您向后量子算法的迁移提供支持。

我们的客户

我们的合作伙伴

  • Microsoft
  • Microsoft Azure
  • Amazon AWS
  • Google Cloud
  • Thales Group
  • Arrow ECS
  • Vodafone
  • IBM
  • Veeam
  • Atlassian
  • JetBrains
  • NinjaOne
  • OPSWAT
  • Utimaco
  • Eviden

无障碍

根据您的需要调整页面显示。

本页面暂无简明语言版本。

当前设置仅对本次访问有效。您可以在 Cookie 设置中允许永久保存。