®
Cybersecurity / VS-NfD-Beratung
VS-NfD steht im Auftrag.Wir planen die Umsetzung.
Vom ersten Behördenauftrag bis zur bestehenden Sicherheitsumgebung: OTOKO® verbindet Anforderungen, technische Architektur und Betrieb. Mit kurzen Entscheidungswegen, direkten Ansprechpartnern und einem Team, das kurzfristig in Ihr Vorhaben einsteigen kann.
Auf dieser Seite
Eine Anforderung. Viele Entscheidungen.
Aus „müssen wir erfüllen“
wird „so gehen wir vor“.
Ein Auftrag mit VS-NfD-Bezug wirft schnell Fragen auf: Welche Systeme dürfen eingesetzt werden? Wie gelangen Dateien zum Projektteam? Und wer verantwortet den Betrieb?
Wir strukturieren diese Fragen mit Ihrer IT und den zuständigen Verantwortlichen. Statt mit einer Einkaufsliste beginnen wir mit dem Arbeitsablauf — und leiten daraus Architektur, Maßnahmen und die benötigten Nachweise ab.
Wir arbeiten ohne starre Projektstrukturen: Die passenden Fachleute kommen direkt mit Ihrem Team zusammen. Wir können kurzfristig mit der Bestandsaufnahme beginnen und den weiteren Umfang an neue Erkenntnisse anpassen. Erforderliche Prüfungen und Freigaben bleiben dabei Teil des Plans.
Der konkrete Auftrag gibt den Rahmen. Die anzuwendenden Vorgaben und Vereinbarungen klären wir zu Beginn. VS-NfD, NATO RESTRICTED und EU RESTRICTED sind getrennt zu betrachten.
Was Sie bei uns beauftragen
Von der Anforderung
bis zum Arbeitsalltag.
Vier Arbeitsfelder, ein abgestimmtes Zielbild. Sie können klein beginnen und bei Bedarf weitere Fachleute einbeziehen. Direkte Abstimmung und kurze Entscheidungswege helfen uns, auch kurzfristig auf neue Anforderungen zu reagieren.
Anforderungen verstehen.
Wir betrachten Auftrag, Beteiligte und die vorgesehenen Arbeitsabläufe: Welche Informationen kommen an, wo werden sie bearbeitet und an wen werden Ergebnisse weitergegeben? Daraus grenzen wir den zu schützenden Bereich ab.
Anforderungsübersicht & abgegrenzter Informationsverbund
Die Umgebung planen.
Arbeitsplätze, Netze, Identitäten und Datenwege müssen gemeinsam funktionieren. Wir entwickeln ein Zielbild, prüfen vorhandene Systeme und beschreiben die Trennung zu Ihrer übrigen IT — einschließlich Administration und Wiederherstellung.
Zielarchitektur & priorisierter Maßnahmenplan
Den Schutz umsetzen.
Dateien, Endgeräte und mobile Datenträger benötigen unterschiedliche Schutzmaßnahmen. Wir unterstützen bei der Auswahl geeigneter Lösungen und ihrer Integration. Maßgeblich bleiben Produktversion, aktueller Zulassungsumfang und Einsatzbedingungen.
Konfigurierte Lösungen & dokumentierte Funktionstests
Den Betrieb vorbereiten.
Ein technisches Konzept muss im Alltag tragfähig sein. Gemeinsam legen wir Zugriffe, Änderungswege, Sicherungen, Störungsabläufe und Zuständigkeiten fest. Ihr Team erhält die vereinbarte Dokumentation und eine strukturierte Übergabe.
Betriebsunterlagen & Wissenstransfer
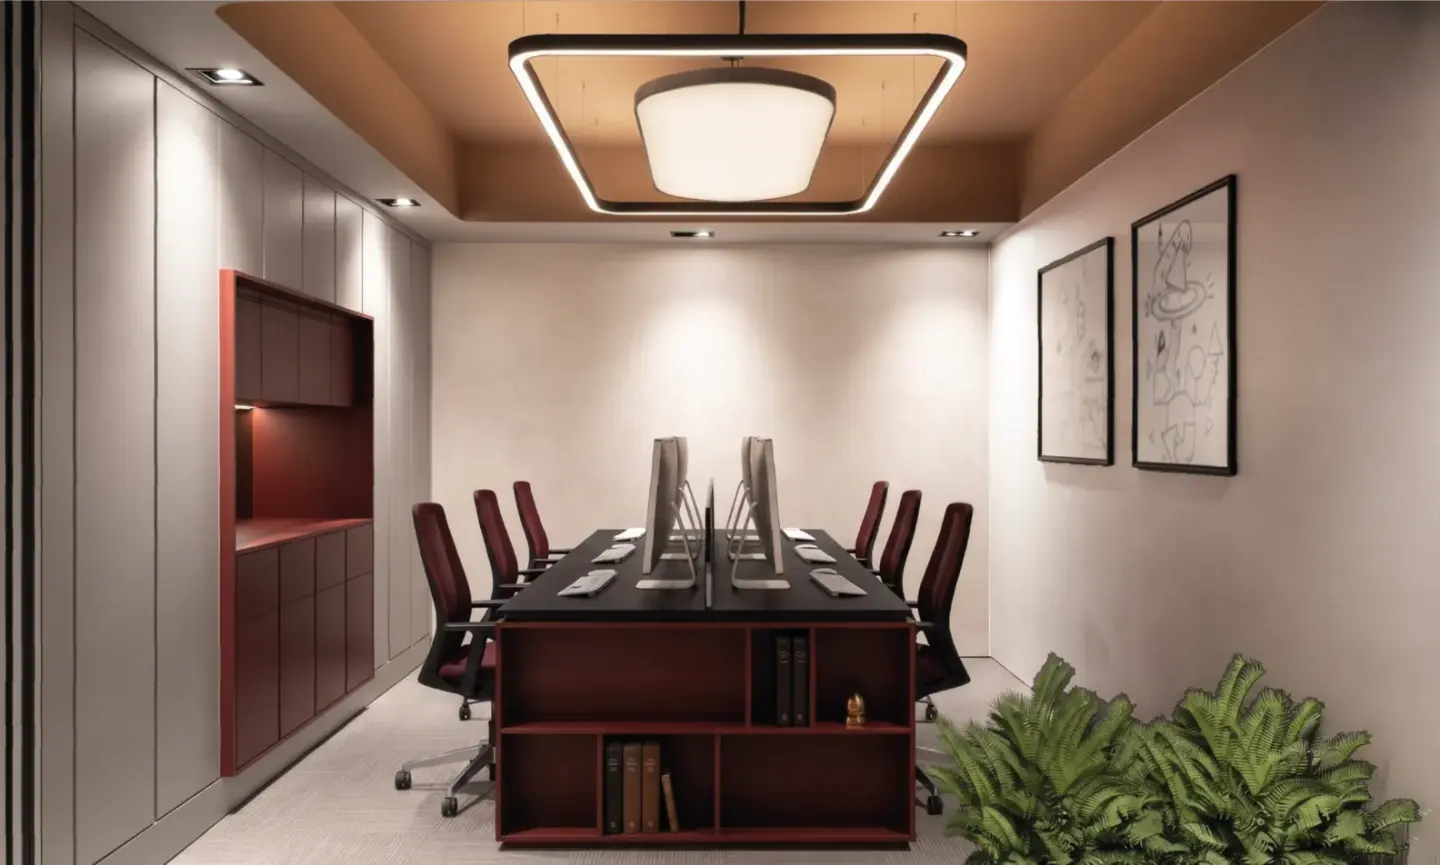 Eigene Aufnahme / OTOKO® Köln
Beispielhaftes Projektszenario
Ihr Projektteam soll
loslegen können.
Ein mittelständischer Zulieferer soll künftig eingestufte Projektunterlagen bearbeiten. Bisher arbeiten die beteiligten Teams in der allgemeinen Unternehmens-IT.
- 01
Den Bereich abgrenzen.
Wir erfassen Personen, Geräte, Dokumentenwege und Schnittstellen. Gemeinsam definieren wir, was zum Projektbereich gehört und welche Verbindungen erforderlich sind.
- 02
Den Arbeitsablauf erproben.
An einem Pilotarbeitsplatz werden Zugriffe, Verschlüsselung und Dateiaustausch zunächst mit nicht eingestuften Testdaten durchgespielt.
- 03
Kontrolliert übergeben.
Konfiguration, Tests und Zuständigkeiten werden dokumentiert. Die erforderlichen Entscheidungen der verantwortlichen Stellen bleiben Voraussetzung für den vorgesehenen Einsatz.
Technische Bausteine
Nicht nur verschlüsseln.
Das Zusammenspiel planen.
Die Auswahl folgt Ihrem Schutzbedarf und den geltenden Einsatzbedingungen. Reguläre Unternehmenslösungen und zugelassene VS-Varianten werden dabei ausdrücklich unterschieden.
Dateien & Endgeräte.
u.trust LAN Crypt für Datei- und Ordnerverschlüsselung sowie DiskEncrypt für Festplattenverschlüsselung: Wir betrachten Berechtigungen, Schlüsselverwaltung, Integration und Wiederherstellungsprozesse.
Dateiverschlüsselung kennenlernen Festplattenverschlüsselung kennenlernen
Mobil. Und kontrolliert.
Kobra Drive VS und Kobra Stick VS können Bausteine für den mobilen Datenaustausch sein. Wir prüfen mit Ihnen Produkteignung, Übergabe und den Umgang mit den Datenträgern.
Externe Datenträger kennenlernen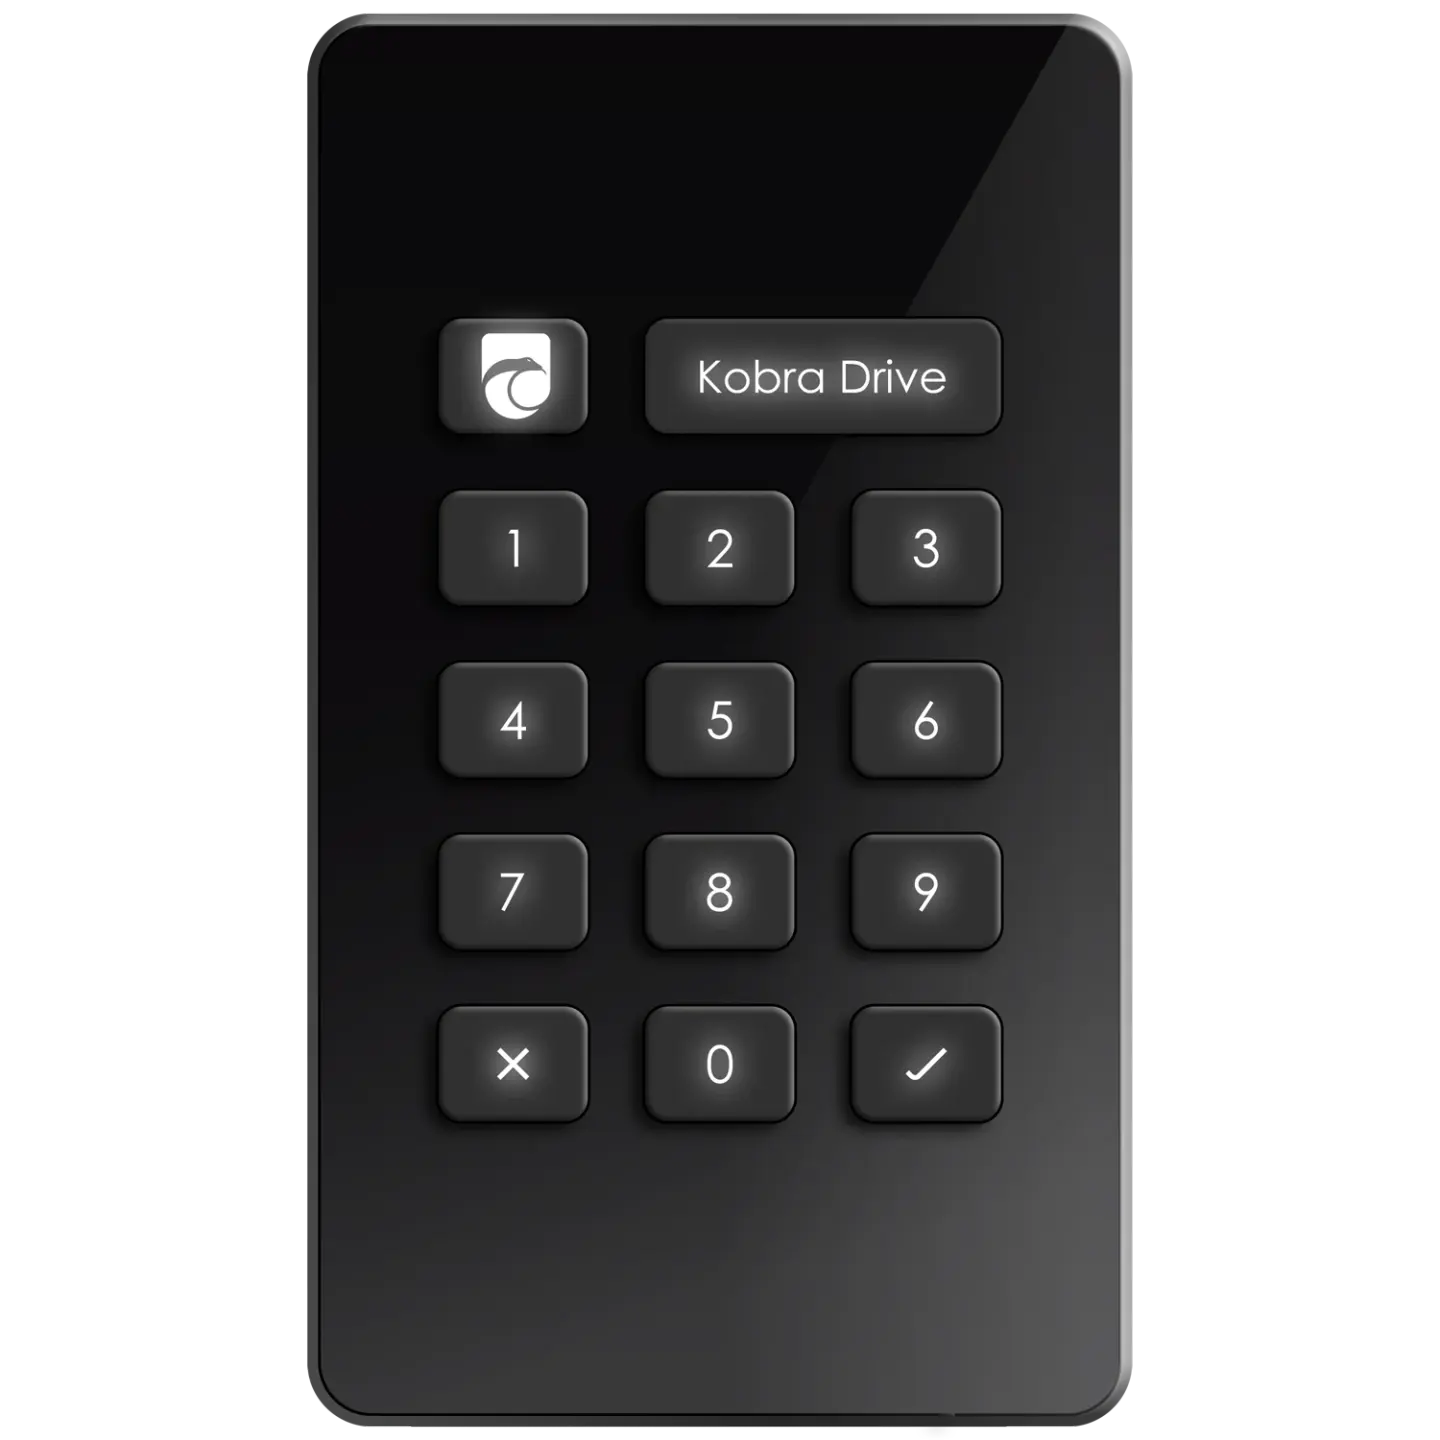
Produktzulassungen gelten für definierte Versionen und Konfigurationen. Den aktuellen Status und die jeweiligen Einsatzbedingungen prüfen wir vor einer Empfehlung. Eine Produktzulassung ist keine pauschale Freigabe Ihrer gesamten Umgebung.
Unser Portfolio im Zusammenhang
Die passenden Bausteine.
Für Ihren gesamten Ablauf.
Von Verschlüsselung über Dateiprüfung bis zur Integration: Hier sehen Sie, welchen Beitrag unsere Lösungen leisten können. Die Kennzeichnung unterscheidet produktbezogene Prüfung, ergänzende Sicherheit und gesondert zu bewertende Optionen.
01Arbeitsplätze & FestplattenverschlüsselungUtimaco DiskEncrypt
Für Notebooks und Arbeitsstationen planen wir Verschlüsselung, Anmeldung, Geräteausgabe und Wiederherstellung gemeinsam. Entscheidend ist nicht nur, ob ein ausgeschaltetes Gerät geschützt ist: Auch Benutzerwechsel, Administration, Defekt und Ausscheiden eines Mitarbeiters müssen beherrschbar bleiben.
Leistung im DetailProdukteignung für VS-NfD prüfen
- Passende Standard- oder VS-Ausführung auswählen
- Pilot, Rollout und Gerätewechsel vorbereiten
- Wiederherstellung und administrative Rollen testen
Ein geschützter Datenträger schützt nicht automatisch eine angemeldete Sitzung. Systemhärtung und organisatorische Maßnahmen bleiben Teil der Planung.
02Dateiablagen & ProjektberechtigungenUtimaco u.trust LAN Crypt
Projektunterlagen sollen nur den vorgesehenen Personen zugänglich sein. Wir strukturieren Ablagen, Gruppen und Verschlüsselungsrichtlinien und planen die Schlüsselverwaltung. Dabei werden Zusammenarbeit, Stellvertretung und der Wechsel zwischen Projekten von Anfang an berücksichtigt.
Leistung im DetailProdukteignung für VS-NfD prüfen
- Dateibestände und Benutzergruppen zuordnen
- Rollen- und Schlüsselmodell in die IT integrieren
- Projektwechsel und Entzug von Zugriffsrechten erproben
Die VS-Eignung wird anhand der konkreten Version und Einsatzbedingungen bewertet. Eine normale Unternehmenslizenz ist nicht automatisch die passende VS-Konfiguration.
03Mobile Daten & geregelte ÜbergabenKobra Drive VS · Kobra Stick VS
Vom kompakten USB-Speicher bis zum externen Laufwerk für größere Datenmengen: Wir wählen mit Ihnen die passende Ausführung aus und planen Ausgabe, berechtigte Empfänger, Transport und Rücknahme. Smartcards, PIN-Verwaltung und Inventarisierung werden in den betrieblichen Ablauf eingebunden.
Leistung im DetailAktuellen Zulassungsnachweis prüfen
- Drive oder Stick nach Schnittstelle und Datenmenge auswählen
- Smartcards, Benutzer und administrative Zuständigkeiten festlegen
- Verlust, Rückgabe und Wiederverwendung als Prozess beschreiben
Der aktualisierte Kobra-Zulassungsnachweis wird vor einem eingestuften Einsatz abgeglichen. Ein verschlüsseltes Medium allein schafft noch keinen zulässigen Austauschprozess.
04Dateieingänge & Malware-PrüfungOPSWAT MetaDefender · File Scanning & CDR
Lieferantendateien, Archive und Dokumente durchlaufen eine definierte Verarbeitung, bevor sie in eine Zielanwendung übernommen werden. Wir integrieren Multiscanning, Inhaltsbereinigung und gegebenenfalls DLP mit Quarantäne, Freigabe und Protokollierung. Welche Module eingesetzt werden, richtet sich nach Dateitypen und Integrationsbedarf.
Leistung im DetailErgänzende Sicherheitsfunktion
- Prüf- und Freigabepunkt im Datenweg bestimmen
- Dateitypen, Richtlinien und Fehlerfälle konfigurieren
- Lokale Analyse und zulässige Updatewege planen
OPSWAT ist hier eine ergänzende Schutzkomponente, kein pauschal zugelassener VS-Domänenübergang. Eingestufte Dateien werden nicht ungeprüft an Cloud-Engines oder externe Analyseanbieter übertragen. Verschlüsselte Inhalte benötigen einen zulässigen Entschlüsselungsprozess.
05Schlüsselmanagement, HSM & PKIUtimaco · Thales · weitere HSM-Plattformen
Wo Anwendungen, Zertifikatsdienste oder zentrale Signaturprozesse eigene Schlüssel verwenden, unterstützen wir bei HSM-Auswahl, PKI-Integration und Betriebsorganisation. Dazu gehören Rollen, Schlüsselzeremonien, Sicherung und Wiederanlauf. Ein HSM wird dort eingeplant, wo es technisch und fachlich begründet ist.
Leistung im DetailArchitekturbaustein nach Einsatzbedarf
- Anwendung, Schnittstellen und Schlüsselverwendung erfassen
- PKI, Rollen und Vier-Augen-Abläufe integrieren
- Sicherung und Wiederherstellung der Schlüsselprozesse testen
FIPS- oder Common-Criteria-Nachweise ersetzen keine gegebenenfalls erforderliche VS-Zulassung. Auch ein HSM ist nicht grundsätzlich für jeden VS-NfD-Arbeitsplatz erforderlich.
06Netztrennung, Identitäten & IntegrationOTOKO® Systemintegration & Enterprise
Wir grenzen Projektbereiche von der allgemeinen Unternehmens-IT ab und beschreiben notwendige Verbindungen. Benutzeridentitäten, administrative Zugriffe und Schnittstellen zu Fachsystemen werden als zusammenhängender Datenweg geplant. Auch Dienstleister und Fernwartung müssen in dieses Zielbild passen.
Leistung im DetailUmgebung projektspezifisch planen
- Netzzonen, Identitäten und Verantwortlichkeiten zuordnen
- Notwendige Verbindungen und Schnittstellen dokumentieren
- Administration, Monitoring und Änderungswege abgrenzen
Ein VLAN oder eine Firewall allein ist kein vollständiges Schutzkonzept. Für Transport und Fernzugriff werden die jeweils erforderlichen Produkte und Verfahren gesondert ausgewählt.
07Betriebsplattform, Backup & WiederanlaufOn-Premises · Private Cloud · getrennte Dienste
Wir planen Rechenleistung, Speicher, Sicherung und Wiederherstellung passend zum abgegrenzten Bereich. Eigene Infrastruktur, dedizierte Plattformen und von eingestuften Daten getrennte Cloud-Dienste werden anhand Ihrer Anforderungen betrachtet. Vorhandene Azure- oder Telekom-T-Cloud-Umgebungen können als angrenzende Systeme in die Planung einfließen.
Leistung im DetailEignung der gesamten Plattform bewerten
- Verarbeitung, Sicherung und Administration getrennt betrachten
- Verfügbarkeit und Wiederherstellungsziele abstimmen
- Testwiederherstellung und dokumentierte Übergabe vorbereiten
Deutschland als Standort oder ein souveränes Cloud-Angebot bedeutet keine automatische VS-NfD-Eignung. Ein generischer Cloud-Service wird hier nicht als freigegebene VS-Verarbeitung angeboten.
08Fachanwendungen, Portale & KISoftwareentwicklung · APIs · Daten & KI
Wir passen Anwendungen an definierte Sicherheitsgrenzen an: beispielsweise Dokumentenabläufe, Freigaben und die Anbindung eines DMS oder ERP. Für nicht eingestufte Projektinformationen können Automatisierung und interne KI-Assistenten ergänzend betrachtet werden. Änderungen werden zunächst mit geeigneten Testdaten erprobt.
Leistung im DetailOption nur nach gesonderter Bewertung
- Fachprozesse, Datenzugriffe und externe Abhängigkeiten aufnehmen
- Schnittstellen und dokumentierte Freigabeschritte entwickeln
- Automatisierung oder RAG zunächst mit nicht eingestuften Daten testen
Eine lokale KI oder ein europäisches Modell ist nicht automatisch für Verschlusssachen geeignet. Die Verarbeitung eingestufter Inhalte wird nicht als vorhandene Freigabe behauptet.
09Sicherheitsprüfung & belastbarer BetriebPentesting · Wartung · Level-1–3-Support
Wir ergänzen die Umsetzung um vereinbarte Konfigurationsprüfungen, Funktionstests und autorisierte Penetrationstests. Nach der Übergabe können Wartung und Support für die betreuten Lösungen vereinbart werden. Insbesondere bei Utimaco verbinden wir Installation und Inbetriebnahme mit den vereinbarten Supportleistungen.
Leistung im DetailLeistungsumfang und Zugriffe vereinbaren
- Testumfang, Testdaten und erlaubte Zugriffe abstimmen
- Befunde priorisieren und Korrekturen nachprüfen
- Patch-, Störungs- und Wiederanlaufverfahren festhalten
Ein Penetrationstest ist keine behördliche Freigabe. Supportzugriffe und die Weitergabe von Diagnoseinformationen benötigen einen zum Schutzbereich passenden Prozess.
10Krypto-Agilität & langfristige PlanungPost-Quanten-Kryptografie mit OTOKO®
Bei Informationen mit langer Schutzdauer betrachten wir zusätzlich kryptografische Abhängigkeiten und spätere Umstellungswege. Ein Krypto-Inventar macht sichtbar, wo Zertifikate, Schlüssel, Protokolle und Anwendungen zusammenwirken. Daraus entsteht eine priorisierte Roadmap statt eines ungeplanten Produktwechsels.
Leistung im DetailWeiterentwicklung separat bewerten
- Kryptografische Verfahren und Abhängigkeiten inventarisieren
- Technische Tests in einer getrennten Umgebung planen
- Migrationsschritte und Freigabepunkte dokumentieren
Neue PQC-Funktionen eines Produkts dürfen nicht automatisch in einer bestehenden VS-Konfiguration aktiviert werden. Zulassung und zulässiger Betriebsumfang bleiben maßgeblich.
Welche Ausgangslage passt zu Ihnen?
Sieben Möglichkeiten.
Ihr Weg wird konkret.
Diese Szenarien sind Planungsoptionen, keine vorab freigegebenen Komplettsysteme. Sie zeigen, wie wir vorhandene Lösungen zu einem passenden Vorhaben verbinden können — vom ersten Arbeitsplatz bis zur dedizierten Umgebung.
01Der erste VS-NfD-ArbeitsplatzFür kleinere Unternehmen und den Einstieg in einen konkreten Auftrag.
- Abgegrenzter Arbeitsplatz
- Geschützte Ablage
- Geregelte Übergabe
Ein kleines Projekt benötigt nicht automatisch eine neue Gesamtinfrastruktur. Als Planungsoption betrachten wir einen klar abgegrenzten Arbeitsplatz, passende Verschlüsselung und einen dokumentierten Weg für eingehende und ausgehende Unterlagen. Wir prüfen, welche Verbindungen wirklich benötigt werden und ob ein stärker isolierter Aufbau sinnvoll ist.
Mögliche Bausteine
- DiskEncrypt
- Gegebenenfalls LAN Crypt
- Kobra Drive VS oder Stick VS nach Eignungsprüfung
Das klären wir zuerst
Welche Daten müssen verarbeitet werden? Wer arbeitet damit? Wie erfolgen Updates, Sicherungen und die Übergabe an den Auftraggeber?
Damit arbeiten Sie weiter
Ein nachvollziehbarer Pilotaufbau mit dokumentierten Grenzen, Funktionstests und offenen Freigabepunkten.
Dieses Szenario besprechen02Eine geschützte Zone für das ProjektteamFür mehrere Mitarbeitende, gemeinsame Ablagen und wiederkehrende Projektarbeit.
- Berechtigte Projektgruppe
- Getrennter Projektbereich
- Gemeinsamer Betriebsprozess
Wenn mehrere Personen parallel arbeiten, werden Ablage, Zugriffssteuerung und Administration zum gemeinsamen System. Wir planen Rollen und verschlüsselte Projektverzeichnisse, prüfen die Netzanbindung und regeln den Eintritt und Austritt von Teammitgliedern. Die allgemeine Unternehmens-IT wird als angrenzende Umgebung ausdrücklich mit betrachtet.
Mögliche Bausteine
- DiskEncrypt und LAN Crypt
- Identitäten und Netztrennung
- Backup und Monitoring im passenden Schutzbereich
Das klären wir zuerst
Welche Teamrollen gibt es? Welche Projektbereiche müssen getrennt bleiben? Wer kann Berechtigungen ändern oder Daten wiederherstellen?
Damit arbeiten Sie weiter
Ein übertragbares Projektzonen-Konzept mit Rollenmodell, Pilot und abgestimmtem Rollout.
Dieses Szenario besprechen03Mobile Arbeit und Homeoffice prüfenFür Teams mit standortübergreifender Zusammenarbeit oder mobilen Aufgaben.
- Geeigneter Standort
- Geprüfter Zugriff
- Definierte Arbeitsumgebung
Wir prüfen zunächst, ob und unter welchen Bedingungen mobiles Arbeiten im konkreten Auftrag vorgesehen werden kann. Danach betrachten wir das Endgerät, die Arbeitsumgebung, den Datenzugang und mögliche Transportwege. Ein nicht verbundener Arbeitsplatz mit geregelter Medienübergabe und ein angebundener Fernarbeitsplatz sind unterschiedliche Optionen und benötigen jeweils eine eigene Bewertung.
Mögliche Bausteine
- Endgeräteverschlüsselung
- Geeigneter Übertragungs- oder Medienprozess
- Verlust- und Wiederanlaufszenario
Das klären wir zuerst
Welche Vereinbarungen gelten für den Standort? Welche Kommunikationswege sind zulässig? Wie werden Geräte und Datenträger außerhalb des Büros behandelt?
Damit arbeiten Sie weiter
Eine begründete Entscheidung zu möglichen Arbeitsformen und den jeweils erforderlichen Maßnahmen — keine pauschale Homeoffice-Freigabe.
Dieses Szenario besprechen04Dateien kontrolliert übernehmen und übergebenFür Zulieferer, technische Dokumentation und den Austausch mit Projektpartnern.
- Definierter Eingang
- Prüfung und Freigabe
- Festgelegte Zielablage
Wir beschreiben den Datenweg vom Absender bis zur Zielanwendung einschließlich Quarantäne, zuständiger Freigabe und Rückweisung. OPSWAT kann als ergänzende Datei- und Inhaltsprüfung eingebunden werden, soweit der geplante Einsatz geeignet ist. Ob eine Datei bereits eingestuft ist, wo sie verarbeitet werden darf und welche Ergebnisse weitergegeben werden dürfen, wird vor der technischen Integration geklärt.
Mögliche Bausteine
- OPSWAT File Scanning und CDR nach Bedarf
- Freigabe- und Protokollierungsprozess
- Geeignete Verschlüsselung und Datenträger
Das klären wir zuerst
Wo liegt die Sicherheitsgrenze? Darf eine Datei an diesem Punkt geöffnet werden? Werden Analyse- und Updateverbindungen nach außen benötigt?
Damit arbeiten Sie weiter
Eine dokumentierte Transferarchitektur mit zulässigen Verarbeitungsschritten und gemeinsam getesteten Fehlerfällen.
Dieses Szenario besprechen05Eine dedizierte Umgebung aufbauenFür größere Teams und Organisationen mit höherem Integrations- und Verfügbarkeitsbedarf.
- Projektinfrastruktur
- Abgegrenzte Administration
- Getesteter Wiederanlauf
Bei umfangreicheren Vorhaben planen wir Arbeitsplätze, Server, Ablagen, Identitäten und Sicherungen als zusammenhängende Umgebung. Ein eigener Aufbau im Rechenzentrum oder eine dedizierte Plattform wird anhand der konkreten Vorgaben bewertet. PKI und HSM können hinzukommen, wenn die Anwendungen und Schlüsselprozesse sie benötigen.
Mögliche Bausteine
- Netz- und Plattformarchitektur
- Datei- und Endgeräteverschlüsselung
- Optional PKI und HSM
Das klären wir zuerst
Welche Systeme bilden den Informationsverbund? Welche Dienstleister wirken mit? Wie bleiben Administration, Sicherung und Notbetrieb innerhalb der festgelegten Grenzen?
Damit arbeiten Sie weiter
Ein dokumentiertes Zielbild mit Umsetzungsplan, Pilot und nachvollziehbarer Betriebsübergabe.
Dieses Szenario besprechen06Eine bestehende Umgebung weiterentwickelnFür gewachsene Installationen, Produktwechsel und auslaufende Betriebsgrundlagen.
- Bestand bewerten
- Änderung erproben
- Kontrolliert migrieren
Wenn Geräte, Betriebssysteme oder Verschlüsselungslösungen abgelöst werden, betrachten wir nicht nur die neue Version. Richtlinien, Schlüssel, vorhandene Daten, externe Verbindungen und Betriebsunterlagen müssen mitgeführt werden. Wir planen Migration und Rückfallweg und halten fest, welche Änderungen erneut bewertet werden müssen.
Mögliche Bausteine
- Versions- und Konfigurationsabgleich
- Migrationspilot und Wiederherstellungstests
- Aktualisierte Betriebsunterlagen
Das klären wir zuerst
Welche Änderungen sind im vorhandenen Betriebsrahmen abgedeckt? Welche Abhängigkeiten und Nachweise müssen angepasst werden?
Damit arbeiten Sie weiter
Ein priorisierter Modernisierungsplan mit dokumentierten Prüfpunkten vor der Umschaltung.
Dieses Szenario besprechen07Partner und Unterauftragnehmer einbindenFür arbeitsteilige Projekte und unterschiedliche Organisationen in der Lieferkette.
- Auftrag und Rollen
- Definierte Partnerzugriffe
- Nachvollziehbare Übergaben
Wir betrachten die technischen Übergabepunkte und Zuständigkeiten zwischen den beteiligten Organisationen. Welche Personen benötigen Zugriff, welche Unterlagen müssen übertragen werden und wer betreibt die beteiligten Komponenten? Daraus leiten wir technische Grenzen und nachvollziehbare Übergaben ab; erforderliche vertragliche Abstimmungen verbleiben bei den zuständigen Beteiligten.
Mögliche Bausteine
- Projekt- und Berechtigungskonzept
- Geeignete Austauschprozesse
- Abgegrenzte Wartungs- und Supportzugriffe
Das klären wir zuerst
Welche Partner sind tatsächlich einzubeziehen? Welche Informationen dürfen den jeweiligen Bereich verlassen? Wer dokumentiert Änderungen und Rückgaben?
Damit arbeiten Sie weiter
Eine abgestimmte Schnittstellen- und Zuständigkeitsübersicht als Grundlage für die technische Zusammenarbeit.
Dieses Szenario besprechenSo können Sie mit uns starten
Ein klarer Auftrag.
Ein greifbares Ergebnis.
Diese Arbeitsumfänge sind Ausgangspunkte, keine starren Pakete. Wir steigen dort ein, wo Sie uns brauchen, und stellen das Team passend zur Aufgabe zusammen. Ein kurzfristiger Beratungsstart ist möglich; Produkte, Mitwirkung und erforderliche Entscheidungen werden im Angebot konkretisiert.
Standort bestimmen
Kurzfristig Klarheit gewinnen: Wir starten mit Ihren vorhandenen Informationen, ordnen offene Fragen direkt mit den Verantwortlichen und erstellen einen priorisierten Maßnahmenplan.
Bestandsaufnahme + nächste Entscheidungen
Umfang besprechenLösung erproben
Klein starten und gezielt weiterarbeiten: Architektur und Komponenten abstimmen, einen Pilot mit geeigneten Testdaten umsetzen und die nächsten Schritte aus den Ergebnissen ableiten.
Pilot + Tests + Umsetzungsempfehlung
Umfang besprechenUmgebung einführen
Für die Umsetzung: vereinbarte Komponenten integrieren, Arbeitsplätze ausrollen, Administration einweisen und die Betriebsunterlagen übergeben.
Rollout + Dokumentation + Übergabe
Umfang besprechenBetrieb begleiten
Für die Zeit danach: passende Wartungs- und Supportleistungen vereinbaren, Änderungen bewerten und Wiederherstellungsabläufe erproben.
Definierte Aufgaben + geregelte Unterstützung
Umfang besprechenGreifbar statt abstrakt
Unterlagen, mit denen
Ihr Team weiterkommt.
Der konkrete Lieferumfang wird im Angebot festgehalten. Diese Ergebnisse können Teil Ihres Projekts sein.
Projektumfang abstecken- Bestandsaufnahme mit Datenwegen und Systemgrenzen
- Zielarchitektur mit Rollen und administrativen Zugängen
- Priorisierte Maßnahmen mit Verantwortlichen
- Produkt- und Konfigurationsübersicht mit geprüften Einsatzbedingungen
- Testprotokolle und Unterstützung bei der Vorbereitung der Selbstakkreditierung
- Betriebshandbuch, Übergabe und Einweisung des Teams
Vor dem ersten Gespräch
Ihre Fragen. Klare Antworten.
Was bedeutet VS-NfD?
VS-NfD steht für „Verschlusssache – Nur für den Dienstgebrauch“. Für den konkreten Auftrag müssen die einschlägigen Vorgaben und Vereinbarungen bestimmt werden. Vertrauliche Unternehmensdaten sind nicht automatisch VS-NfD.
Wann sollten wir OTOKO® einbeziehen?
Möglichst bevor Sie Hardware oder Software beschaffen. In einem ersten Gespräch klären wir ohne eingestufte Inhalte, welche Arbeitsabläufe vorgesehen sind und welche Entscheidungen bereits getroffen wurden.
Welche Lösungen lassen sich miteinander kombinieren?
Je nach Aufgabe kombinieren wir Endgeräte- und Dateiverschlüsselung, geeignete externe Datenträger und ein Rollen- und Betriebskonzept. Dateiprüfung mit OPSWAT, HSM, PKI oder angepasste Anwendungen können ergänzen, wenn Einsatz und Verarbeitung zulässig sind. Die sieben Szenarien zeigen mögliche Projektaufbauten, keine bereits freigegebenen Gesamtsysteme.
Können bestehende Arbeitsplätze und Netze weiterverwendet werden?
Das prüfen wir anhand des Zielbilds und der geltenden Anforderungen. Bestehende Komponenten können geeignet sein; eine unveränderte Übernahme aller Systeme lässt sich vor der Bewertung nicht zusagen.
Reicht Festplattenverschlüsselung allein aus?
Eine einzelne Verschlüsselungslösung ersetzt keine Betrachtung von Berechtigungen, Datenwegen, Administration und Organisation. Wir planen das Zusammenspiel der Maßnahmen für Ihre Umgebung.
Unterstützt OTOKO® bei Datei- und Ordnerverschlüsselung?
Ja. Wir betrachten Ablagestrukturen, Benutzergruppen, Schlüsselverwaltung und die Anbindung an Ihre Infrastruktur. Für einen VS-NfD-Einsatz werden die passende Produktversion und deren Einsatzbedingungen gesondert geprüft.
Sind verschlüsselte USB-Sticks und externe Laufwerke möglich?
Wir prüfen den vorgesehenen Austauschprozess und geeignete Datenträger, beispielsweise Kobra Drive VS oder Kobra Stick VS. Die Eignung hängt vom aktuellen Zulassungsstand und dem konkreten Einsatz ab.
Bedeutet ein zugelassenes Produkt, dass die gesamte Umgebung freigegeben ist?
Nein. Produktzulassung, vorgesehene Konfiguration und die Bewertung der gesamten Umgebung sind getrennt zu betrachten. Die einschlägigen Einsatzbedingungen müssen berücksichtigt werden.
Unterstützt ihr die Vorbereitung der Selbstakkreditierung?
Wir unterstützen bei den vereinbarten technischen Konzepten, Prüfungen und Unterlagen. Die nach dem jeweiligen Regelwerk verantwortliche Stelle trifft die erforderlichen Entscheidungen; OTOKO® erteilt keine behördliche Zulassung.
Ist eine Sicherheitsüberprüfung Ü1, Ü2 oder Ü3 immer erforderlich?
Nicht allein aufgrund von VS-NfD. Das VS-NfD-Merkblatt unterscheidet diesen Fall von weitergehenden Anforderungen. Zusätzliche Projektvorgaben und andere Einstufungen müssen separat bewertet werden.
Kann VS-NfD im Homeoffice bearbeitet werden?
Das ist kein pauschal freigegebener Standardfall. Wir prüfen die maßgeblichen Vereinbarungen, organisatorischen Bedingungen und technischen Voraussetzungen gemeinsam mit Ihren Verantwortlichen.
Ist eine deutsche Cloud automatisch für VS-NfD geeignet?
Nein. Der Standort allein ist kein Eignungsnachweis. Dienste, Zugriffswege, Administration und die geltenden Vorgaben müssen für den konkreten Einsatz bewertet werden.
Gilt das Konzept auch für NATO RESTRICTED oder EU RESTRICTED?
Nicht automatisch. Für NATO- und EU-Verschlusssachen gelten eigene Regelwerke. Entsprechende Anforderungen werden als eigener Projektumfang betrachtet.
Übernimmt OTOKO® nach der Einführung auch Wartung und Support?
Wartung, Unterstützung und Betriebsaufgaben können im passenden Leistungsumfang vereinbart werden. Zuständigkeiten, zulässige Zugriffe und Reaktionswege werden vor der Übernahme festgelegt.
Welche Informationen dürfen wir im Kontaktformular senden?
Bitte ausschließlich nicht eingestufte Angaben: Ansprechpartner, grober Projektumfang und gewünschter Gesprächsanlass genügen. VS-NfD-Dokumente oder andere Verschlusssachen gehören nicht in das öffentliche Formular oder eine unvereinbarte E-Mail.
Rahmen & Orientierung
Die Grundlage bleibt überprüfbar.
Die Beratung unterstützt Ihre Umsetzung und die Vorbereitung der erforderlichen Unterlagen. Behördliche Zulassungen und Entscheidungen der zuständigen Stellen werden dadurch nicht ersetzt.
VS-NfD-Beratung mit OTOKO®
Klären wir Ihren nächsten Schritt.
Ihr Vorhaben wartet nicht auf lange Abstimmungsschleifen. Mit direkten Ansprechpartnern klären wir kurzfristig, wo Sie stehen und wie wir einsteigen können. Bitte übermitteln Sie über das Kontaktformular ausschließlich nicht eingestufte Informationen.